format_list_bulleted Contenido
Java4Shell: RCE sin cuenta en Jira, Jenkins y Keycloak
Una vulnerabilidad en el decodificador Base64 de Java permite ejecutar código sin autenticarse en Jira, Jenkins, Keycloak, Confluence, Artifactory y PingFederate. Se llama Java4Shell y está registrada como CVE-2026-114938. El parche ya está publicado.
Imagen: Wikimedia Commons
Y de si el servicio está expuesto a internet o solo en la red interna.
La ventana de exposición depende de cuánto tarde tu equipo en desplegar.
Y porque el parche obliga a reiniciar servicios críticos.
La diferencia importa para priorizar: no es una librería opcional, es el corazón del runtime.
El nombre evoca a Log4Shell, pero el mecanismo es distinto: aquí no hay una librería de registro, sino el propio decodificador de la máquina virtual.
La empresa que la descubrió, Calif, ha retenido el código de explotación. Otros laboratorios han reproducido caídas y fugas de memoria, pero no la ejecución remota.
bug_report Lo esencial
- Sin login: Keycloak, Jira, Confluence, Artifactory, Jenkins y PingFederate.
- Con login: Kafka, Solr, Elasticsearch y Gerrit, entre otros.
- Requisito de CPU: solo procesadores Intel y AMD con AVX-512 VBMI.
memory Java4Shell: el fallo, explicado
Y el motivo por el que el fallo afecta a productos que no comparten código.
Ese orden es el que convierte un fallo de memoria en una puerta abierta.
Y los servidores lo decodifican antes de saber si quien llama tiene permiso.
Base64 se usa para transportar datos binarios en texto: credenciales, tokens, certificados y adjuntos. Por eso aparece en casi cualquier servicio web.
Java usa una versión rápida del decodificador Base64 cuando detecta un procesador compatible. Si la cadena termina en un "=" extra, ese decodificador escribe 62 o 63 bytes más allá del búfer de salida. Java rechaza la cadena, pero después de haber escrito.
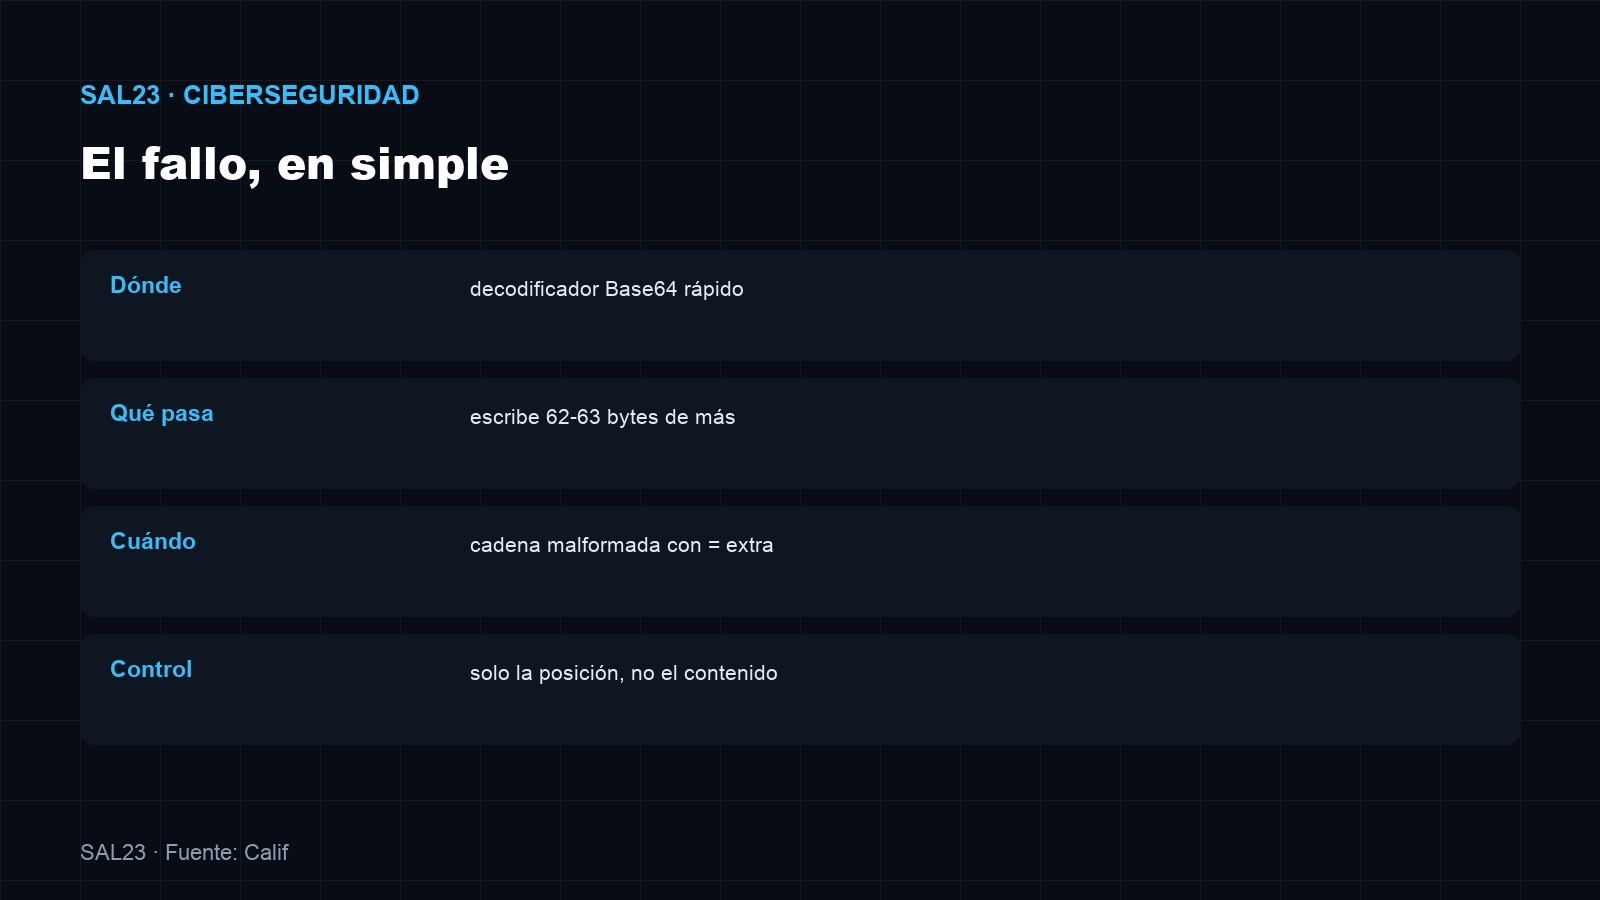
Imagen: SAL23 · Fuente: Calif
 play_arrow
ondemand_video Vídeo: Stack Future · Ver en YouTube
Aunque no la elimina si alguien publica un exploit afinado.
Eso reduce la probabilidad de un gusano automático como el de Log4Shell.
La escritura fuera de límites es un clásico de memoria: si el dato que se cuela es fijo, el atacante necesita mucha precisión para convertirlo en ejecución de código.
Los bytes escritos son fijos: el atacante controla dónde caen, no qué contienen. Eso explica por qué los primeros análisis apuntaban a un cierre inesperado más que a ejecución de código.
Imagen: Wikimedia Commons
dns Qué aplicaciones están expuestas
Consulta el tuyo antes de asumir que no aplica.
Algunos ya han publicado avisos propios con sus versiones corregidas.
Los proveedores están revisando sus productos estos días.
Y explica que la lista de afectados crezca con cada análisis.
De ahí que el fallo afecte a productos tan distintos: todos comparten la misma librería por debajo.
El vector es el mismo en todos los casos: servidores que decodifican Base64 antes de comprobar si el usuario ha iniciado sesión, como cabeceras Basic, artefactos SAML o tokens CSRF.
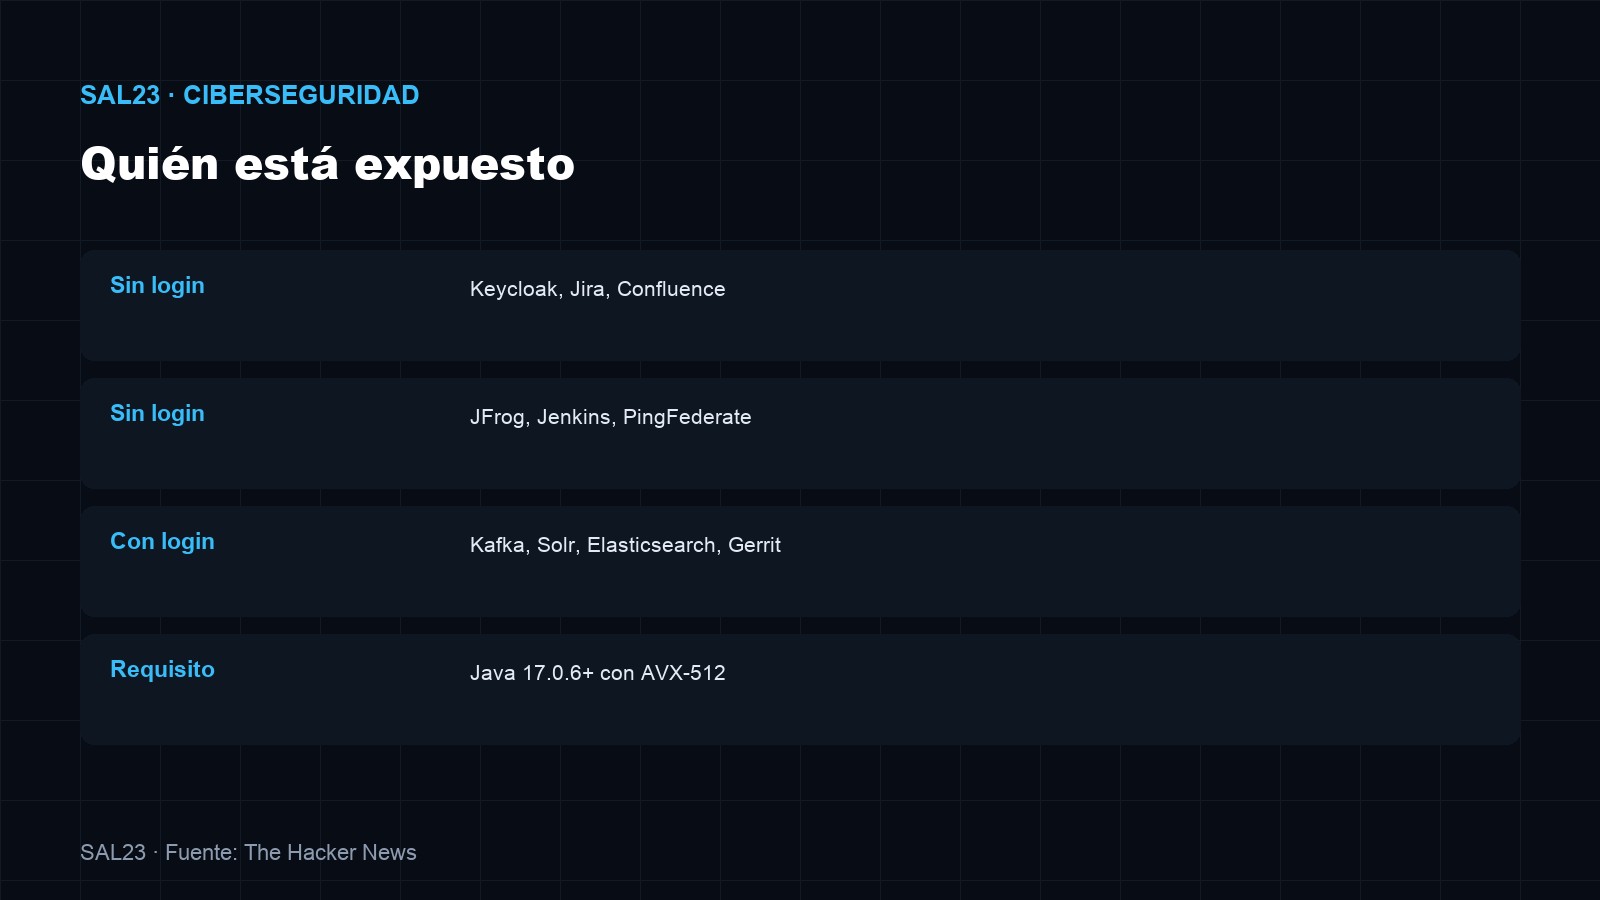
Imagen: SAL23 · Fuente: The Hacker News
| Aplicación | Acceso necesario | Riesgo |
|---|---|---|
| Keycloak | Sin cuenta | Crítico |
| Jira y Confluence | Sin cuenta | Crítico |
| Jenkins y Artifactory | Sin cuenta | Crítico |
| Elasticsearch y Solr | Con cuenta | Alto |
Imagen: Wikimedia Commons
build Qué hacer ahora
Y el registro de intentos con Base64 sospechoso.
Mientras tanto, el aislamiento de red es la mejor muleta.
En entornos empresariales, el parche puede tardar semanas en llegar a producción por las ventanas de cambio.
Actualizar el runtime es la única solución real. Oracle y OpenJDK ya publicaron el parche; Amazon Corretto está actualizado y Red Hat seguía preparando sus paquetes.
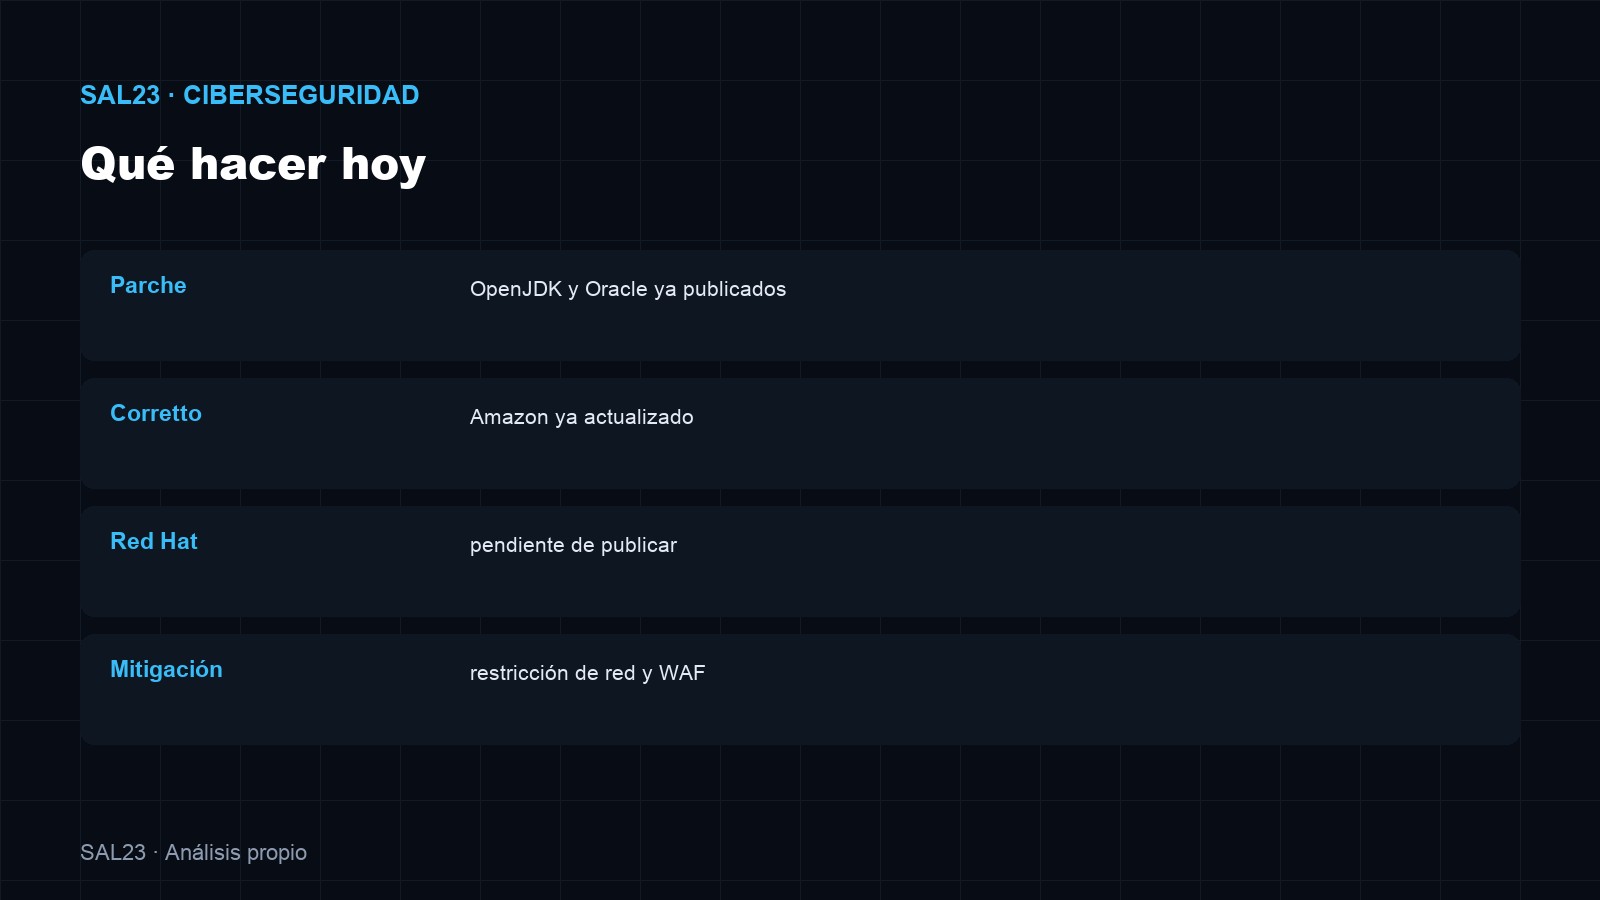
Imagen: SAL23 · Análisis propio
Reconstruye las imágenes con la versión parcheada.
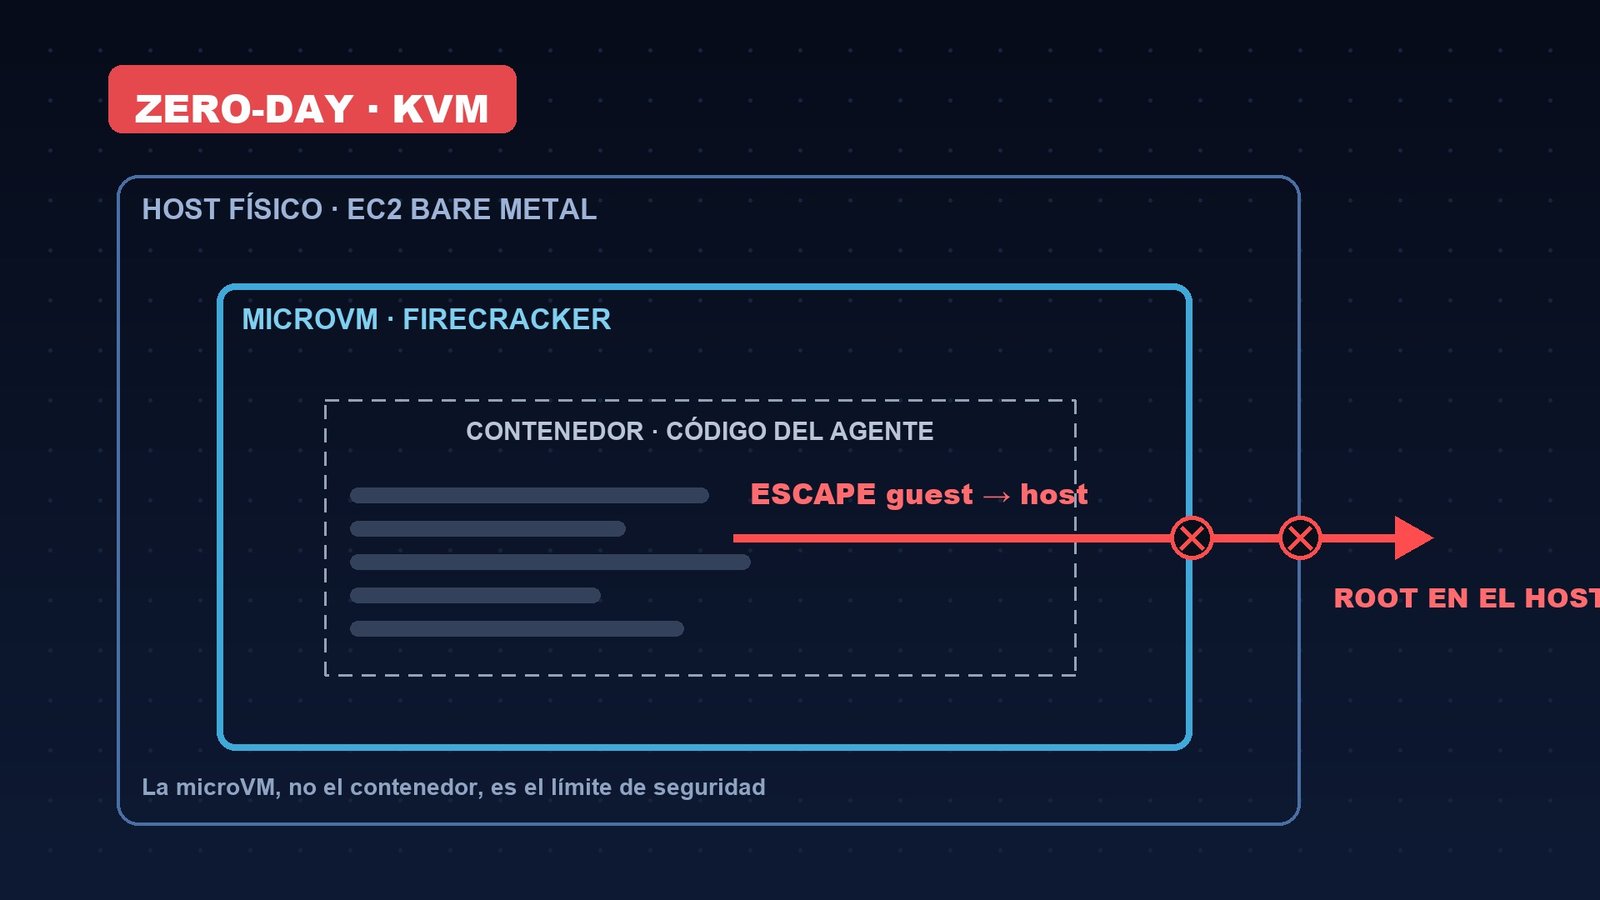
Un runtime vulnerable dentro de un contenedor sigue siendo vulnerable.
Si usas contenedores, revisa también las imágenes base.
Y comprueba la versión con java -version: si es anterior a 17.0.6, no eres vulnerable a este fallo concreto.
Si no puedes parchear hoy, limita el acceso a esas aplicaciones por red y revisa los registros de peticiones con Base64 malformado.
task_alt Conclusión: parchea, pero sin pánico
Los investigadores insisten en que la explotación no es trivial.
La comparación con Log4Shell es inevitable, pero conviene ser prudente: aquel se explotó masivamente en horas; este aún no tiene exploit público.
Java4Shell es serio por quién está expuesto, no por lo que se ha visto en campo: no hay ataques confirmados y el exploit no es público.
Y conviene documentar la versión de Java de cada servicio antes de parchear.
Ninguno de ellos es inmune si ejecuta Java.
Y los balanceadores que terminan TLS.
Revisa también los servicios de integración y los proxies.
Un Jira interno sin parchear sigue siendo un objetivo.
Y conviene revisar también los servicios internos: no todo el riesgo está en internet.
Aun así, la ventana entre parche y explotación pública suele medirse en días. Actualizar hoy es más barato que explicarlo después.
route Qué mirar
La publicación del exploit y los avisos de Red Hat e INCIBE.
¿Tienes alguno de estos servicios expuesto a internet?
library_books Sigue leyendo
help_outline Preguntas frecuentes
¿Qué es Java4Shell?
Una vulnerabilidad (CVE-2026-114938) en el decodificador Base64 de Java que permite ejecutar código sin autenticarse en Jira, Jenkins, Keycloak y otras aplicaciones.
¿Estoy afectado?
Si usas Java 17.0.6 o superior en servidores x86-64 con AVX-512 VBMI. Comprueba la versión con java -version y actualiza.
¿Hay exploit público?
No. La empresa que lo descubrió lo ha retenido y no constan ataques en campo.
description Fuentes consultadas
· The Hacker News — Java4Shell (CVE-2026-114938) enables pre-auth RCE · 20-nov-2026 — detalles técnicos y aplicaciones afectadas.
· SOCRadar — Java4Shell: qué hay que saber — contexto y mitigación.
· Ethiack — Pre-auth RCE in OpenJDK Base64 decoder — análisis técnico.