format_list_bulleted Contenido
CVE-2026-119977: el fallo de WordPress que CISA ya ve explotado
WordPress actualiza su núcleo con frecuencia, y cada actualización es un momento delicado. Esta vez el problema no está en un plugin ni en una plantilla: CVE-2026-119977 es una condición de carrera en el propio núcleo que permite a un atacante sin cuenta ejecutar código en el servidor durante los pocos segundos que dura la actualización. La agencia estadounidense CISA lo añadió el 3 de noviembre a su catálogo de vulnerabilidades explotadas (KEV) y dio a las agencias federales hasta el 6 de noviembre para corregirlo.
Imagen: WordPress (vía Wikimedia Commons, GPL)
La paradoja es incómoda: el momento en que el sitio se protege es también el momento en que queda expuesto. Y el desacuerdo público entre WordPress y CISA —la plataforma lo puntuó como "bajo" y la agencia lo marcó como explotado— dice mucho de cómo se mide el riesgo real.
security Lo esencial
wp-content/upgrade.
gpp_maybe Qué ha pasado
El 29 de octubre WordPress publicó su aviso de seguridad y puntuó el fallo como "bajo", sin CVE asignado todavía. Cinco días después, el 3 de noviembre, CISA lo incluyó en su catálogo KEV, lo que implica que hay explotación confirmada en el mundo real. Para el 6 de noviembre, las agencias federales de EE. UU. debían tenerlo resuelto.
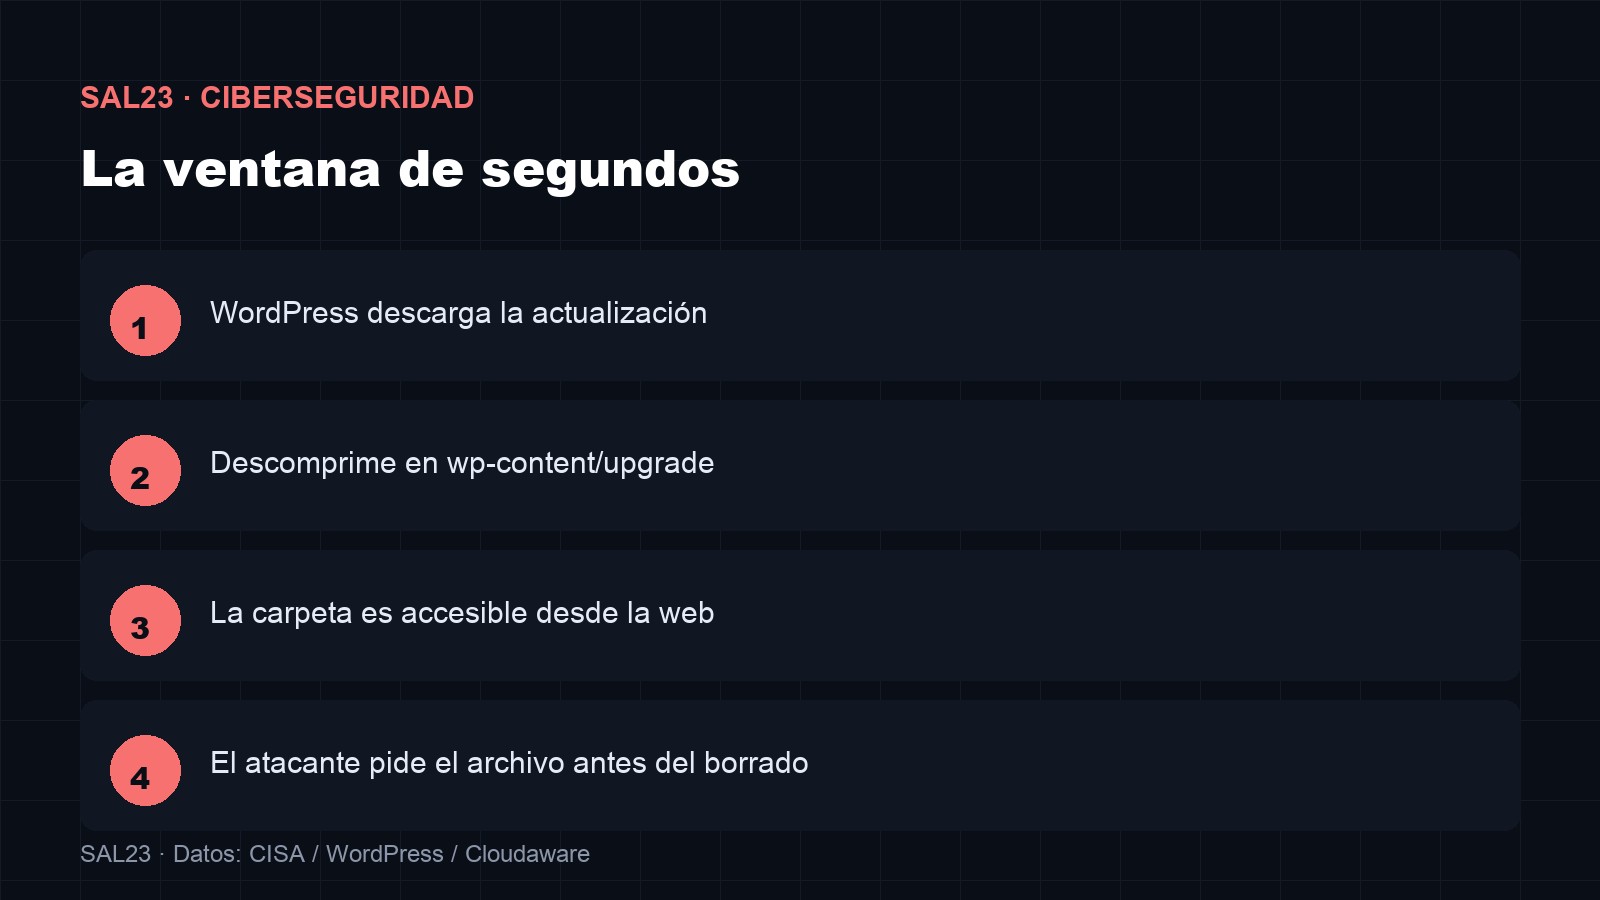
Imagen: SAL23 · Datos: CISA / WordPress / Cloudaware
Que un fallo entre en KEV no es un trámite: obliga a las agencias federales a corregirlo en un plazo y sirve de aviso para el resto. En este caso, el aviso llegó el mismo día en que WordPress cumplía su propio calendario de parches, así que la ventana entre "hay parche" y "se está atacando" fue de horas, no de semanas.
Las cifras que circulan son de intentos bloqueados: según los datos recogidos por Cloudaware, se registraron más de 18.500 peticiones de sondeo en las primeras 21 horas. La primera coincidencia llegó nueve minutos después de que Wordfence desplegara su regla de cortafuegos para clientes de pago. Ningún sitio víctima ha sido nombrado públicamente, así que no hay una cifra fiable de compromisos.
memory Cómo funciona el ataque
Cuando WordPress se actualiza con el paquete completo, descomprime los archivos nuevos en una carpeta temporal dentro de wp-content/upgrade. Antes del parche, esa carpeta tenía una ubicación predecible y accesible desde la web. Si el atacante llega antes de que la actualización termine y se limpien los archivos, puede ejecutar código en el servidor.
Imagen: Mike Beltzner / Wikimedia Commons (CC BY 2.0)
 play_arrow
ondemand_video Vídeo: SPIDERCOB SECURITY · Ver en YouTube
Para que el ataque funcione tienen que alinearse tres cosas: una actualización del núcleo con el paquete completo, la ventana abierta y que el atacante pueda pedir los archivos temporales. Es una carrera contra el reloj, pero automatizable: de ahí que CISA lo marque como explotado y que las sondas llegaran por miles en horas.
balance CVE-2026-119977: "bajo" para WordPress, "explotado" para CISA
La discrepancia no es menor. WordPress mide la probabilidad y el impacto sobre el conjunto de instalaciones; CISA mide lo que está viendo en tráfico real. Cuando una agencia incluye un fallo en KEV, la conversación deja de ser teórica: hay quien lo está intentando.
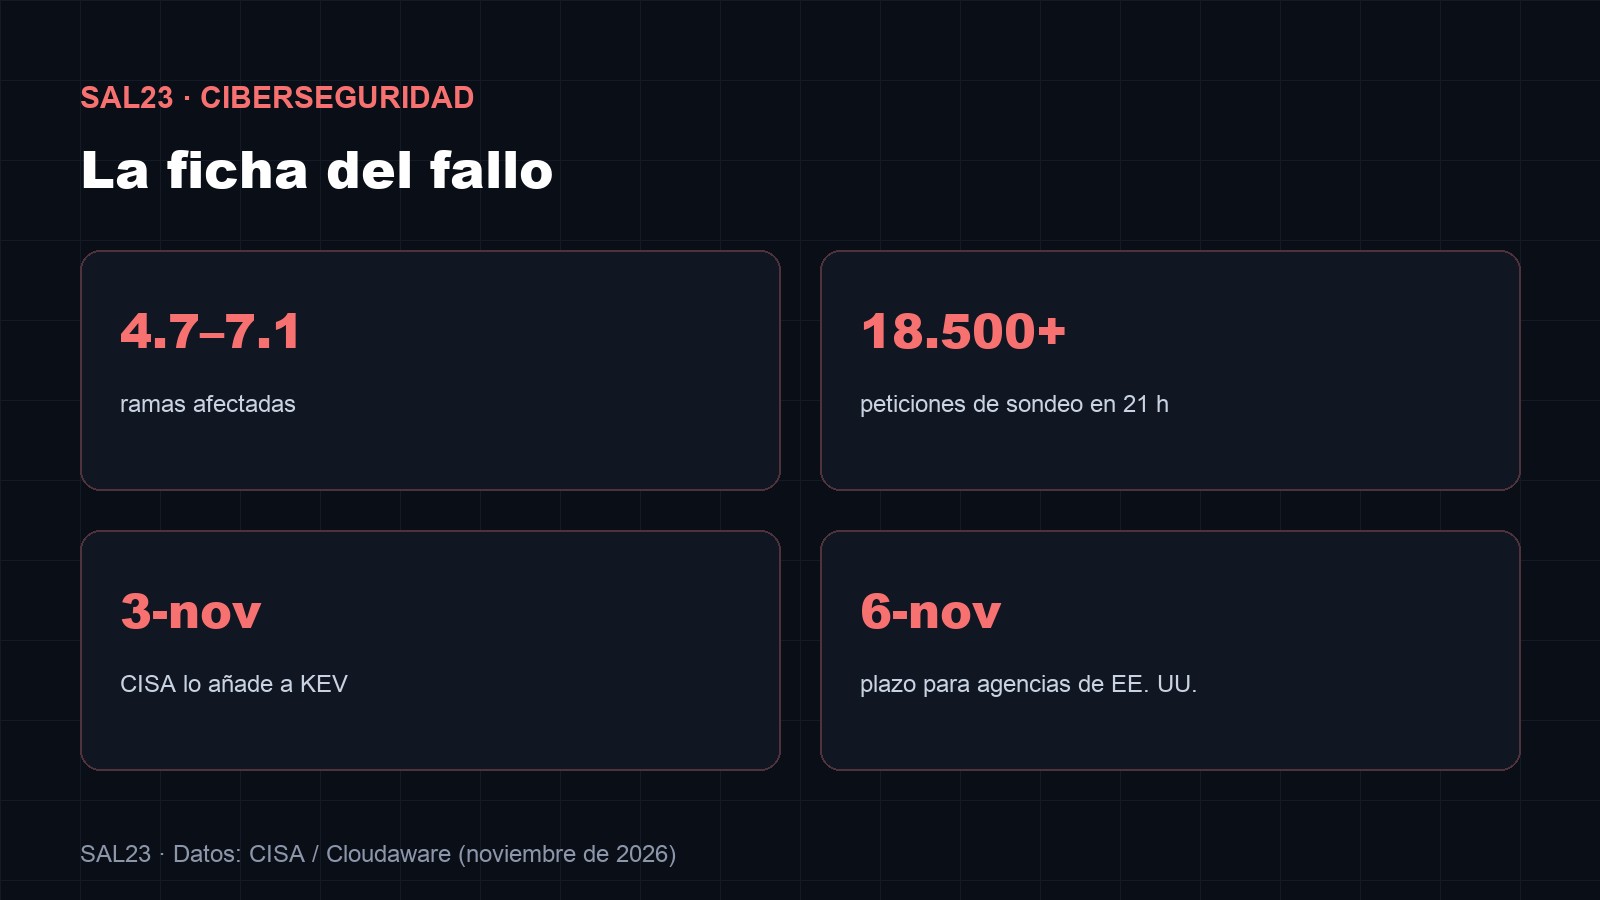
Imagen: SAL23 · Datos: CISA / Cloudaware (noviembre de 2026)
| Aspecto | WordPress | CISA |
|---|---|---|
| Severidad | Baja | Añadido a KEV (explotado) |
| Plazo | Sin fecha | 6 de noviembre para agencias |
| Ventana | Segundos durante la actualización | Ataques automatizados en horas |
| Alcance | Ramas 4.7 a 7.1 | Mismo alcance, con explotación activa |
build Cómo proteger el sitio
El parche está disponible para todas las ramas que WordPress mantiene, hasta la 4.7.39. La primera medida es actualizar. La segunda es bloquear el acceso web a wp-content/upgrade, que WordPress no necesita para funcionar: en nginx, con location ^~ /wp-content/upgrade/ { deny all; }; en Apache, con RedirectMatch 403 ^/wp-content/upgrade/; en un WAF o CDN, bloqueando esa ruta.
Para saber si alguien lo intentó, revisa los logs de acceso del servidor buscando peticiones a /wp-content/upgrade/. Un 403 repetido desde IPs desconocidas no es tráfico normal: es un escaneo. Si el registro está en el CDN, filtra por esa ruta y por códigos 200 o 403.
Si gestionas varios sitios, conviene revisar versiones con WP-CLI y comprobar cuáles están por debajo de la versión corregida de su rama. Y si tienes actualizaciones automáticas, no las desactives por miedo: la ventana existe igual, pero el parche llega antes.
checklist Lista rápida
1) Comprueba la versión del núcleo. 2) Actualiza a la versión corregida de tu rama. 3) Bloquea wp-content/upgrade en el servidor o el WAF. 4) Revisa logs de accesos a esa ruta. 5) Si usas Wordfence, actualiza sus reglas.
task_alt Conclusión: actualizar también es un riesgo
CVE-2026-119977 deja una lección que vale para cualquier CMS: la seguridad no está solo en tener la última versión, sino en cómo se aplica. Una carpeta temporal accesible desde la web durante una actualización es una puerta que se abre sola. Cerrarla cuesta una línea de configuración.
Si tienes un WordPress, hoy toca dos cosas: actualizar y bloquear esa ruta. No hace falta esperar a que CISA lo confirme dos veces.
route Qué mirar
Si aparecen víctimas confirmadas, si WordPress revisa su puntuación "baja" y si los proveedores de WAF extienden la regla a los planes gratuitos (Wordfence la libera el 27 de noviembre).
¿Tienes WordPress? ¿Ya lo has actualizado o prefieres esperar unos días?
help_outline Preguntas frecuentes
¿Está mi WordPress afectado por CVE-2026-119977?
Si tu instalación está en una rama entre 4.7 y 7.1 y no has aplicado el parche de seguridad correspondiente, sí. Actualiza a la versión corregida de tu rama (por ejemplo, 4.7.39 en la serie 4.7) y comprueba la versión desde el escritorio o con WP-CLI.
¿Qué hace exactamente el fallo?
Es una condición de carrera en el núcleo: durante una actualización con el paquete completo, los archivos se descomprimen en wp-content/upgrade, una carpeta accesible desde la web. Un atacante sin cuenta puede pedir esos archivos antes de que se limpien y ejecutar código en el servidor.
¿Por qué WordPress lo puntúa como bajo y CISA como explotado?
WordPress mide probabilidad e impacto sobre el conjunto de instalaciones; CISA mide lo que ve en tráfico real. Al incluirlo en su catálogo KEV, la agencia confirma que hay explotación activa, aunque la ventana sea de segundos y nadie haya publicado una lista de víctimas.
library_books Sigue leyendo
description Fuentes consultadas
· CISA — Known Exploited Vulnerabilities Catalog — inclusión de CVE-2026-119977 el 3-nov-2026 y plazo del 6-nov.
· Cloudaware — CVE-2026-119977: the WordPress vulnerability that opens during updates · 5-nov-2026 — mecánica de la carrera, versiones afectadas, 18.500+ sondeos y mitigación.
· BleepingComputer — CISA flags WordPress RCE flaw as actively exploited · 4-nov-2026 — confirmación de explotación activa.