format_list_bulleted Contenido
Escape de VM hasta el root del host: así es el zero-day de KVM confirmado por Vercel
Vercel ha confirmado un zero-day de KVM, la tecnología de virtualización integrada en el kernel de Linux que sostiene buena parte de la nube pública. El fallo, descubierto por el investigador independiente Paulos Yibelo a través del programa de recompensas de Vercel Sandbox, permitiría a un atacante escapar por completo de una máquina virtual invitada y obtener privilegios de root en el host físico: exactamente el tipo de salto que todo modelo de aislamiento intenta impedir. El propio CEO de la compañía, Guillermo Rauch, lo anunció el sábado 3 de octubre de 2026 y la compañía pagó 50.000 dólares, el máximo del programa por informe.
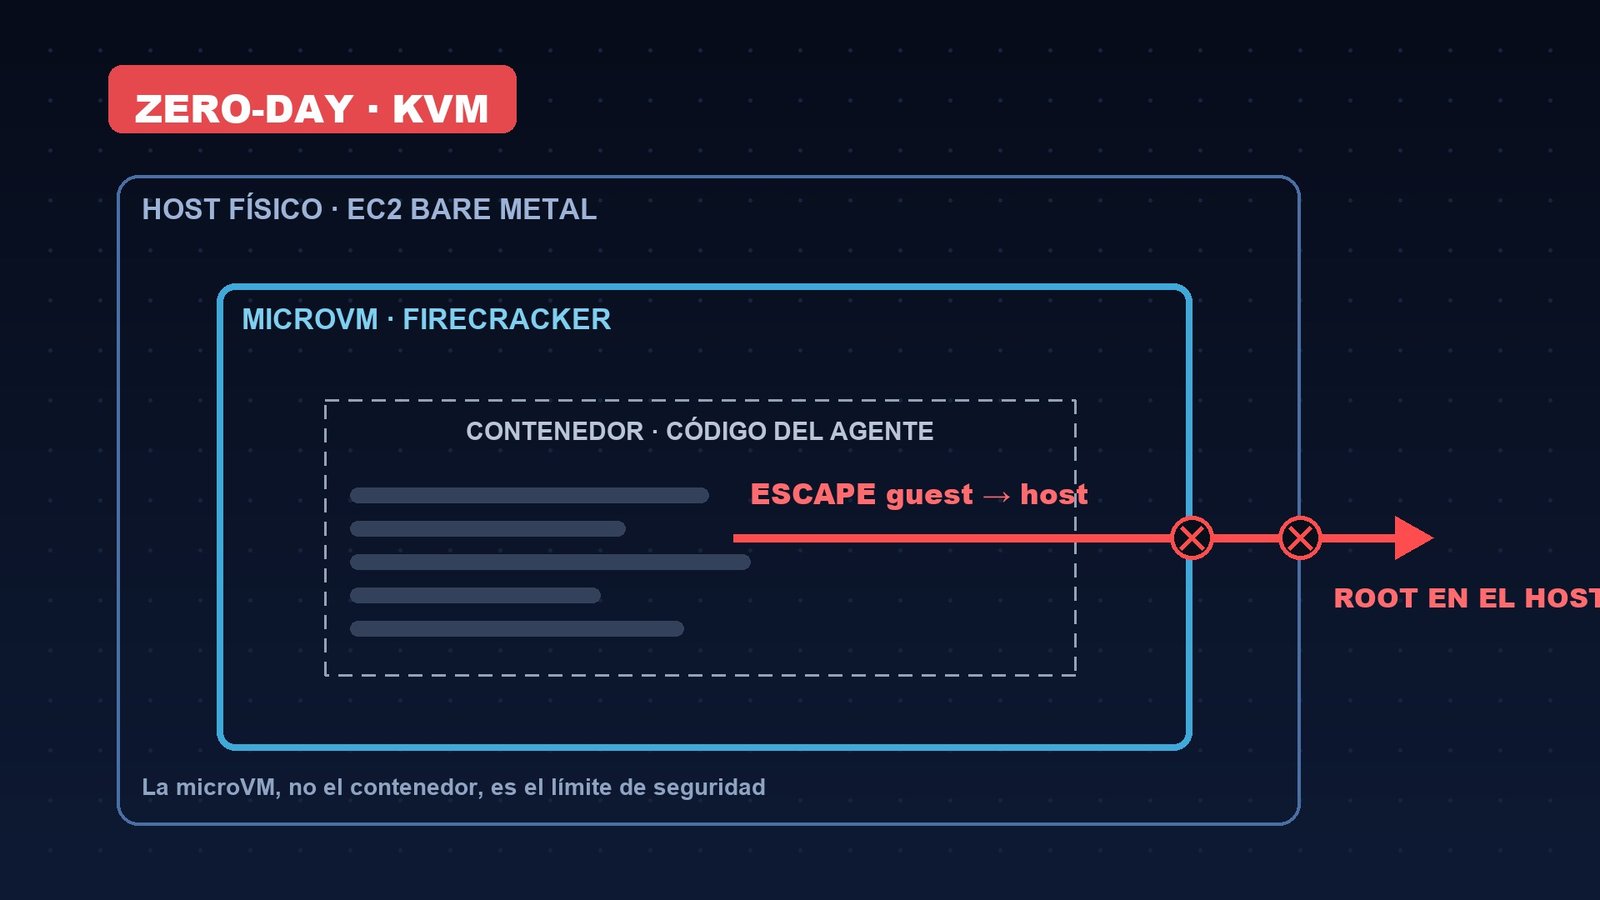
La frase de Rauch resume la dimensión del asunto: el fallo afecta a lo que él llamó "la solución de patrón oro de la industria para la virtualización de Linux". KVM es el sustrato hipervisor de plataformas como Vercel Sandbox y una pieza central de la nube pública, así que un escape de máquina virtual hasta el root del host implica que la frontera entre clientes deja de existir. Un aviso serio para toda la industria, aunque quede mucho por conocer.
lightbulb Los datos clave del zero-day de KVM
layers ¿Qué es KVM y por qué su zero-day sacude la nube?
KVM (Kernel-based Virtual Machine) es el módulo de virtualización del kernel de Linux: convierte a Linux en un hipervisor y permite ejecutar máquinas virtuales con su propio kernel invitado, aisladas del sistema anfitrión. Sobre esa base se apoya Firecracker, la tecnología de microVM creada en AWS que utiliza Vercel Sandbox: cada sandbox recibe su propia microVM con un kernel invitado dedicado sobre hosts EC2 bare-metal, y dentro de ella un contenedor Linux ejecuta el código del usuario. La clave del diseño está en una frase: "la microVM, no el contenedor, es la frontera de seguridad". Los namespaces del contenedor son una característica de experiencia de desarrollo, no el muro de contención.
Las tres capas del aislamiento y el límite que se rompió
La gravedad del zero-day KVM se entiende mirando el apilamiento de capas: un contenedor corre dentro de una microVM, y la microVM sobre un host físico compartido. Según la notificación de recompensa, el fallo cubriría el escape de la microVM al host EC2 con lectura, modificación y ejecución remota de código entre tenants: "esencialmente un compromiso completo". Esta tabla resume qué aísla cada capa:
| Capa | Qué aísla | Si esa frontera se rompe |
|---|---|---|
| Contenedor Linux | Namespaces y cgroups; según Vercel, una característica de experiencia de desarrollo, no la frontera de seguridad | El código alcanza el sistema invitado de su propia microVM |
| MicroVM Firecracker | Kernel invitado dedicado por sandbox; la frontera declarada por Vercel para código hostil | Es el límite que, según Yibelo, este escape de VM atraviesa: de invitado a root del host |
| Host EC2 bare-metal | Sirve simultáneamente a múltiples tenants sobre el mismo servidor físico | Root en el host implica control del servidor y de los workloads vecinos, según el alcance descrito |
Ese salto de invitado a host es la pesadilla de cualquier plataforma multi-tenant, y explica que un fallo detectado en un sandbox comercial ocupe titulares a los dos días. No es un problema de una startup: es la arquitectura sobre la que se ha construido el boom de los entornos de ejecución aislados.
search Paulos Yibelo y el reto de un millón de dólares que destapó el fallo
El hallazgo llegó por la vía más disciplinada posible: un programa público de recompensas. Vercel abrió en agosto un reto de dos semanas exactas —del martes 18 de agosto al martes 1 de septiembre— gestionado en HackerOne, con bolsa de hasta 1.000.000 de dólares y máximo de 50.000 por informe. Las reglas exigían una prueba de concepto en vivo que demostrara la ruptura real de la frontera: nada de hallazgos basados solo en análisis estático.
Yibelo, investigador independiente y cazador de recompensas, anunció el hallazgo el sábado 3 de octubre como un "zero-day de escape completo de VM" con acceso de root del invitado al host en hipervisores estándar. Rauch confirmó la validez del informe y anticipó que el informe técnico completo está en camino. La notificación de recompensa compartida con el anuncio muestra el pago máximo, reservado a vulnerabilidades que permiten leer o modificar los datos de otro cliente.
verified Un hallazgo por la vía correcta
La historia es también una defensa de los programas de recompensas bien diseñados: el fallo llegó por un canal oficial, con prueba de concepto en vivo exigida por las reglas, y no por un mercado gris. Sin ese programa, este zero-day de KVM podría haber seguido enterrado —o cotizando en el underground, como apuntaron varios expertos al debatir la cifra del premio.
Precisamente la recompensa generó debate: un fallo de este calibre podría valer mucho más en el mercado negro, recordaron varios expertos. Es la misma conversación de un año en el que ya vimos el fallo crítico de Gitea que la CISA confirma explotado en activo y cómo la velocidad de explotación de las vulnerabilidades no deja de crecer.
warning Por qué importa: del hipervisor de la nube a los agentes de IA
El alcance potencial de una vulnerabilidad KVM va mucho más allá de un proveedor: Amazon EC2 se apoya en la virtualización Nitro, derivada de KVM; Google Cloud la emplea en Compute Engine; y Firecracker, la tecnología microVM de Vercel Sandbox, es la misma que alimenta servicios como AWS Lambda y Fargate. Con cautela, eso sí: la confirmación de Rauch no prueba que cada despliegue de KVM o cada proveedor cloud sea vulnerable, porque el mecanismo exacto no se ha publicado.
El contexto de 2026 agrava la sensibilidad del asunto. Los sandboxes que ejecutan código generado por agentes de IA se han multiplicado y descansan en el mismo supuesto: que la frontera de la microVM resiste el código hostil. Un escape de VM que llegue al host rompe esa contención, como ya advertíamos al analizar cómo la IA está acelerando los ciberataques. Cuanto más código no confiable se ejecuta en estas plataformas, más valioso se vuelve cualquier agujero en el hipervisor.
Para entender la pieza central de esta arquitectura, la charla oficial de AWS explica cómo Firecracker convirtió las microVM en el estándar para ejecutar código no confiable con aislamiento hardware.
 play_arrow
ondemand_video Vídeo: Firecracker: A Secure and Fast microVM for Serverless Computing (AWS) · Ver en YouTube
privacy_tip El premio no es una brecha demostrada
La categoría máxima del programa se reserva para fallos que permiten leer o modificar los datos de otro tenant, pero esa descripción define la elegibilidad del premio, no una brecha consumada. La captura difundida oculta la causa raíz del informe y ninguno de los comunicados públicos establece que se haya accedido a información real de clientes. Traducir el bounty en "robo de datos" sería inventar un hecho que nadie ha afirmado.
help_outline Lo que (todavía) no sabemos del zero-day KVM
Dos días después de la divulgación, la lista de incógnitas es casi tan larga como la de certezas. Ni el anuncio de Yibelo ni la confirmación de Rauch detallan la cadena del exploit, las versiones afectadas o si hace falta acceso de administrador en la invitada. No hay CVE, ni CVSS, ni parche publicado, ni explotación activa confirmada. El informe técnico prometido por Vercel dirá qué despliegues necesitan actuación urgente.
report_problem Puntos en suspenso
Abierto está también el debate económico. El premio decepcionó a parte de la comunidad: por Januscape, el otro gran fallo KVM de la temporada, Google pagó 250.000 dólares en su programa KVMCTF, y varios expertos creen que una vulnerabilidad que afecta a "todo el mundo" merecería un fondo específico; hasta el CTO de Vercel, Malte Ubl, se mostró partidario de explorarlo. El precio de los bugs críticos —y el ritmo al que aparecen— obliga a repensar los incentivos.
security Qué puede hacer un equipo mientras llega el informe técnico
Sin detalles del exploit no cabe mitigación puntual, pero sí higiene defensible: mantener al día los parches de kernel e hipervisor, restringir el acceso a /dev/kvm, evitar la virtualización anidada innecesaria, vigilar en el host los procesos inesperados del monitor de máquinas virtuales y seguir los advisories de Vercel y de las distribuciones en lugar de asumir que un parche no relacionado cubre este fallo. La regla de oro, hasta haber detalles verificados, es no actuar sobre rumores técnicos.
task_alt El camino a seguir del zero-day KVM
Un zero-day de KVM confirmado por la propia empresa que lo recibió, pagado al máximo del programa y aún sin CVE ni parche público es una historia en construcción. Lo verificable: el escape de VM de invitado a host root descrito por Yibelo, la confirmación de Rauch y la promesa del informe técnico. Lo demás —mecanismo, alcance, explotación real— espera esa publicación, que decidirá si esto es un susto corporativo o un problema de infraestructura global. Mientras tanto, la frontera de la microVM, esa que la era de los agentes de IA da por sentada, ha dejado de ser una certeza.
timeline Qué vigilar en los próximos días
El informe técnico prometido por Vercel es la siguiente pieza: de él saldrán el identificador CVE, las versiones afectadas y las protecciones disponibles. Hasta entonces, la pregunta abierta para quien opera código no confiable en la nube es incómoda pero necesaria: ¿qué pasa con tus workloads si la frontera que da por segura resulta rompible? ¿Tus defensas asumen que el aislamiento siempre funciona, o sobreviven a que falle?
Seguiremos la evolución de esta vulnerabilidad KVM en SAL23 con el criterio de siempre: solo hechos anclados a fuentes verificables. Si te interesó este análisis, échale un ojo a nuestra cobertura de la aceleración de los ciberataques con IA y del exploit de Gitea confirmado por la CISA.