format_list_bulleted Contenido
SafePay: el ransomware que ya ha golpeado a más de 600 organizaciones
El FBI, la agencia estadounidense CISA y sus socios de Alemania y Reino Unido han publicado una advertencia conjunta sobre SafePay, un grupo de ransomware que consideran "entre los más activos de 2026". El balance que recoge el aviso: más de 600 organizaciones comprometidas desde agosto de 2024, repartidas entre Estados Unidos y Europa. No hay un fallo desconocido de por medio: entran por contraseñas débiles, phising y sistemas sin parchear.
Imagen: Tony Webster / Wikimedia Commons (CC BY 2.0)
La advertencia —AA26-293A, publicada el 20 de octubre— no es una alerta genérica: está construida sobre investigaciones del FBI y de la policía alemana, con el incidente más reciente registrado en agosto. El mensaje de fondo es incómodo: este grupo no necesita un "zero-day" para entrar. Le basta con lo de siempre.
warning Lo esencial
groups 600 víctimas y contando
Según el aviso, SafePay lleva operando desde agosto de 2024 y ataca negocios e infraestructuras críticas en Norteamérica, Sudamérica, Europa y Australia. Las agencias lo describen como uno de los grupos "más activos de 2026", y las cifras lo respaldan: al menos 600 organizaciones comprometidas, según los datos recogidos por The Record a partir del propio advisory.
El patrón es el de un ransomware moderno: no se conforma con cifrar, también busca controlar las cuentas y borrar la capacidad de respuesta del equipo de seguridad. La advertencia detalla que, tras entrar, los atacantes crean cuentas nuevas o toman las existentes, usan herramientas del propio sistema para moverse por la red, localizan los archivos valiosos y desactivan protecciones para no ser detectados. En algunos casos, cambian las contraseñas de los usuarios para bloquear el acceso legítimo.
 play_arrow
ondemand_video Vídeo: SafeBreach · Ver en YouTube
Imagen: WalterFish / Wikimedia Commons (CC BY-SA 4.0)
No hay un perfil de víctima único: el aviso habla de negocios y de sectores de infraestructura crítica. Es decir, desde empresas medianas hasta servicios esenciales. Y el vector tampoco es sofisticado: acceso con credenciales débiles o robadas, phishing y vulnerabilidades conocidas.
route Cómo entra y actúa
La cadena que describe CISA es casi un manual. Primero, el acceso: contraseñas robadas o adivinadas, phishing y explotación de sistemas vulnerables. Después, el control: cuentas nuevas o secuestradas para asegurar la persistencia. Luego, el movimiento lateral con herramientas legítimas y scripts automatizados contra sistemas expuestos a internet. Y, al final, el impacto: cifrado de archivos y una nota de rescate que exige el pago en criptomonedas.
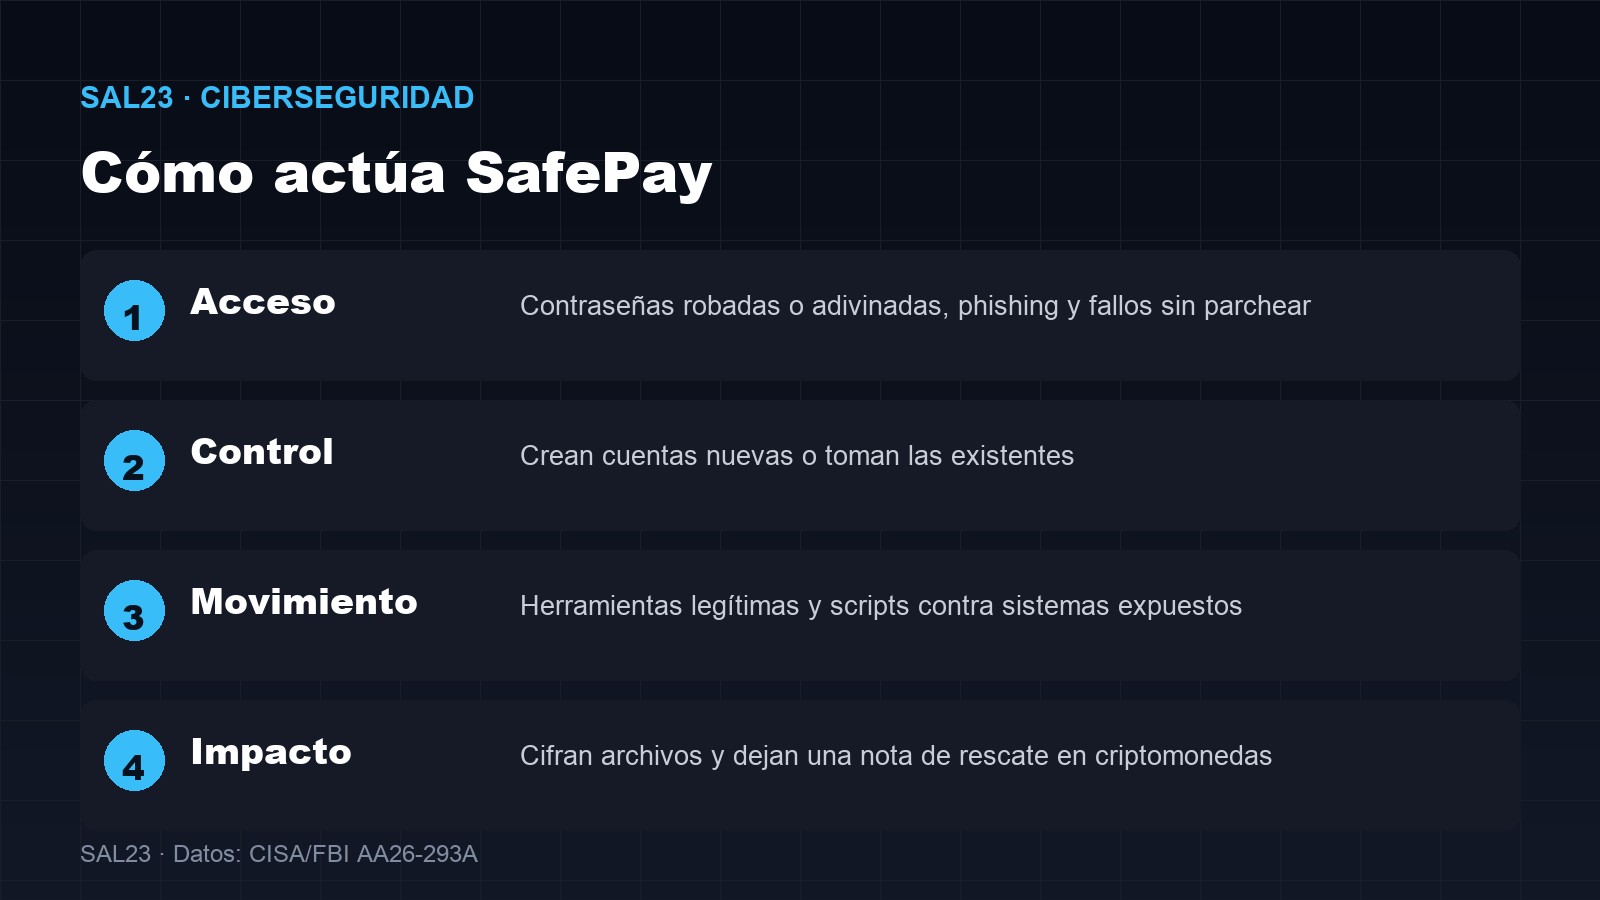
Imagen: SAL23 · Datos: CISA/FBI (AA26-293A)
| Fase | Qué hacen | Qué facilita la defensa |
|---|---|---|
| Acceso | Contraseñas débiles o robadas, phishing y fallos sin parchear | MFA, formación y parcheo de borde |
| Control | Crean cuentas o toman las existentes | Revisión de cuentas y privilegios mínimos |
| Movimiento | Herramientas legítimas y scripts contra sistemas expuestos | Segmentación, Zero Trust y detección de anomalías |
| Impacto | Cifran archivos y dejan nota de rescate | Copias de seguridad probadas y aisladas |
Ese uso de herramientas legítimas es lo que hace difícil detectarlos: el tráfico y los comandos no son extraños por sí mismos, sino por el contexto. Por eso las agencias insisten en la detección de comportamiento y no solo en las firmas de malware.
bug_report Los fallos que aprovecha
El advisory enumera una lista de vulnerabilidades concretas que SafePay ha utilizado: CVE-2020-3259, CVE-2023-20269, CVE-2023-27532, CVE-2024-40711 y CVE-2024-40766. Son fallos asociados a dispositivos de borde, soluciones de copia de seguridad y VPN, es decir, la primera línea y la última red de seguridad de muchas empresas. No son desconocidos: llevan tiempo parcheados, que es justo lo que convierte el aviso en una advertencia sobre higiene básica.
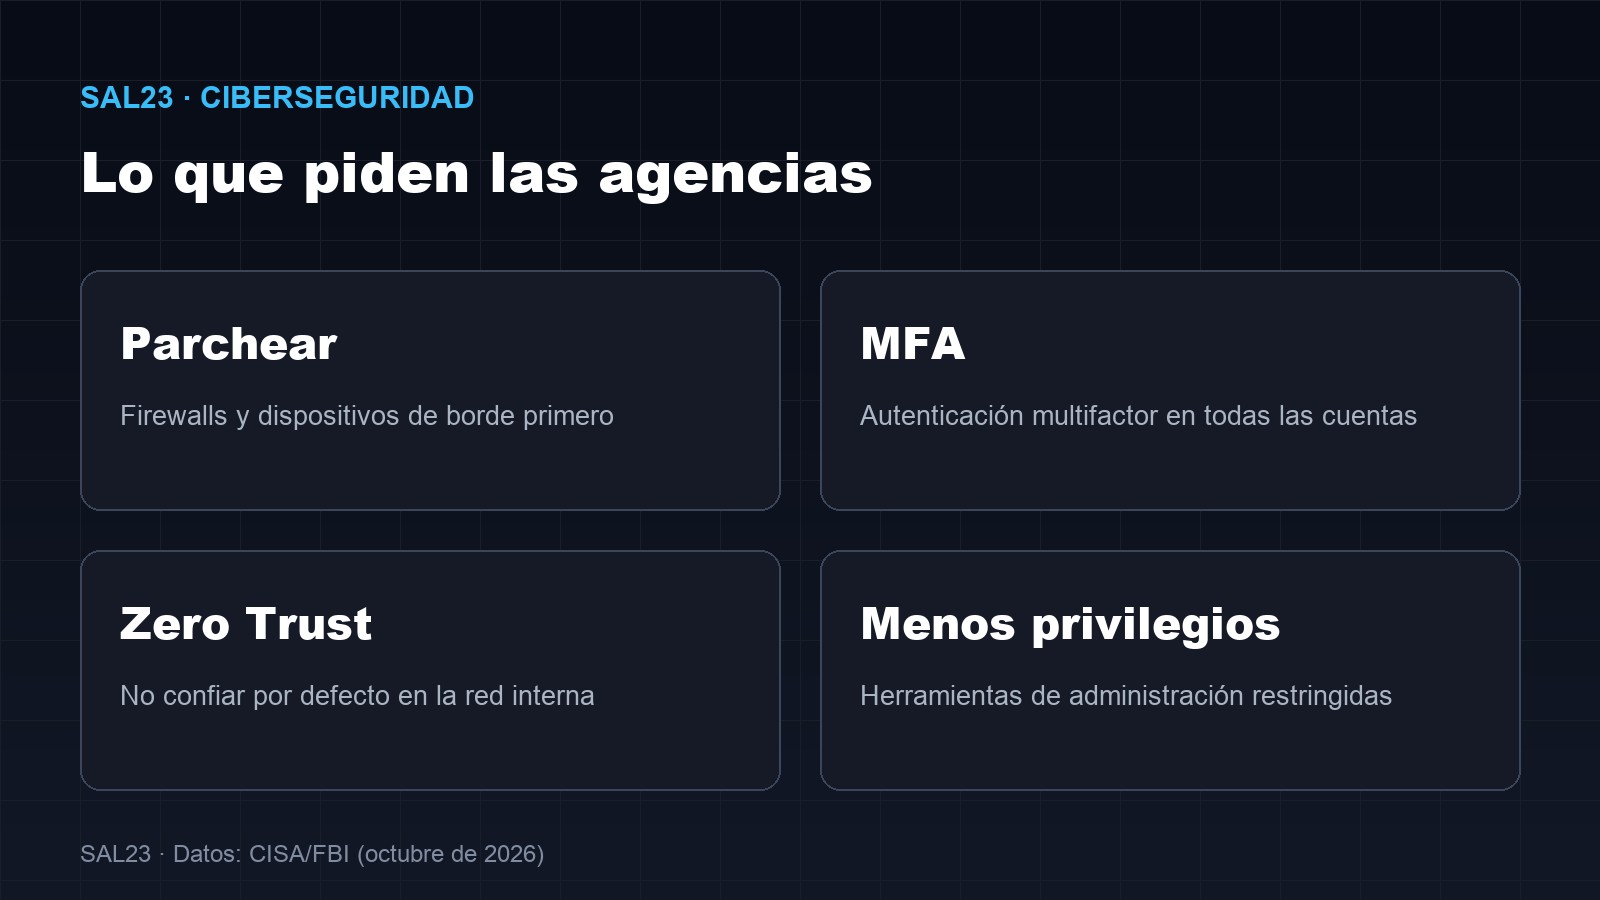
Imagen: SAL23 · Datos: CISA/FBI (octubre de 2026)
El patrón encaja con lo que ya hemos visto este año en otros incidentes: desde el robo récord a Binance hasta el fallo en los sistemas de Urda. Cambia el actor, cambia el objetivo, pero el punto de entrada se repite: una credencial o un sistema sin actualizar.
El detalle de los scripts automatizados contra sistemas expuestos es la parte que más debería preocupar a las pymes: no hace falta que nadie te elija a ti. Basta con que un servicio quede expuesto y sin actualizar para que un barrido automático lo encuentre. La diferencia entre ser víctima o no suele ser una actualización pendiente.
shield Qué piden las agencias
Las recomendaciones del aviso son cuatro y no incluyen ningún producto milagro: parchear —especialmente firewalls y dispositivos de borde—, aplicar el principio de Zero Trust, restringir las herramientas y privilegios de administración a quien realmente los necesite y reforzar las cuentas con MFA e ICAM (gestión de identidades y accesos).
A eso conviene añadir lo que la experiencia repite en cada incidente: copias de seguridad probadas y aisladas de la red, planes de respuesta ensayados y una revisión de las cuentas que no se usan. El ransomware se cobra a quien no puede restaurar, no solo a quien no puede pagar.
verified_user La regla de oro
Si una empresa solo puede hacer tres cosas esta semana: parchear lo que está expuesto a internet, activar MFA en las cuentas críticas y probar una restauración de copia de seguridad. Con eso se corta la mayoría de las cadenas de SafePay.
task_alt Conclusión: el ransomware no necesita ser brillante
SafePay no ha inventado nada. Usa contraseñas filtradas, phishing, fallos conocidos y herramientas del sistema. Y aun así acumula más de 600 víctimas y las agencias lo sitúan entre los grupos más activos de 2026. Esa es la lección: la mayoría de los incidentes no empiezan con un ataque sofisticado, sino con una puerta que llevaba meses sin cerrarse.
El aviso conjunto también marca una tendencia: la cooperación internacional entre FBI, CISA y agencias europeas para señalar objetivos y tácticas comunes. La defensa se juega en los mismos tres frentes de siempre: identidad, parcheo y copias.
¿Tiene tu empresa un plan para restaurar copias si mañana amanece con los archivos cifrados?
description Fuentes consultadas
· CISA — #StopRansomware: SafePay Ransomware (AA26-293A) · 20 de octubre de 2026 — resumen ejecutivo, tácticas, CVEs y acciones recomendadas.
· CISA — CISA, FBI and Partners Warn Organizations of SafePay Ransomware Actors — comunicado conjunto con agencias de Alemania y Reino Unido.
· The Record — FBI says SafePay ransomware gang 'among most active' with more than 600 victims since 2024 · 20 de octubre de 2026 — cifra de víctimas y contexto de las investigaciones.