format_list_bulleted Contenido
C3RB3R ataca NAS Synology sin actualizar: cómo protegerte
Synology ha alertado de ataques de C3RB3R, un ransomware que está cifrando archivos en NAS con versiones antiguas de DSM. Los equipos afectados muestran archivos con la extensión .L0CK3D y una nota de rescate llamada read-me3.txt. La causa: vulnerabilidades que la compañía parcheó en diciembre de 2024 y que siguen sin aplicar en muchos dispositivos.
Imagen: Piotr Doroszewski / Wikimedia Commons (CC BY 4.0)
El aviso importa porque un NAS no es un dispositivo cualquiera: suele guardar copias de seguridad, fotos y documentos de toda una casa o una pequeña empresa. Si el atacante cifra también los respaldos, la recuperación se complica.
report Lo esencial
coronavirus Qué es C3RB3R y qué está pasando
Synology ha confirmado ataques contra sistemas que ejecutan versiones antiguas de DiskStation Manager (DSM). Los informes de usuarios afectados apuntan a C3RB3R, con archivos cifrados y una nota de rescate en el directorio comprometido.
Imagen: Piotr Doroszewski / Wikimedia Commons (CC BY 4.0)
 play_arrow
ondemand_video Vídeo: CoreRecon · Ver en YouTube
C3RB3R no es un grupo con una historia larga como otros grandes nombres del ransomware: ha aparecido en los avisos por ataques oportunistas contra dispositivos expuestos. Ese perfil encaja con la táctica de escanear internet buscando paneles de administración accesibles y versiones sin parchear.
La compañía no ha revelado cuántos dispositivos se han visto afectados ni cuál de las vulnerabilidades es la que se está explotando. Eso significa que la recomendación no es "parchea solo esto", sino actualizar todo lo que se pueda.
bug_report Las vulnerabilidades de fondo
El aviso remite a Synology-SA-24:20, que cubre tres fallos: CVE-2024-10441 (ejecución de comandos), CVE-2024-50629 (acceso a ciertos archivos) y CVE-2024-10445 (escritura de archivos en condiciones concretas). Los parches existen desde diciembre de 2024; el problema son los equipos que nunca los recibieron.
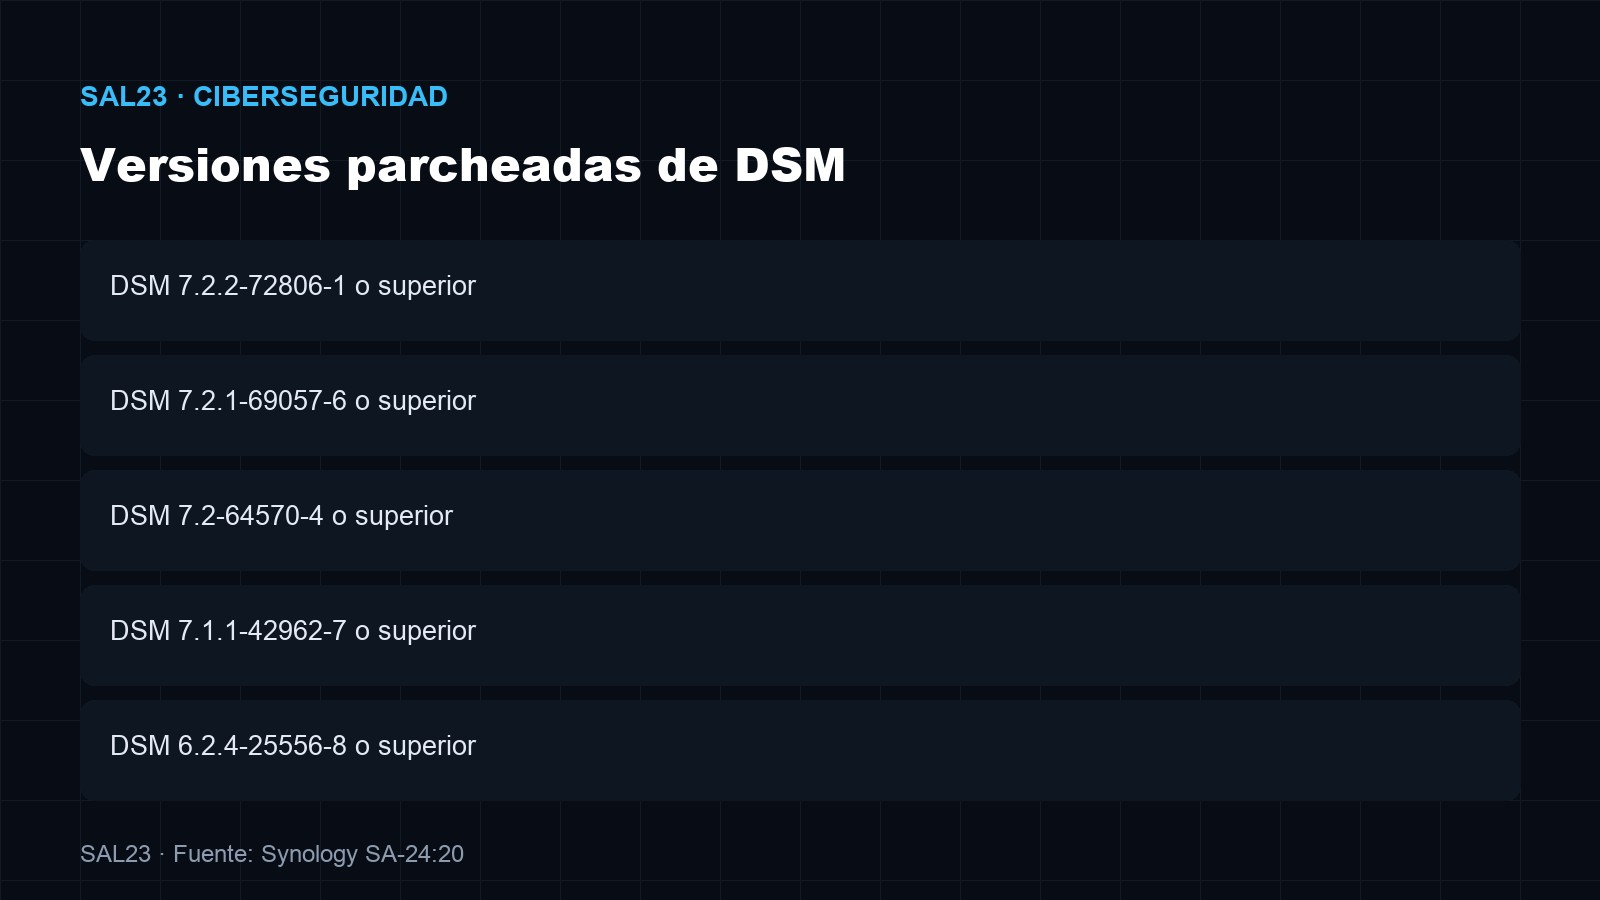
Imagen: SAL23 · Fuente: Synology SA-24:20
El patrón se repite en miles de hogares y pequeñas empresas: se activa el acceso remoto para compartir archivos y se olvida actualizar. QuickConnect o el reenvío de puertos son cómodos, pero convierten el NAS en una puerta visible desde cualquier lugar del mundo.
Si tu NAS está en una versión anterior a las de la lista, está expuesto. Y si además tiene la interfaz de administración abierta a internet, el riesgo se multiplica: los atacantes no necesitan estar en tu red.
task_alt Qué hacer ahora
La receta es corta y no requiere comprar nada: actualizar, cerrar la puerta y tener una copia que el ransomware no pueda alcanzar.
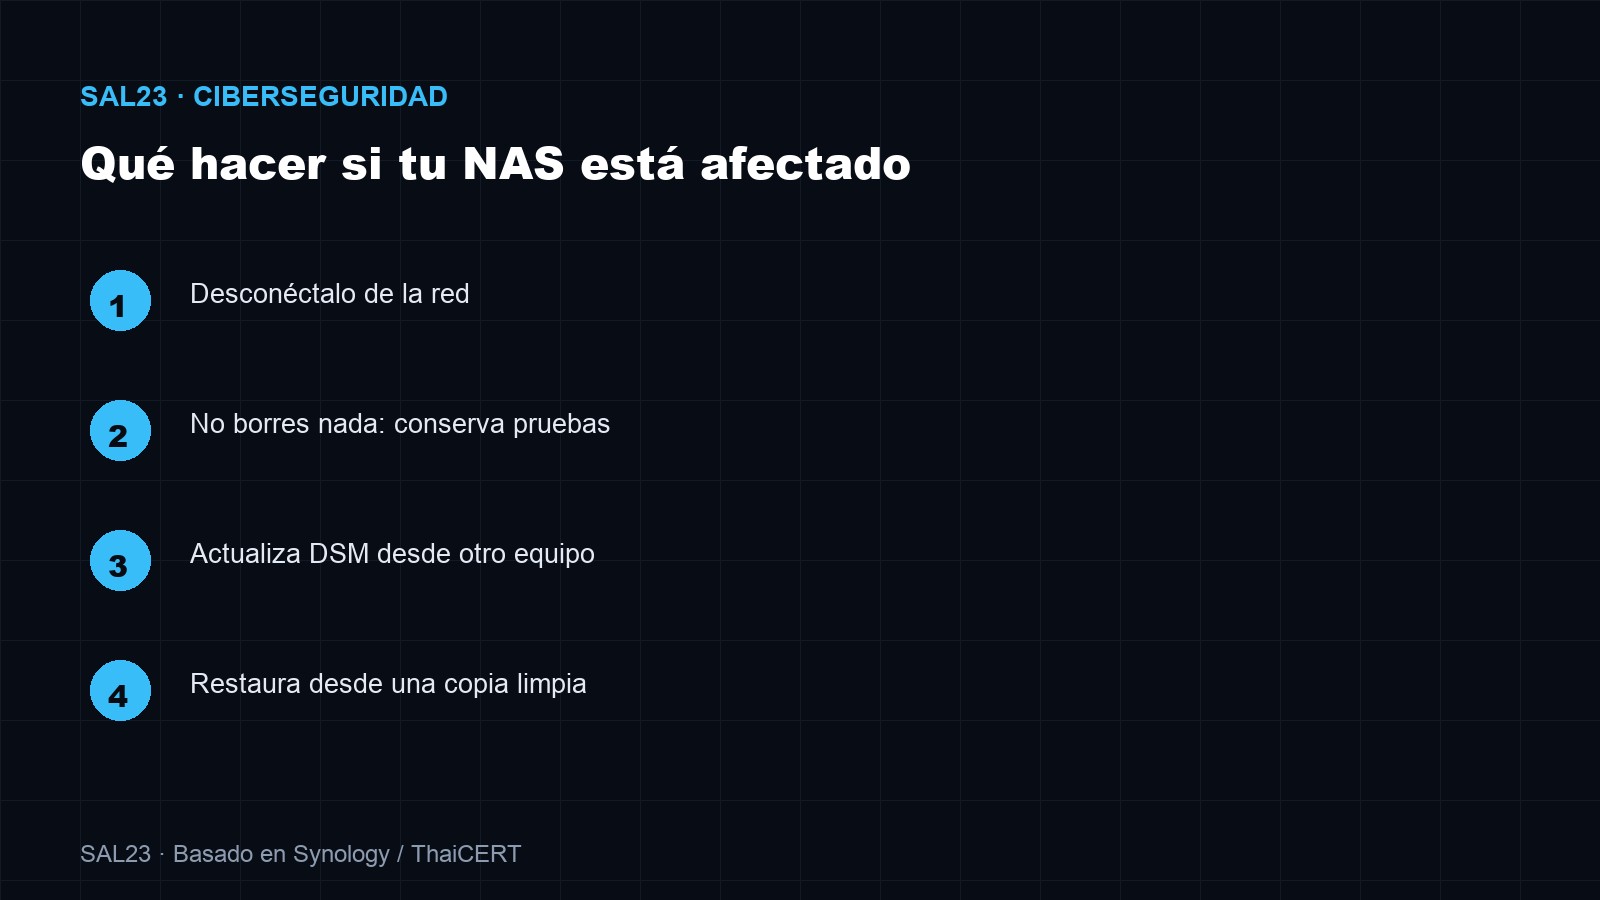
Imagen: SAL23 · Basado en Synology / ThaiCERT
| Medida | Por qué | Esfuerzo |
|---|---|---|
| Actualizar DSM | Cierra las vulnerabilidades explotadas | Minutos |
| Quitar el NAS de internet | Evita el acceso remoto directo | Minutos |
| VPN para acceder | Mantiene el acceso remoto con menos exposición | Una tarde |
| Copia 3-2-1 | Una copia desconectada no se cifra | Según volumen |
healing Si ya estás infectado
No pagues y no borres. El primer paso es desconectar el NAS de la red para que el cifrado no se propague a otros equipos ni a las copias conectadas. Después, conserva el estado del sistema y los archivos de rescate: son pruebas y pueden ayudar a identificar la variante.
No hace falta ser una gran empresa para tomar medidas: la mayoría de los afectados son usuarios domésticos y pymes que usan el NAS como disco compartido. Precisamente por eso el impacto es alto: pierden fotos, facturas y copias de otros equipos a la vez.
La regla 3-2-1 ayuda a decidir: tres copias de los datos, en dos medios distintos, y una fuera de casa o desconectada. Esa última copia es la que sobrevive a un ransomware, porque el atacante no puede cifrar lo que no está conectado.
Actualiza DSM desde otro equipo, revisa los accesos y las cuentas creadas recientemente, y restaura desde una copia que estuviera desconectada. Si no la tienes, toca evaluar el alcance antes de intentar recuperar datos.
verified Conclusión: el respaldo también se ataca
C3RB3R recuerda una idea incómoda: los NAS son objetivos porque guardan lo que más duele perder. Actualizar no es opcional y una copia conectada no es una copia: es otro rehén.
Synology recomienda además activar las actualizaciones automáticas para no depender de avisos como este. Si el dispositivo ya no recibe soporte, la decisión sensata es no exponerlo y usarlo solo en red local.
Para detectar un acceso extraño, revisa los inicios de sesión del panel, las cuentas creadas sin tu permiso y los procesos que no reconozcas. Un cambio de contraseña y la autenticación en dos pasos son medidas inmediatas que reducen el daño si alguien ya tiene credenciales.
Si tienes un Synology en casa o en la oficina, revisa hoy la versión de DSM y si su panel está expuesto. Son dos comprobaciones de cinco minutos que evitan un problema de semanas.
route Qué mirar
Nuevos avisos de Synology, la evolución de C3RB3R y si la compañía confirma qué CVE se está explotando.
¿Tienes tu NAS actualizado y fuera de internet?
library_books Sigue leyendo
help_outline Preguntas frecuentes
¿Qué es C3RB3R?
Un ransomware que cifra archivos en NAS Synology con versiones antiguas de DSM. Los archivos afectados reciben la extensión .L0CK3D y aparece una nota de rescate llamada read-me3.txt.
¿Cómo se infecta el NAS?
Aprovechando vulnerabilidades parcheadas en diciembre de 2024 (SA-24:20) en equipos que no se han actualizado, especialmente si el panel de administración está expuesto a internet.
¿Debo pagar el rescate?
No es recomendable. Lo prioritario es desconectar el NAS de la red, conservar pruebas, actualizar DSM y restaurar desde una copia de seguridad que estuviera desconectada.
description Fuentes consultadas
· Synology — Security Advisory SA-24:20 — CVE-2024-10441, CVE-2024-50629 y CVE-2024-10445; versiones parcheadas.
· ThaiCERT — Synology warns of C3RB3R ransomware attacks · 3-nov-2026 — extensión .L0CK3D, read-me3.txt y recomendaciones.
· BleepingComputer — Synology warns customers of ongoing C3RB3R attacks — contexto.