format_list_bulleted Contenido
Binance: 6.300 millones robados en 20 minutos
Binance, el mayor exchange de criptomonedas del mundo, denunció este jueves el robo de activos digitales por valor de 6.300 millones de dólares, unos 5.600 millones de euros. Es el mayor robo cibernético de la historia, y supera el récord anterior, que también estaba en su haber. La investigación está en marcha, el Servicio Secreto de Estados Unidos colabora en el rastreo de fondos y los analistas apuntan a Lazarus, el conglomerado de hackers vinculado a Corea del Norte.
Imagen: SAL23 · Datos: Binance / BBC / El País (29-30 de octubre de 2026)
La cifra es difícil de asimilar. Para ponerla en contexto, el producto interior bruto de Corea del Norte ronda los 17.000 millones de dólares, según datos de la ONU. El robo equivale a más de un tercio de la economía del país al que se atribuye. Y no ocurrió en un asalto de semanas: la mayor parte del dinero salió de las carteras de Binance en unos 20 minutos.
lightbulb Lo esencial
account_balance_wallet Qué se sabe
El co-CEO de Binance, Richard Teng, explicó que el ataque se dirigió contra la hot wallet de la compañía, la cartera conectada a internet que usa para operar. Los atacantes abusaron de la llamada multi-firma EIP-7702, un estándar de Ethereum que permite delegar permisos, para puentear los métodos de verificación habituales. Según Teng, no fue obra de una sola persona y los atacantes usaron un mecanismo de autodestrucción para borrar herramientas y rastros a medida que avanzaban.
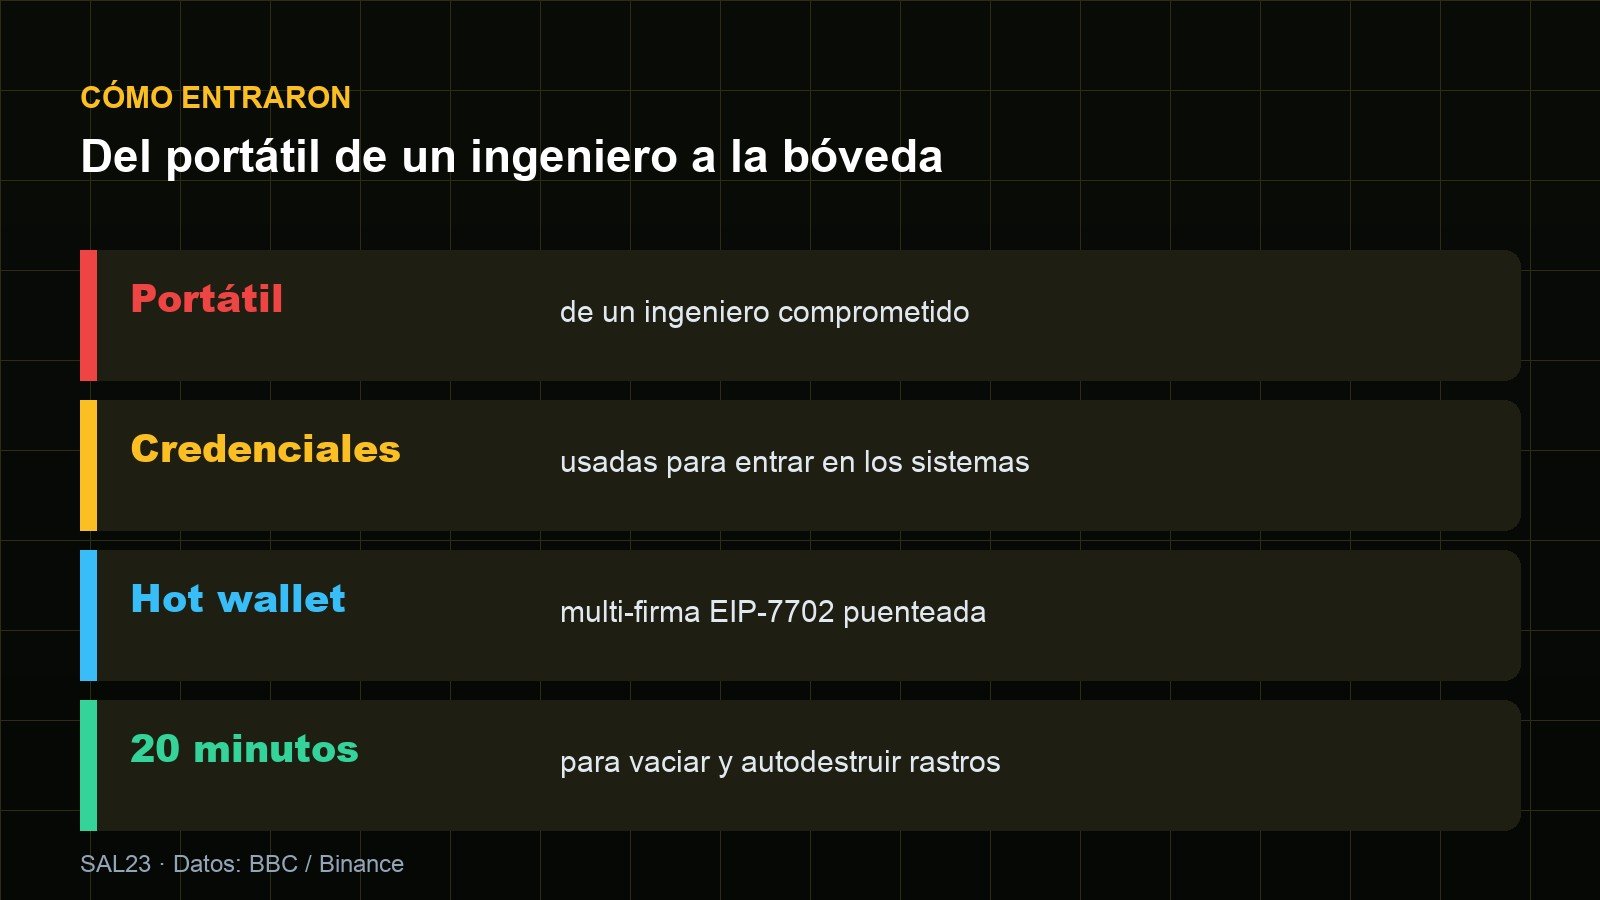
Imagen: SAL23 · Datos: BBC / Binance
La compañía asegura que ha empezado a recuperar parte de los fondos, y el Servicio Secreto de Estados Unidos ha confirmado que sus investigadores trabajan "a todas horas" para identificar, congelar, rastrear y recuperar el dinero. Según Axios, Binance podría haber logrado retener hasta 3.000 millones impidiendo su conversión a moneda de curso legal. Todavía es pronto para saber el alcance real de las pérdidas.
public Quién está detrás
Ningún gobierno ha señalado oficialmente a un responsable, pero los analistas tienen pocas dudas. "Esto es, sin duda, obra de Corea del Norte", declaró Nick Carlsen, de TRM Labs, al Wall Street Journal. Lazarus es una amalgama de equipos de hackers de élite patrocinados extraoficialmente por Pyongyang, que en los últimos años se han especializado en el robo de criptomonedas. Corea del Norte ha negado en otras ocasiones cualquier vinculación con estos ataques.
| Año | Objetivo | Cantidad |
|---|---|---|
| 2022 | Axie Infinity (Ronin) | 625 M$ |
| 2025 | Bybit | 1.500 M$ |
| 2026 | Binance | 6.300 M$ |
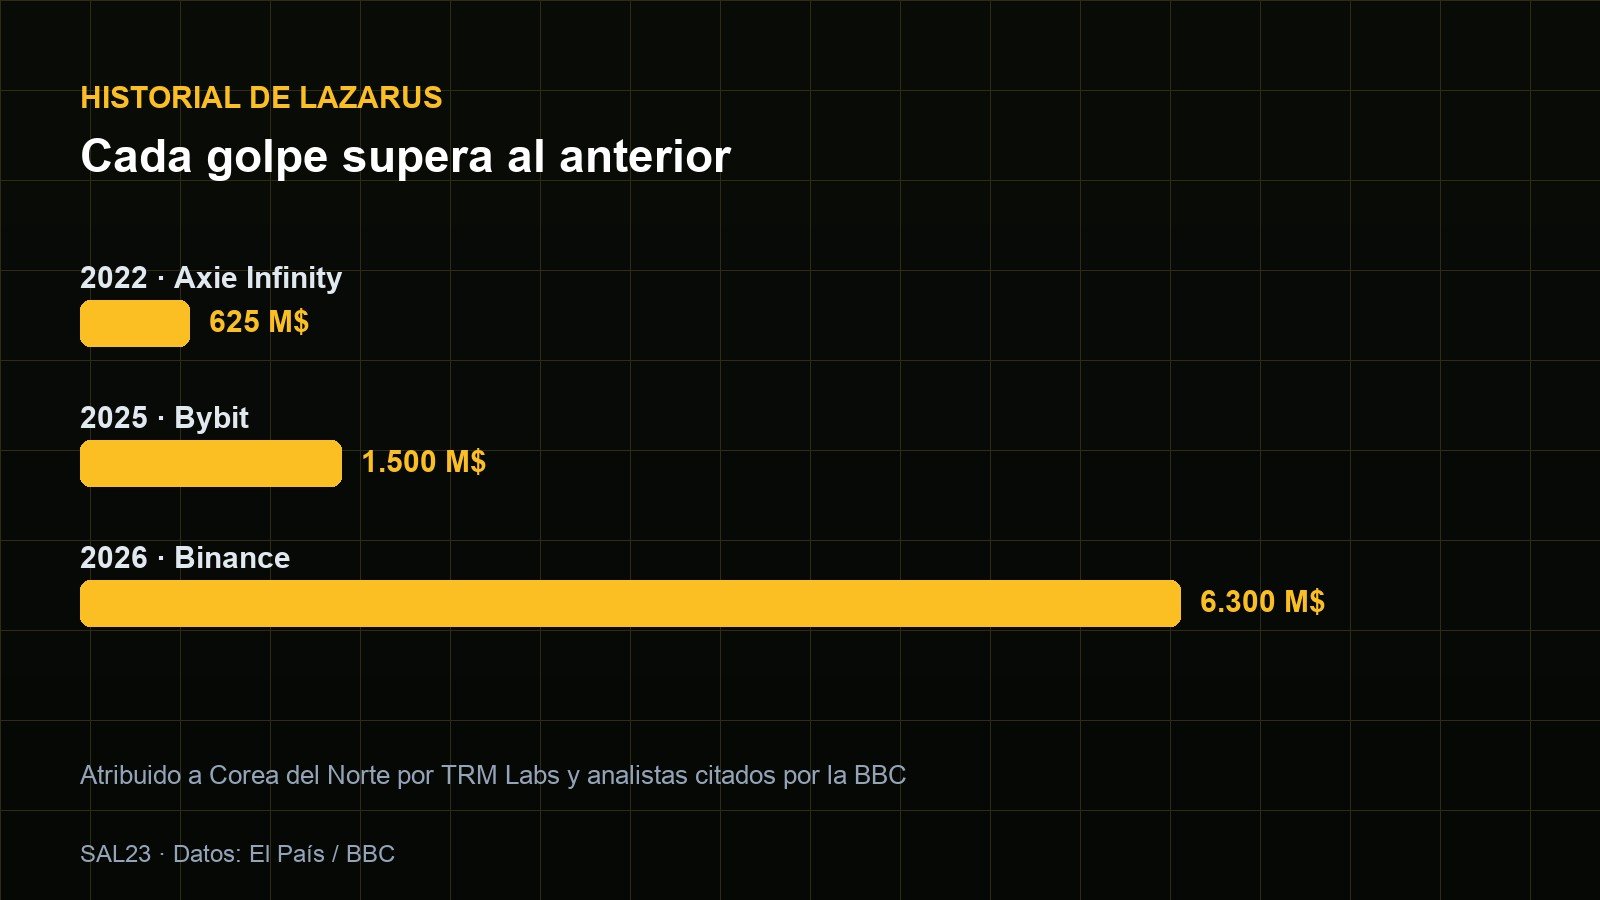
Imagen: SAL23 · Datos: El País / BBC
La progresión es llamativa. Chainalysis cifró en 1.340 millones de dólares los robos de criptomonedas atribuidos a Corea del Norte en 2024, repartidos en 47 incidentes, y en 660 millones en 2023, en 20 acciones. El golpe a Binance supera en una sola operación todo lo registrado en un año. La razón es simple: las criptomonedas ofrecen liquidez y una conversión difícil de rastrear, justo lo que necesita un régimen asfixiado por las sanciones.
laptop_mac Cómo entraron
Según las investigaciones preliminares citadas por la compañía, los atacantes comprometieron el ordenador portátil de un ingeniero de Binance y usaron sus credenciales para entrar en los sistemas y retirar fondos sin que nadie lo detectara. Es un patrón conocido: en el robo a Bybit de 2025, Lazarus entró primero en el ordenador de un desarrollador de una empresa proveedora de carteras y plantó un código que permaneció oculto hasta el momento exacto del movimiento de dinero.
Esa combinación —acceso a un empleado, paciencia y ejecución quirúrgica— es la que hace tan difícil la defensa. No hay un fallo de contraseña ni un servidor expuesto: hay una cadena de confianza humana que se rompe en un punto y un ataque que se ejecuta en minutos. La comparación con incidentes de infraestructuras críticas es inevitable: como en el análisis del fallo de seguridad ferroviaria de Urda, la clave no es el componente que cae, sino cuántas capas lo sostenían. Y como en el caso de WPSplinter y los routers de Broadcom, la comodidad de no actualizar acaba teniendo un coste.
shield Qué significa para tus fondos
La primera pregunta que se hace un usuario es si su dinero está a salvo. Binance no ha detallado el impacto sobre los saldos de los clientes, y las autoridades trabajan para congelar los fondos robados. La lección estructural, sin embargo, es la de siempre: cuando dejas tus criptomonedas en un exchange, no controlas las claves. Confías en la seguridad de un tercero que, como cualquier empresa, puede ser atacado.
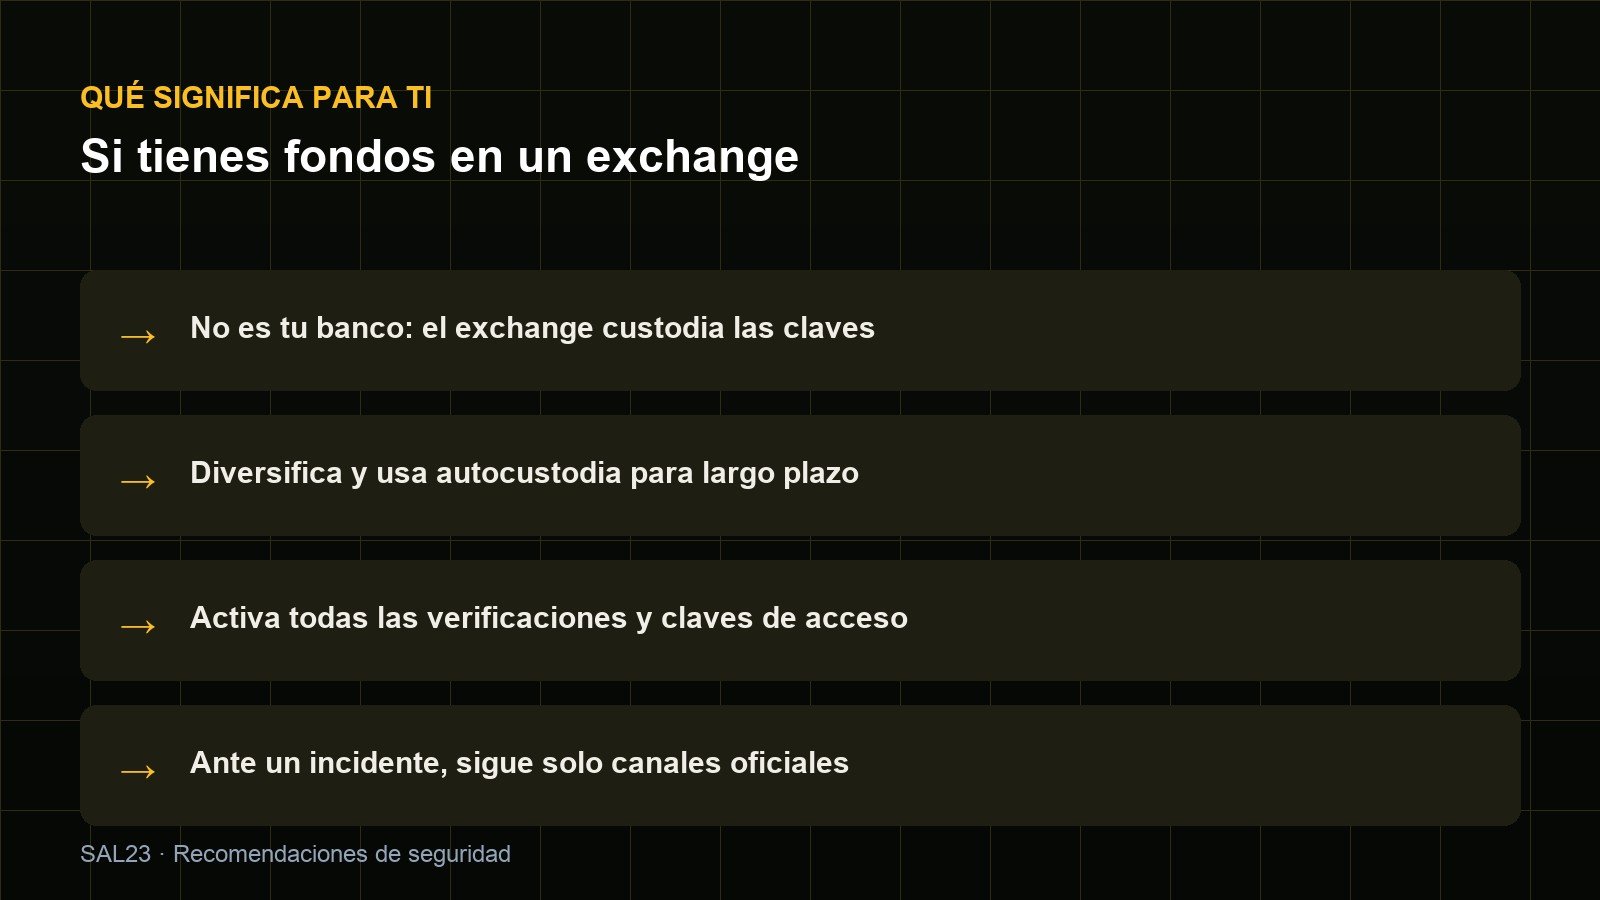
Imagen: SAL23 · Recomendaciones de seguridad
 play_arrow
ondemand_video Vídeo: el hackeo de Binance · Ver en YouTube
Para el día a día, las recomendaciones son las habituales: activar la verificación en dos pasos con clave física o aplicación, revisar los dispositivos autorizados, desconfiar de mensajes que pidan credenciales y, para posiciones de largo plazo, valorar la autocustodia. Y una regla que vale para cualquier incidente: la información fiable llega por los canales oficiales de la compañía, no por capturas reenviadas en grupos.
task_alt Conclusión: el dinero digital también tiene puertas
El robo a Binance confirma una tendencia que llevamos meses viendo: los atacantes no buscan el fallo perfecto, buscan el empleado, el proveedor o la cartera conectada. Y cuando lo encuentran, actúan en minutos. La respuesta no puede ser solo técnica; pasa por reducir la superficie expuesta, verificar cada movimiento con varias personas y asumir que la hot wallet es, por definición, un objetivo.
route El camino a seguir
Para los exchanges, la prioridad es la custodia: carteras frías, límites de retirada y verificación multifirma que no dependa de un solo empleado. Para los usuarios, entender que la comodidad de un exchange tiene un precio en control.
¿Seguirías dejando tus criptomonedas en un exchange después de un robo de esta magnitud?
description Fuentes consultadas
· El País — Golpe milmillonario a Binance · 30 de octubre de 2026 — cifras, autoría atribuida a Lazarus, contexto histórico y declaraciones de TRM Labs.
· BBC — Binance hack updates · 30 de octubre de 2026 — declaraciones de Richard Teng, EIP-7702, 20 minutos, autodestrucción y papel del Servicio Secreto.
· BBC — North Korea could be behind $6.3bn hack — atribución y reacciones.