format_list_bulleted Contenido
22 millones de franceses afectados por un ciberataque a Maileva
Un ciberataque a Maileva, la filial digital del grupo La Poste, ha expuesto datos personales de unos 22 millones de personas, aproximadamente un tercio de la población francesa. La intrusión ocurrió a mediados de septiembre y se ha conocido este fin de semana a través de Le Figaro y La Tribune.
Imagen: BalticServers / Wikimedia Commons (CC BY-SA)
Lo llamativo no es solo el volumen: es el tipo de datos. Los atacantes accedieron a cartas de cobro con números de factura, fechas de tratamiento y cantidades adeudadas. Información que mezcla finanzas y salud.
report Lo esencial
mail Qué es Maileva y qué hace
Maileva gestiona el envío masivo de nóminas, facturas y correo certificado para más de 70.000 clientes corporativos. Es la pata digital de La Poste: digitaliza y distribuye documentos que contienen datos sensibles de empresas y ciudadanos.
Imagen: Wikimedia Commons (CC BY-SA)
 play_arrow
ondemand_video Vídeo: EL PAÍS · Ver en YouTube
Docaposte, la rama digital del grupo, agrupa servicios de confianza digital: firma electrónica, archivo y comunicaciones masivas. Maileva es una de sus piezas para el envío de documentación sensible.
Ese papel de intermediario explica el alcance: un solo proveedor concentra documentos de miles de organizaciones. Cuando falla, el impacto se multiplica.
database Los datos expuestos
Según los medios franceses, el ataque afectó a proveedores de vivienda social como Flandre Opale Habitat y Alteal, a laboratorios médicos y a pacientes del hospital Foch de Suresnes. Los atacantes accedieron al contenido de cartas de reclamación de pago.
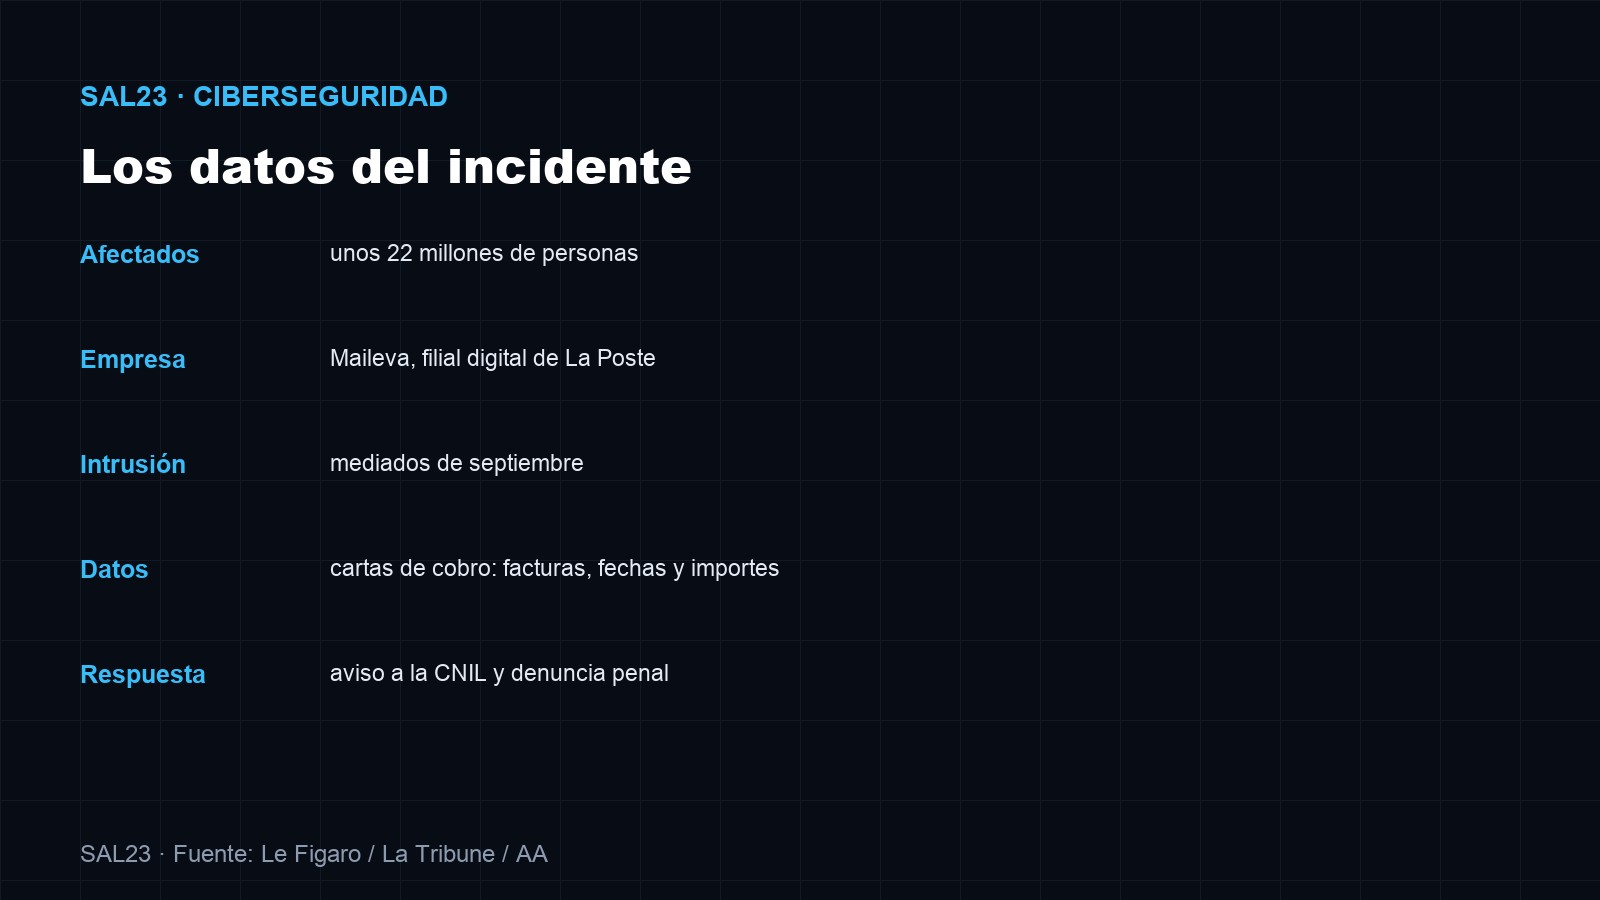
Imagen: SAL23 · Fuente: Le Figaro / La Tribune / AA
En manos de un atacante, esos datos permiten personalizar un correo o una llamada: citar el importe exacto y la fecha del tratamiento hace que la víctima confíe. Es la materia prima del phishing de alta calidad.
Números de factura, fechas de tratamiento e importes permiten construir un perfil bastante preciso de la víctima: qué debe, a quién y por qué tratamiento. Es material ideal para el fraude dirigido.
groups Quién queda expuesto
La notificación a la CNIL abre la puerta a una investigación sobre las medidas de seguridad del proveedor y sobre el tiempo transcurrido hasta el aviso.
El impacto se reparte entre administraciones, empresas y ciudadanos. Los afectados directos son los destinatarios de esas cartas; los indirectos, las organizaciones que confiaron sus envíos a Maileva.
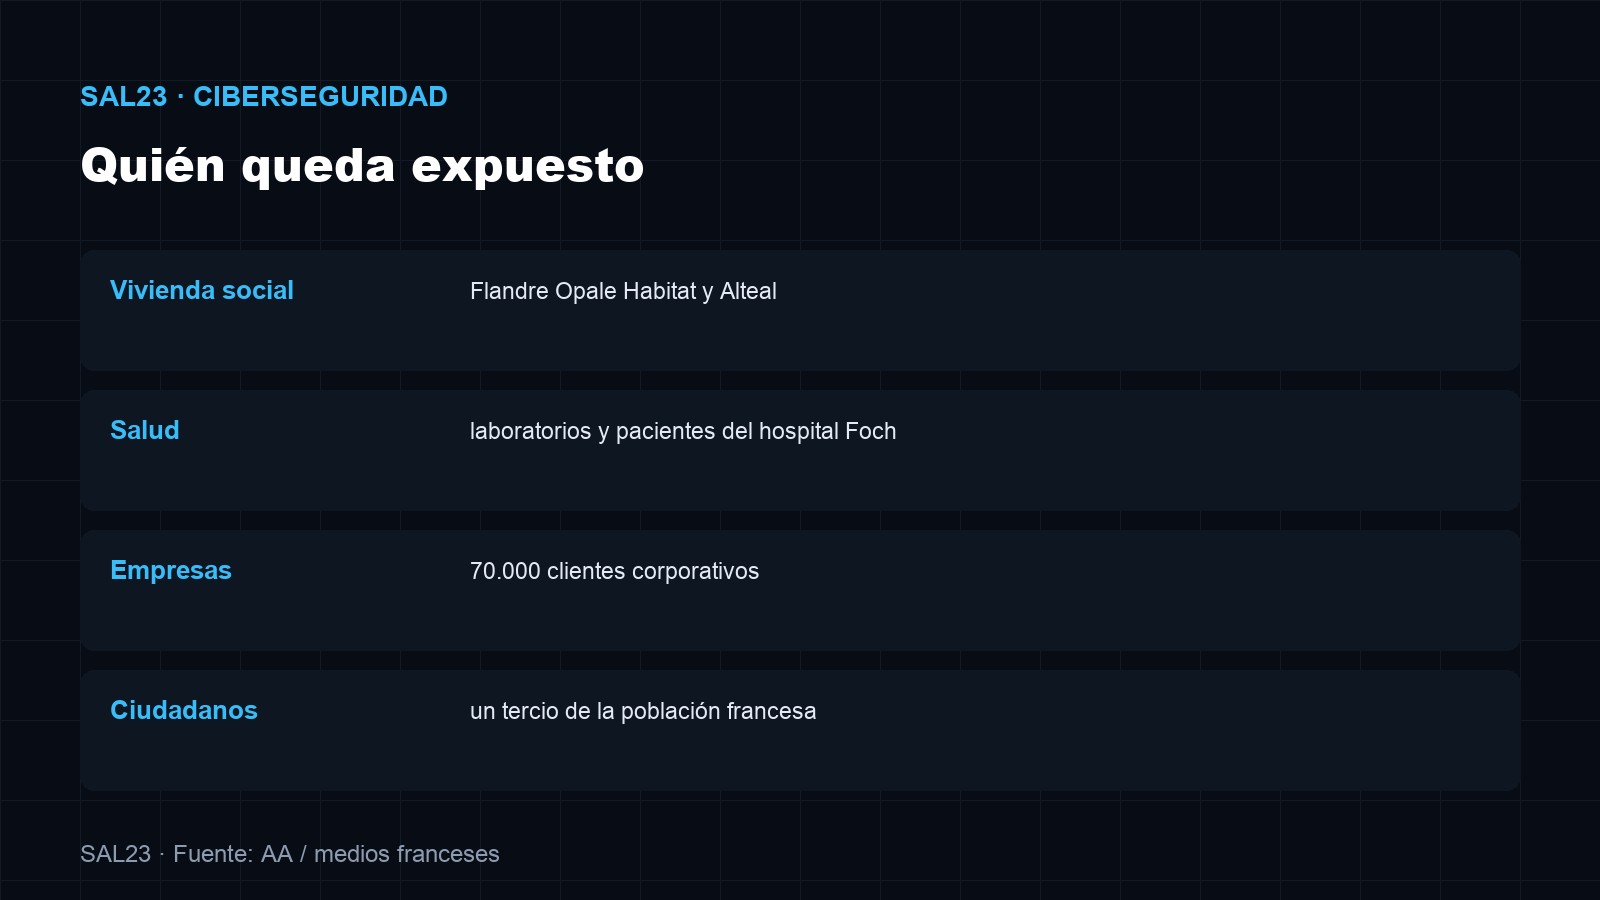
Imagen: SAL23 · Fuente: AA / medios franceses
| Aspecto | Dato | Riesgo |
|---|---|---|
| Alcance | 22 millones de personas | Phishing masivo |
| Datos | Facturas y tratamientos | Fraude y extorsión |
| Clientes | 70.000 empresas | Daño reputacional |
| Plazo | Intrusión en septiembre | Dos meses sin conocerse |
gavel Qué ha hecho la empresa
Maileva ha notificado el incidente a la CNIL, la autoridad francesa de protección de datos, ha presentado una denuncia penal y asegura que todos los clientes afectados han sido avisados. Hay una investigación judicial en curso.
El RGPD exige notificar a la autoridad de control en 72 horas cuando hay riesgo para los derechos de las personas, y comunicarlo a los afectados sin dilación si el riesgo es alto. La investigación determinará si se cumplió.
El retraso entre la intrusión y la revelación —casi dos meses— será uno de los puntos que se examinen: el RGPD obliga a notificar brechas de alto riesgo en 72 horas.
task_alt Conclusión: el proveedor es el eslabón débil
La digitalización de trámites ha multiplicado los puntos de entrada: cada proveedor, cada API y cada integración añade una puerta que puede quedar mal cerrada.
El sector público y los servicios esenciales son objetivos recurrentes porque manejan datos de millones de personas y suelen tener márgenes ajustados para invertir en seguridad.
No es un caso aislado: esta misma semana se ha conocido el ciberataque a airBaltic, con datos de 618.000 reservas expuestos. La tendencia es clara: los atacantes buscan proveedores con acceso a mucha información.
El caso Maileva ilustra un riesgo que afecta a cualquier empresa: no basta con proteger tus sistemas si un proveedor externo maneja tus datos. La cadena de suministro digital es el punto ciego.
Tampoco se sabe aún si los atacantes han publicado los datos o los están negociando.
Las autoridades francesas no han publicado todavía el número definitivo de afectados ni el detalle de las categorías de datos.
Mientras se aclara el alcance real, los afectados harán bien en desconfiar de cualquier comunicación que cite un importe o una factura concreta: es exactamente el anzuelo que permite este tipo de filtración.
La lección para cualquier organización es la misma: el contrato con un proveedor debe incluir auditorías, cifrado y plazos de notificación verificables.
Para los ciudadanos franceses afectados, la recomendación es vigilar el phishing y revisar los movimientos bancarios. Para las empresas, exigir garantías a sus proveedores de digitalización.
route Qué mirar
La investigación judicial y si la CNIL abre un procedimiento sancionador por el retraso en la notificación.
¿Crees que las empresas revisan lo suficiente la seguridad de sus proveedores?
library_books Sigue leyendo
help_outline Preguntas frecuentes
¿Cuántas personas están afectadas?
Unos 22 millones, aproximadamente un tercio de la población francesa, según los medios que revelaron el caso.
¿Qué datos se han filtrado?
Contenido de cartas de cobro: números de factura, fechas de tratamiento e importes adeudados, de clientes como viviendas sociales, laboratorios y el hospital Foch.
¿Qué ha hecho Maileva?
Notificar a la CNIL, presentar una denuncia penal y avisar a sus clientes corporativos; hay una investigación judicial abierta.
description Fuentes consultadas
· Anadolu Agency — Cyberattack on French postal operator subsidiary exposes data of 22M people · 15-nov-2026 — cifras, datos y respuesta.
· CNIL — autoridad francesa de protección de datos.
· Le Figaro y La Tribune — medios que revelaron el caso.