format_list_bulleted Contenido
WPSplinter: el fallo de 16 años en el WiFi de Broadcom que deja tu router abierto
Hay vulnerabilidades que se parchean en horas y otras que se quedan a vivir. WPSplinter pertenece a las segundas: afecta a la implementación propietaria de 802.11 de Broadcom, está presente en su SDK desde al menos 2010 y permite que alguien, desde la calle, ejecute código en tu router sin saber la contraseña del WiFi. El investigador Quentin Kaiser lo presentó en la conferencia Hexacon de París el 16 de octubre, y desde entonces la lista de equipos afectados no ha dejado de crecer: decenas de fabricantes, cientos de productos y millones de puntos de acceso en todo el mundo.
Imagen: SAL23 · Datos: Quentin Kaiser / Broadcom (2026)
La historia tiene un detalle incómodo: Broadcom conoció el problema en 2018, publicó un parche incompleto en silencio y recomendó a los fabricantes migrar a otra arquitectura. Nunca asignó un CVE ni comunicó públicamente la existencia del fallo, algo que, según Kaiser, explica por qué muchos fabricantes no han parcheado. Mientras tanto, en España hay modelos de router de Movistar, O2, Orange, Jazztel y MásMóvil señalados en la lista del investigador.
lightbulb Lo esencial
bug_report Dos fallos en el mismo parser
WPSplinter no es un único error, sino dos vulnerabilidades en el mismo sitio: el parser que procesa los mensajes EAP del protocolo WPS. Kaiser las encontró analizando firmware de routers y las bautizó con ese nombre en una web divulgativa, qkaiser.github.io/broadcom-wps, porque responder correos uno a uno no escala cuando un fallo afecta a millones de equipos.
La raíz del problema está en el SDK propietario de Broadcom, no en una implementación concreta de un fabricante. Eso significa que el mismo código defectuoso se ha copiado, compilado y distribuido en productos de decenas de marcas. Broadcom lo sustituyó por hostapd en una versión posterior de su SDK y recomendó la migración, pero la recomendación no es una actualización obligatoria: cada fabricante decide si mueve su firmware o no.
wifi_tethering Cómo se explota
La explotación ocurre por aire. El atacante envía tramas WiFi manipuladas y consigue dos cosas: divulgar información de forma controlada (por ejemplo, extraer credenciales de la memoria del router) y ejecutar código arbitrario. No hace falta conocer la clave de la red ni completar la inscripción normal de WPS, ese botón que muchos usuarios pulsan para conectar dispositivos sin escribir contraseñas.
El requisito es estar dentro del alcance de la señal: el portal de enfrente, la habitación contigua de un hotel, la mesa de al lado en una cafetería. Eso no convierte el fallo en un ataque masivo por internet, pero sí en una herramienta muy útil para objetivos concretos: vigilancia, robo de credenciales de la red y salto a otros dispositivos conectados. Los routers son, además, el componente que casi nadie vigila.
Kaiser demostró la explotación en tres de los cuatro grandes operadores belgas y publicó scripts para identificar modelos vulnerables, junto con una regla YARA. Desde entonces, investigadores de otros países han ido confirmando equipos: la lista incluye repetidores y routers de mercados como Tailandia, Vietnam, Indonesia y Egipto.
router Quién está afectado
El impacto depende de la plataforma sobre la que corra el firmware. En los equipos basados en eCos (chipsets BCM3380, BCM3383 y BCM33834) el fallo se considera definitivamente incorregible con la arquitectura actual: no hay parche posible, solo sustituir el equipo. En los basados en Linux (BCM3390, BCM63xx, BCM65xx y BCM68xx) sí puede remediarse, pero depende de que el fabricante publique firmware que migre a hostapd.
| Plataforma | Chipsets afectados | ¿Se puede parchear? |
|---|---|---|
| eCos | BCM3380, BCM3383, BCM33834 | No: "forever day", hay que sustituir el equipo |
| Linux | BCM3390, BCM63xx, BCM65xx, BCM68xx | Sí, si el fabricante migra el firmware a hostapd |
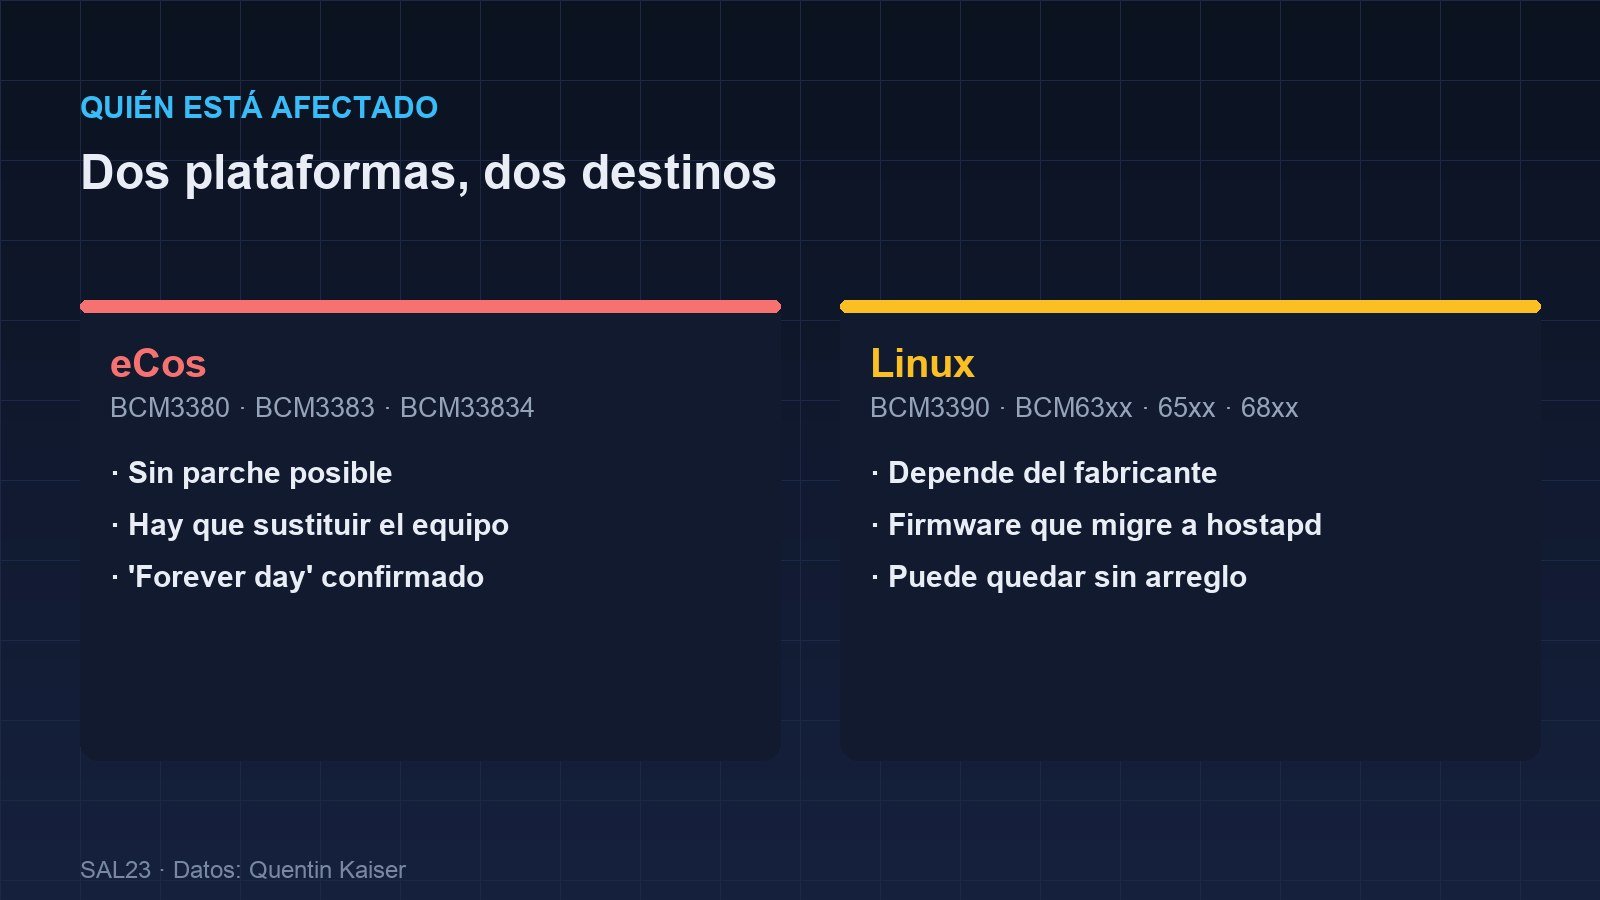
Imagen: SAL23 · Datos: Quentin Kaiser
En España, la cobertura de Computerhoy identifica cinco modelos concretos en la lista del investigador: el ZTE F680 v4 (Jazztel y MásMóvil), el Comtrend VG8050 (Movistar y O2), el Sagemcom F@st 5656 (Orange, Jazztel y Simyo), el Askey RTF3505VW con firmware ES_R3505VWSTD203_N43 y el MitraStar GPT-2541GNAC con software ES_g8.4_100VNJ0b78, ambos de Movistar. Movistar ha asegurado al medio que, por ahora, no tiene constancia de que la vulnerabilidad se haya usado para comprometer routers concretos.
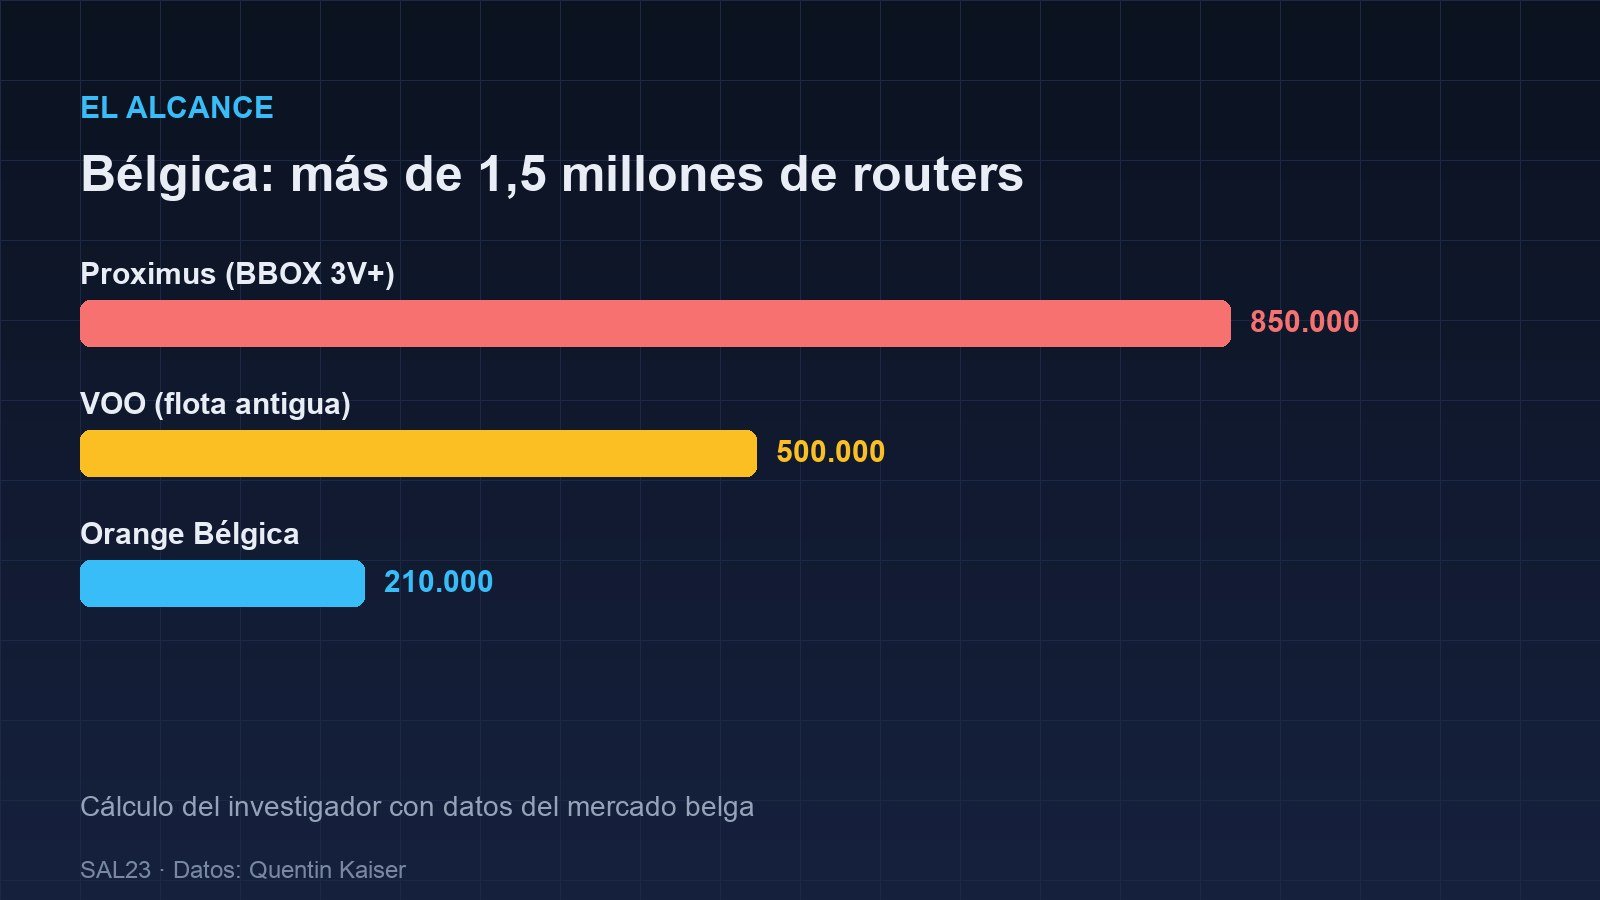
Imagen: SAL23 · Datos: Quentin Kaiser
La estimación más citada es la del propio Kaiser para Bélgica: unos 850.000 equipos de Proximus, 500.000 de la flota antigua de VOO y 210.000 de Orange Bélgica, más de 1,5 millones en un país pequeño. Fuera de allí, el foco está en KPN en Países Bajos y SFR en Francia. Si tu router es un modelo de operador con años a la espalda, la probabilidad de estar en la lista no es baja: los equipos domésticos son los que menos se actualizan.
gavel 16 años sin CVE
La parte más polémica del caso no es técnica, es de gestión. Según la respuesta que Broadcom dio al investigador, la compañía sabe del fallo desde 2018 y había recibido información de otras entidades externas. Aun así, se negó a asignarle un CVE y a comunicar públicamente el problema. Para Kaiser, esa ausencia de identificador público es una de las razones por las que tantos fabricantes no han parcheado: sin CVE no hay alerta que llegue a los equipos de mantenimiento.
Broadcom sí publicó en 2018 un parche incompleto, sin anuncio, y después sustituyó los componentes vulnerables por hostapd en una versión nueva de su SDK, recomendando la migración. Esa secuencia deja dos categorías de equipos: los que nunca podrán arreglarse y los que podrían hacerlo si su fabricante se molesta en mover el firmware. Kaiser lo resume con una expresión dura y precisa: forever day.
warning Sin CVE no significa sin riesgo
Que no exista un identificador público no hace que el fallo desaparezca: solo dificulta que llegue a quien tiene que arreglarlo. La explotación ya está demostrada y el código para identificar equipos afectados es público.
La reacción de los operadores belgas marca el camino. Proximus desactivó WPS en toda su flota de routers BBOX en 24 horas y ha anunciado el despliegue completo del parche en las próximas semanas; Orange Bélgica estudia hacer lo mismo. Telenet, que en un primer momento podía estar afectada a través de equipos Sagemcom, confirmó tras comprobarlo que no lo está.
security Qué puedes hacer
No hay una solución mágica, pero sí una secuencia sensata. Primero, identificar el modelo y el firmware del router; el investigador publicó una web con los equipos documentados y scripts de huella para ampliar la lista. Segundo, comprobar si el operador ha publicado una actualización. Tercero, desactivar WPS si no se usa: es lo que hicieron los operadores belgas como medida de emergencia. Y cuarto, si el equipo es antiguo y corre sobre eCos, plantearse cambiarlo.
En el resto de contextos, la precaución es la de siempre: evitar redes públicas para operaciones sensibles y no asumir que el router del hotel está actualizado. Si además estás pensando en mejorar la cobertura de casa, conviene elegir equipos con firmware mantenido: el análisis de routers como el GLiNet Beryl AX o los sistemas de malla tipo Xiaomi WiFi Pro pesa más que nunca, y no solo por la velocidad.
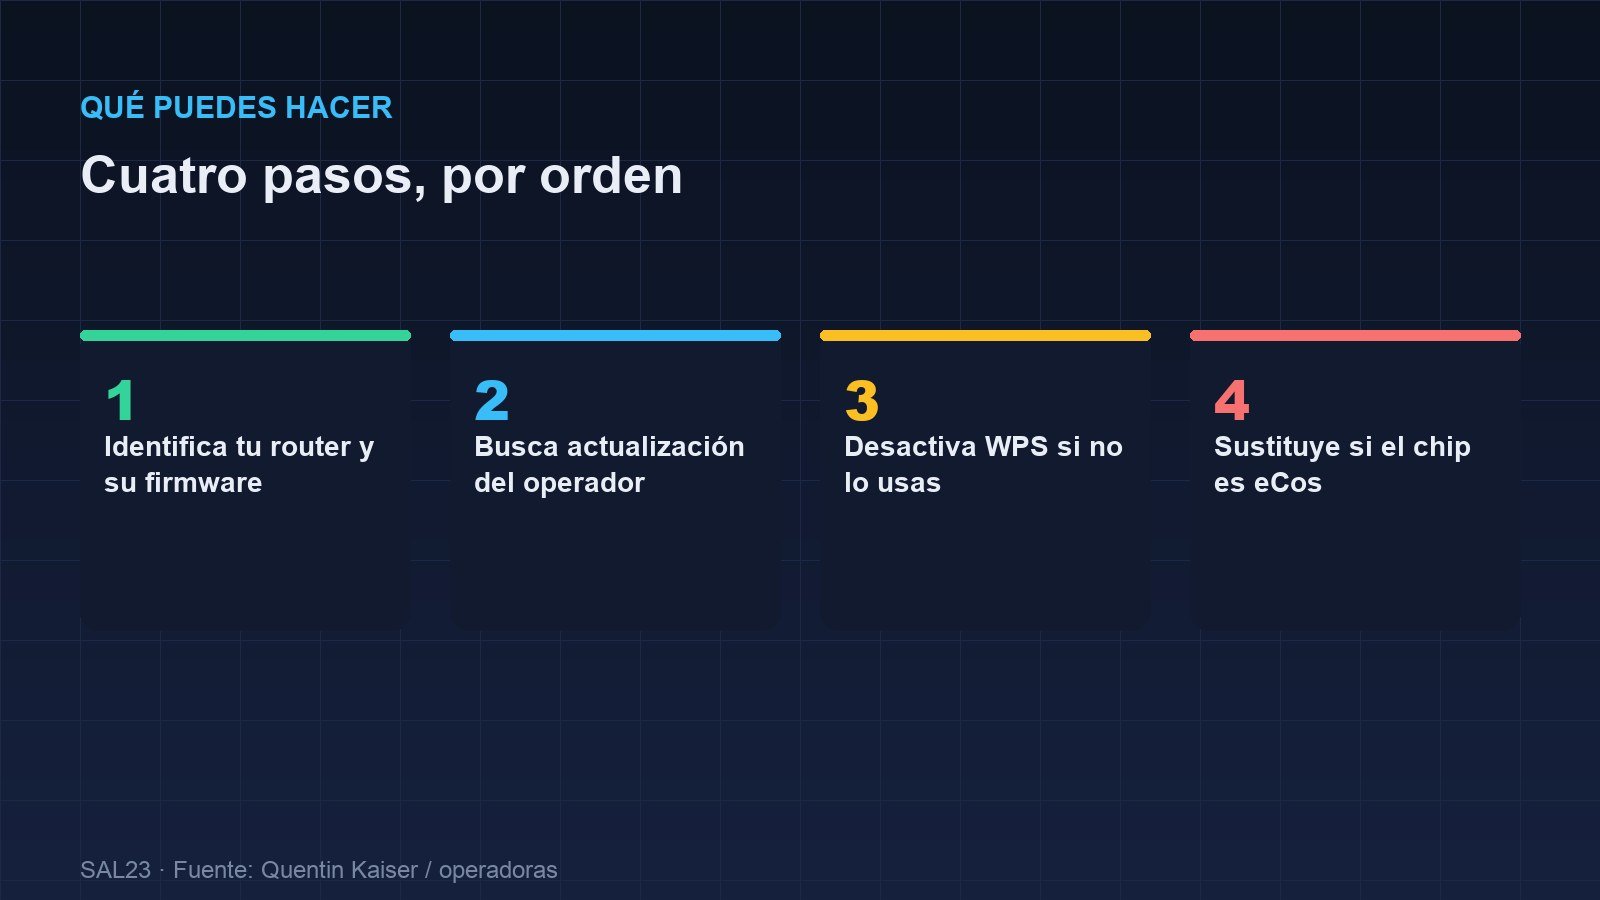
Imagen: SAL23 · Fuente: Quentin Kaiser / operadoras
checklist Comprobación en dos minutos
 play_arrow
ondemand_video Vídeo: Broadcom's Forever Day · Ver en YouTube
task_alt Conclusión: el router también es un ordenador
WPSplinter es un recordatorio incómodo de cómo funciona la seguridad de la cadena de suministro. Un componente que casi nadie mira, dentro de un equipo que casi nadie actualiza, con un fallo que se conoce desde 2018 y que no tiene ni identificador público. La parte técnica está resuelta desde hace años; la parte de comunicación y mantenimiento, no.
Para el usuario doméstico la conclusión es simple: el router es el primer ordenador de la casa y merece las mismas preguntas que el portátil. Para los operadores, el caso de Proximus demuestra que desactivar WPS y desplegar firmware en semanas es posible cuando hay voluntad.
¿Sabes qué modelo de router tienes y cuándo fue la última vez que se actualizó su firmware?
description Fuentes consultadas
· Quentin Kaiser — One Parser, Two Bugs, Many Routers — análisis del investigador y charla de Hexacon París, 16 de octubre de 2026.
· WPSplinter — documentación pública — web divulgativa del fallo y guía de identificación.
· Computerhoy — la vulnerabilidad afecta a modelos de Movistar, O2 y Orange en España — modelos concretos y respuesta de los operadores.
· Security Affairs — 16-Year-Old Broadcom Wi-Fi Bug — contexto del parche de 2018 y alcance.