format_list_bulleted Contenido
Ciberataque en Japón: GMO Internet apaga 26.739 servidores VPS
El ciberataque a GMO Internet ha dejado 26.739 servidores VPS apagados desde el 21 de octubre, operaciones no autorizadas en cuentas de trading abiertas en más de 70 firmas de valores y divisas de Japón y del extranjero, un rescate de 50 millones de dólares en criptomonedas que la compañía ha rechazado y un desplome bursátil del 15,65%. El origen: el acceso no autorizado a Onamae.com Desktop Cloud, un servicio de escritorios virtuales que miles de usuarios emplean para automatizar MetaTrader sin apagar nunca la máquina. Esta es la cronología y las lecciones para cualquier usuario de un VPS.
Imagen: composición propia SAL23; foto base NOIRLab/NSF/AURA/T. Slovinský (Wikimedia Commons, CC BY 4.0)
El servicio afectado es un VPS de la filial tokiota GMO Internet: un Windows remoto siempre encendido que la propia publicidad vendía como idóneo para el trading automatizado en divisas con MetaTrader 4, según BleepingComputer. En ese escritorio en la nube muchos clientes dejaban las credenciales de sus brókeres; al apagarse los servidores, esas llaves quedaron en el centro del conflicto. La compañía aclara, eso sí, que no conserva datos de tarjetas de pago.
lightbulb Lo esencial
timeline Qué ha pasado: cronología del ciberataque a GMO Internet
La crisis empezó antes de los titulares. Una consulta de un cliente el 19 de octubre activó la investigación interna, y el 20 la compañía confirmó que un tercero había instalado programas maliciosos en los servidores de algunos clientes, según su primer comunicado oficial. Con el malware confirmado, GMO tomó la decisión más drástica posible: apagar de forma secuencial los servidores de todos los planes desde las 4:00 del miércoles 21 de octubre.
Ese mismo día llegaron los primeros informes de operaciones no reconocidas en cuentas de trading. El 24 de octubre, su cuarto comunicado admitía vulnerabilidades de seguridad en el servicio, acceso no autorizado al entorno y salida de información de clientes fuera de la compañía. Esta tabla resume el caso fecha a fecha.
| Fecha (2026) | Hito del incidente | Fuente |
|---|---|---|
| Lun 19 oct | Una consulta de un cliente inicia la investigación | Euronews |
| Mar 20 oct | Confirmación de programas maliciosos en servidores de clientes | GMO (1.er comunicado) |
| Mié 21 oct | Apagado preventivo de todos los servidores desde las 4:00 | GMO · Euronews |
| Sáb 24 oct | Vulnerabilidades reconocidas, datos exfiltrados y más de 70 firmas de valores afectadas | GMO (4.º comunicado) |
| Lun 26 oct | Desplome del 15,65% en Bolsa y rescate rechazado | Cinco Días · Euronews |
| Mar 27 oct | Filtración de datos en redes sociales y recompensa de 1 M$ | Asahi · Kyodo |
Imagen: The National Archives (UK), Wikimedia Commons, CC BY 3.0
Un matiz para leer bien las cifras: los 26.739 servidores son máquinas potencialmente afectadas —el alcance posible según la propia compañía—, no accesos confirmados uno a uno. La salida de información de clientes y la manipulación de cuentas de brókeres sí son hechos confirmados en su cuarto comunicado.
verified Dato clave del caso
GMO cubrirá las pérdidas por operaciones fraudulentas y pagará 5.000 yenes (unos 28 euros, según Euronews) a todos los clientes del servicio, hayan sufrido pérdidas o no. Notificará a los elegibles antes de las 23:59 del viernes 30 de octubre.
money_off El rescate de 50 millones que GMO no pagará
Aquí está el punto más confuso del caso, porque circulan dos cifras. Según el fundador y CEO, Masatoshi Kumagai, los atacantes exigieron 50 millones de dólares en criptomonedas —unos 45 millones de euros en la conversión que publica Cinco Días—. Pero la cuenta atribuida al propio atacante asegura que su demanda era de 1 millón de dólares, según Asahi. GMO no ha dado su propia cifra del rescate: lo que sí ha dejado claro, vía Kyodo, es que no pagará, porque no tiene garantía de que la información robada se borre o deje de usarse.
Negarse a negociar tiene un precio inmediato: el martes 27 el atacante cumplió su amenaza y publicó en redes sociales datos que presentó como de clientes, con nombres y direcciones, según Asahi. La extorsión con doble amenaza —publicar los datos y desplegar ransomware— es el patrón de los ciberataques mundiales más recientes, como ya contamos en el ciberataque a BAE Systems que acabó en los tribunales de EE. UU.
Imagen: composición propia SAL23; foto base Satheesh Sankaran (Wikimedia Commons, CC BY 2.0)
warning Las dos cifras del rescate, sin fusionar
50 millones de dólares (unos 45 millones de euros, según Cinco Días) es la exigencia según el CEO Kumagai; 1 millón, lo que dice haber pedido el atacante, según Asahi. Son versiones enfrentadas del mismo episodio.
trending_down Bolsa: el desplome del 15,65% en un solo día
El lunes 26 de octubre la bolsa de Tokio pasó factura. Las acciones de GMO Internet Group, que el viernes valían en mercado unos 2.600 millones de dólares, cerraron con una caída del 15,65%; la filial atacada retrocedió un 14,87%, según Cinco Días. Euronews sitúa el papel en su nivel más bajo en cuatro meses, en una sesión en la que el Nikkei 225 bajaba solo un 0,8%: castigo específico, no arrastre del mercado.
Al desplome se sumó una frase destinada a dar la vuelta al mundo: "El propio Internet está al borde del colapso", escribió Kumagai, culpando a "la evolución explosiva y el mal uso de la tecnología de IA" (EFE vía Infobae). El CEO pidió al Gobierno japonés refuerzos de ciberdefensa activa, argumentando que las empresas privadas no pueden solas contra ciberataques sofisticados que cruzan fronteras, y el ministro de Industria, Ryosei Akazawa, anunció un equipo de hackers éticos.
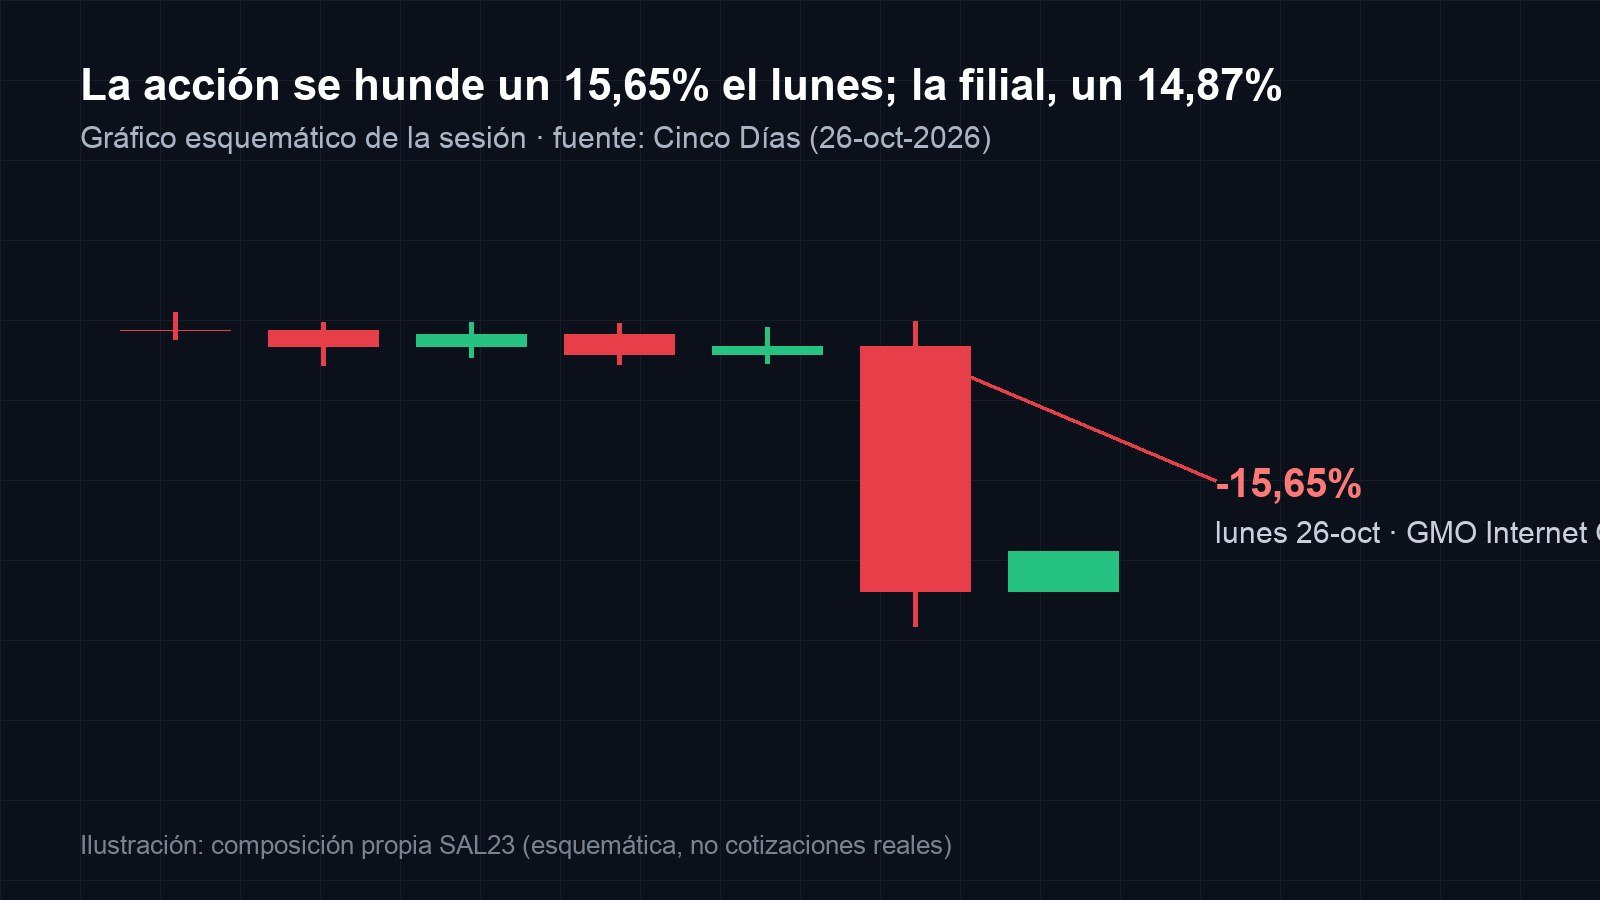
Ilustración: composición propia SAL23 (esquemática, no cotizaciones reales; datos: Cinco Días, 26-10-2026)
policy Filtración de datos y recompensa de un millón de dólares
El martes 27 la amenaza del mediodía se cumplió: tras el rechazo a negociar, el atacante publicó datos que presentó como de clientes, incluidos nombres y direcciones, según Asahi. El mismo día, GMO anunció el programa "GMO Cybercrime Bounty": hasta 1 millón de dólares para quien aporte información que lleve a los atacantes, activo desde el mediodía del miércoles 28 hasta su detención, con apoyo de expertos externos como Trend Micro, según Kyodo y Jiji. Además, pagará hasta 3 millones de yenes (unos 19.000 dólares) a las víctimas con datos expuestos confirmados.
Para hacerse una idea visual del caso, este vídeo japonés resume la cronología y la declaración del grupo que dice ser el autor del ataque:
 play_arrow
ondemand_video Vídeo: informe japonés sobre el ciberataque a Onamae.com Desktop Cloud (canal AI時短ラボ) · Ver en YouTube
shield La lección del ciberataque para tu VPS de trading
Aquí el caso deja de ser una noticia lejana. La lección estructural: miles de usuarios convirtieron un VPS de trading en la caja fuerte de facto de sus credenciales financieras, guardando los accesos a sus brókeres en un Windows remoto encendido 24/7 para que MetaTrader nunca se detuviera. Cuando ese servidor queda al alcance de un intruso, el host deja de ser "infraestructura ajena" y pasa a ser el eslabón que conecta al atacante con la cuenta de valores.
Si usas un VPS de trading: no persistas credenciales del bróker en el escritorio remoto, activa el segundo factor de autenticación, aísla ese escritorio de tu navegación personal y revisa el historial de órdenes ante cualquier sesión sospechosa. La pegatina del "ideal para trading automatizado" no incluye la letra pequeña del riesgo. Para el contexto de amenaza que Kumagai reclama, ver nuestro análisis del informe de Microsoft sobre ciberataques con inteligencia artificial.
tips_and_updates Checklist rápida si tienes un VPS de trading
task_alt Conclusiones: el ciberataque que reescribe el manual
El ciberataque a GMO Internet ya es un caso de estudio de cómo responder a una extorsión en la era del ransomware: apagado preventivo de 26.739 servidores, rechazo público del rescate en criptomonedas, compensación unilateral a los clientes, recompensa de un millón de dólares para cazar a los atacantes y petición explícita de que el Estado japonés asuma parte de la ciberdefensa. La doctrina de pagar en silencio ha dado paso a su contrario.
Quedan incógnitas: cuántas cuentas de las más de 70 firmas sufrieron operaciones fraudulentas confirmadas, si la filtración contiene todo lo amenazado y si el bounty logra identificar a los responsables. Lo que ya no es incógnita es el agujero conceptual: un VPS de trading con credenciales persistidas es una superficie de ataque financiera, y el próximo ciberataque mundial puede empezar exactamente ahí.
update Qué vigilar en los próximos días
¿Confiarías tu trading automatizado a un VPS después de este ciberataque? Cuéntanoslo en comentarios.
description Fuentes consultadas
· GMO Internet, 1.er comunicado (21-oct) — malware y apagado
· GMO Internet, 4.º comunicado (24-oct) — exfiltración y compensaciones
· Cinco Días (26-oct) — Bolsa y rescate
· Euronews ES (26-oct) — cronología y compensaciones
· Kyodo vía Mainichi (27-oct) — amenazas del mediodía
· Kyodo News (27-oct) — recompensa de 1 M$
· Asahi Shimbun (27-oct) — filtración y versión del atacante
· Jiji vía Nippon.com (27-oct) — bounty y Trend Micro
· BleepingComputer — contexto técnico del VPS
· EFE vía Infobae (26-oct) — quote de Kumagai
· Vídeo: informe japonés sobre el caso (YouTube)