format_list_bulleted Contenido
Urda: cómo falló la cadena de seguridad del AVE
El choque de dos trenes de alta velocidad en Urda (Toledo), en la línea Madrid-Sevilla, ha dejado 69 fallecidos y cerca de dos centenares de heridos atendidos en hospitales, según los datos del Gobierno de Castilla-La Mancha. Un AVE de Renfe con 397 pasajeros alcanzó a un Iryo con 147 que estaba detenido. La investigación judicial está en marcha, el operador del centro de control de Adif ha declarado ante la Guardia Civil y la jueza ha reclamado las cajas negras. No hay conclusiones firmes, y este análisis se limita a lo que han contado las fuentes y a cómo funcionan los sistemas.
Imagen: SAL23 · Diagrama propio · Fuentes: El País, RTVE, El Día de Córdoba (28-29 de octubre de 2026)
La pregunta técnica es inevitable: si la red está diseñada para que un tren no pueda alcanzar a otro, cómo pudo pasar. Lo publicado apunta a una cadena —un sistema que cae, una autorización sin restablecerlo y 17 minutos sin que nadie viera llegar la colisión—, no a un fallo único.
lightbulb Lo esencial
schedule La secuencia: 17 minutos
La reconstrucción del Ministerio de Transportes y El País sitúa el inicio en torno a las 8:30, cuando un problema de comunicación entre ordenadores tumbó el LZB. Ese fallo detuvo automáticamente a los trenes del tramo: la primera respuesta de seguridad funcionó. RTVE habla, con otras fuentes, de un fallo del sistema de frenado; la investigación deberá precisar el origen.
A partir de ahí, la gestión pasó al centro de control. A las 8:36 se autorizó al AVE que después colisionó a reanudar la marcha "con normalidad", sin el LZB restablecido, con señal en rojo y el circuito ocupado por el Iryo. A las 8:41 el Iryo recibió la misma instrucción, pero no arrancó. A las 8:48 su maquinista llamó para avisar de que el tren no le permitía reiniciar el sistema y seguía detenido. Nadie trasladó ese aviso al AVE. A las 8:53, el tren de Renfe alcanzó al de Iryo a la entrada de la estación de Urda.
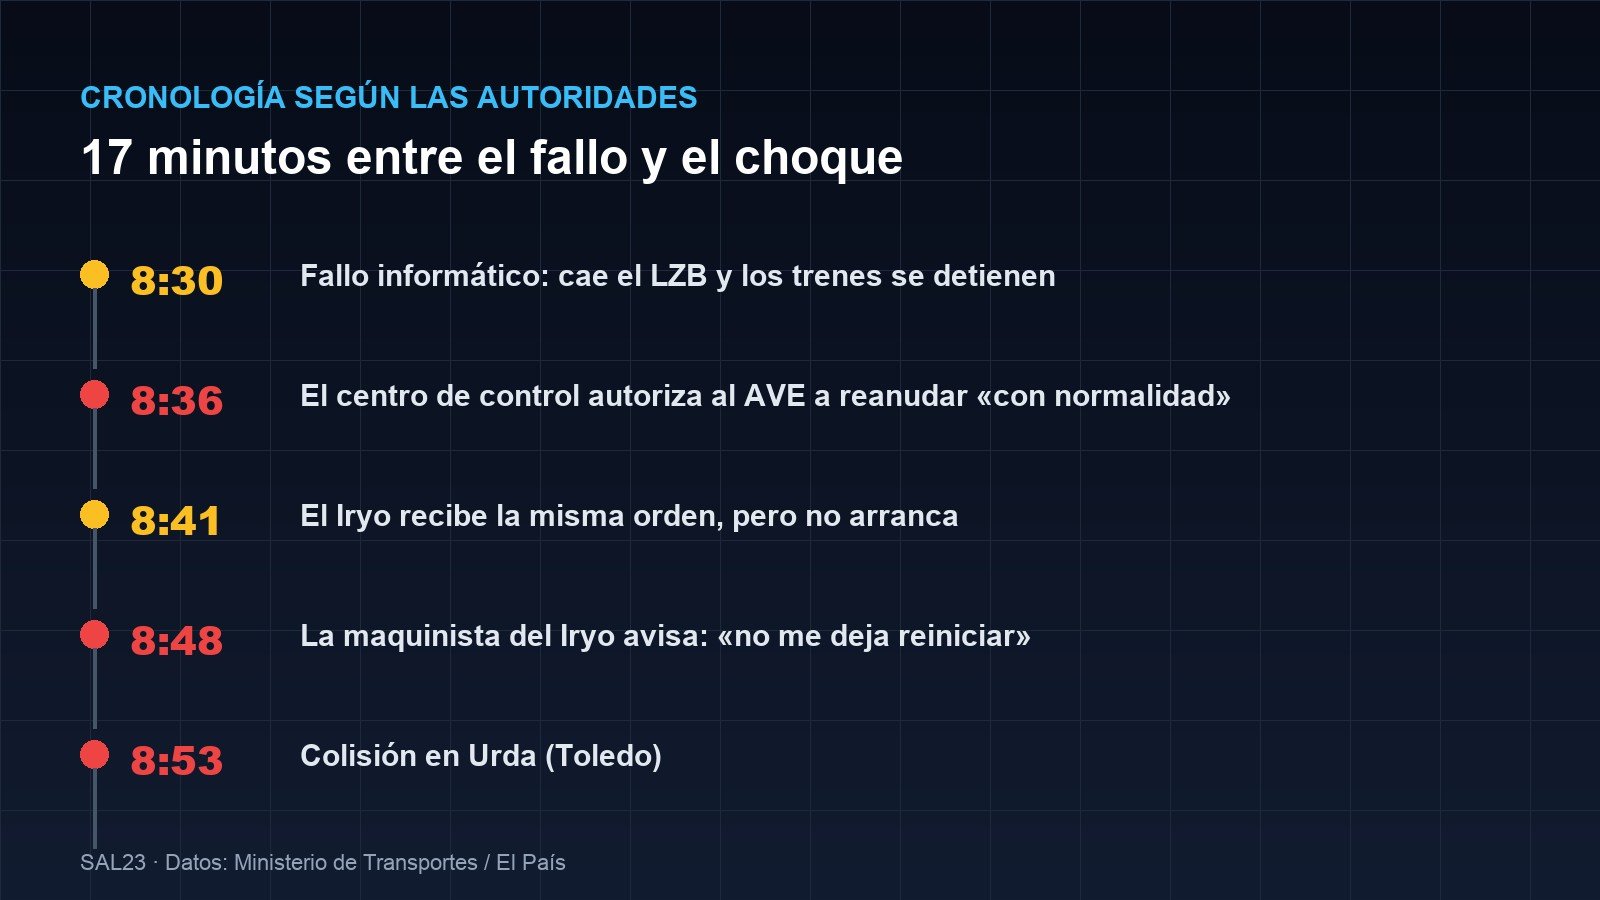
Imagen: SAL23 · Datos: Ministerio de Transportes / El País
El margen es lo que más ha pesado en el debate público: el AVE recorrió 25 kilómetros en 17 minutos hacia un tren detenido y nadie dio la orden de frenar. Según El País, el operador tenía tres avisos —la comunicación del Iryo, la pantalla con el tren parado y una luz roja en ese punto—. Y, según el ministro, uno de los trenes a los que autorizó le corrigió: sin sistema informático, el protocolo obliga a circular "a la vista", a 40 km/h como máximo.
sensors Qué es el LZB y por qué es la última barrera
El LZB (Linienförmige Zugbeeinflussung) es un sistema de señalización y control continuo de la velocidad que se usa en líneas de alta velocidad, entre ellas las españolas. Su función es la de un ATP (Automatic Train Protection): no se limita a mostrar señales al maquinista, sino que calcula la velocidad máxima permitida en cada punto y frena el tren si se supera. Es la barrera que impide, en teoría, que un tren alcance a otro.
El diseño se apoya en un principio sencillo: si hay duda, se para. Cuando el LZB cae entra el modo degradado —la "marcha a la vista"—, limitado a 40 km/h y con visión directa: sin supervisión automática, la seguridad depende de que el maquinista vea el obstáculo.
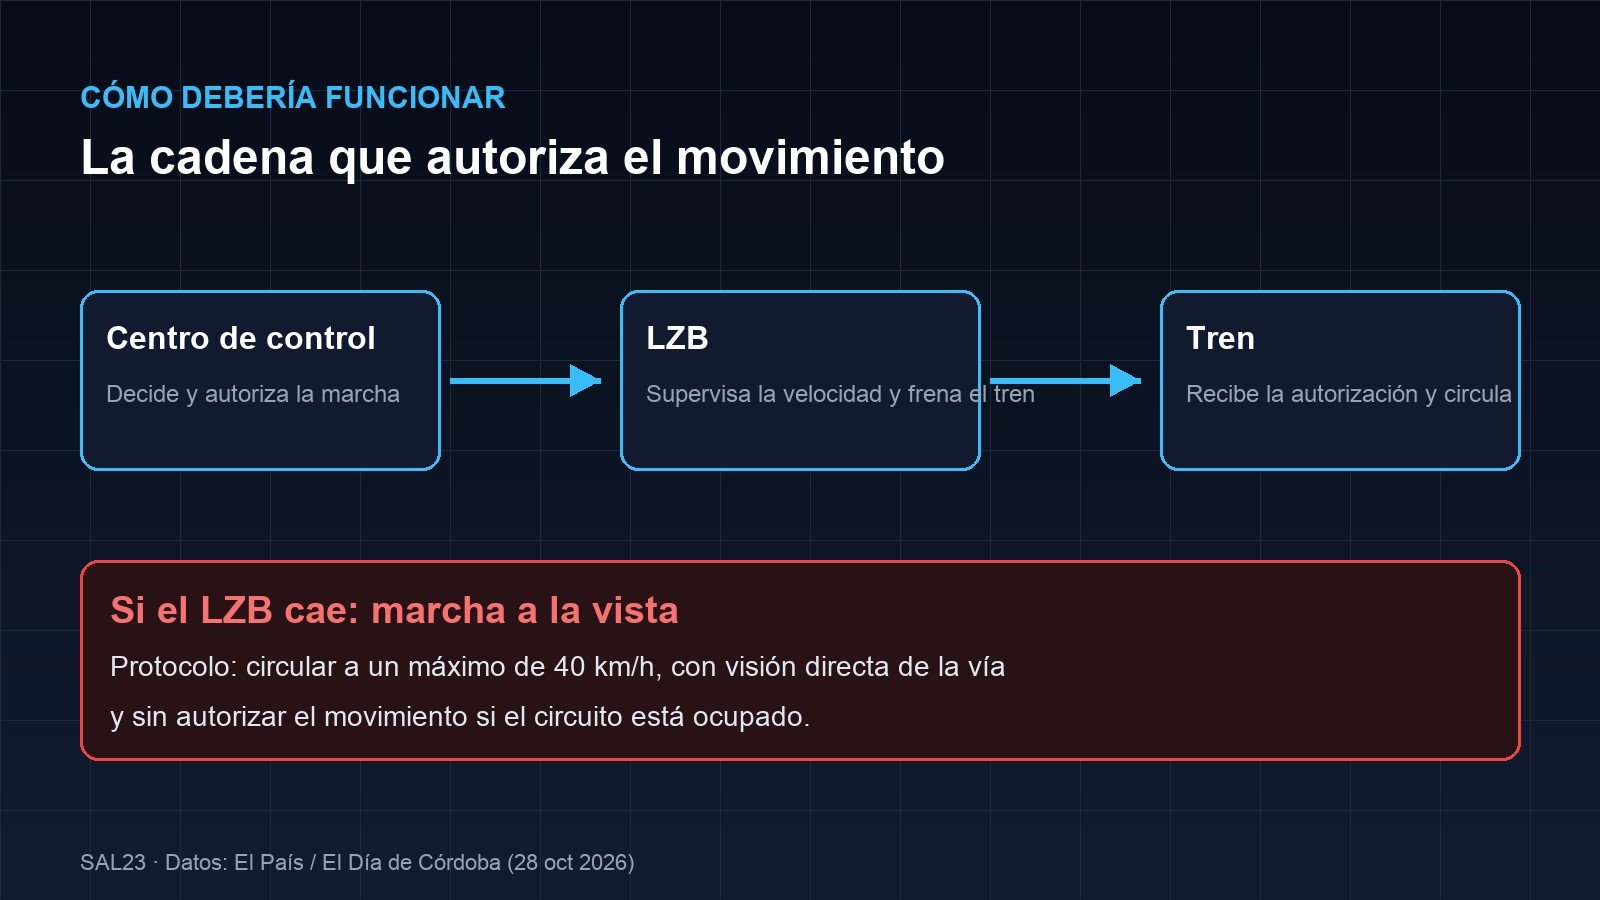
Imagen: SAL23 · Diagrama propio · Datos: El País / El Día de Córdoba
 play_arrow
ondemand_video Vídeo: claves del ERTMS · Ver en YouTube
La autorización de movimiento no es un trámite: es una decisión de seguridad. Si el circuito está ocupado, el sistema no debe permitir que otro tren entre en el tramo; sin protección automática, esa garantía se sustituye por procedimiento y verificación humana, no por una orden de "reanudar con normalidad".
link_off Dónde se rompió la cadena
La seguridad ferroviaria se construye por capas: la tecnología impide el error, el procedimiento lo contiene cuando la tecnología falla y la organización vigila. Si se confirma la secuencia, en Urda fallaron varias capas a la vez, justo lo que la defensa en profundidad intenta evitar.
| Capa | Qué debía hacer | Qué ocurrió, según las fuentes |
|---|---|---|
| Tecnología | Supervisar y frenar; no autorizar con la vía ocupada | El LZB cayó y la protección automática desapareció |
| Procedimiento | Marcha a la vista a 40 km/h; no reanudar sin restablecer el sistema | Se autorizó "con normalidad" sin LZB y con señal en rojo |
| Vigilancia | Detectar la anomalía y corregirla en segundos | Tres avisos y 17 minutos sin orden de frenado |
| Organización | Doble verificación en modo degradado | Un operador con auxiliar y supervisor, sin corrección |
Nada de esto implica responsabilidad penal: eso lo decidirán la instrucción judicial y la investigación técnica. Pero el patrón es reconocible en ingeniería de seguridad: fallo técnico, modo degradado, decisión bajo presión para recuperar el servicio y alertas que no se convierten en acciones.
shield ¿Fue un ciberataque?
No. Ninguna de las fuentes consultadas apunta a un ciberataque, y las autoridades han descrito un fallo de comunicación entre ordenadores y un posible error en la gestión del tráfico. Lo que se investiga es un fallo operativo y técnico, no una intrusión.
Ahora bien, el caso importa a la ciberseguridad por dos motivos: la señalización es tecnología operativa (OT), con requisitos de disponibilidad y seguridad física que no se protegen como una web; y el modo degradado es casi siempre el eslabón más débil, porque al apagarse la protección automática todo depende de procedimientos y personas.
La normativa europea ya trata estas redes como infraestructura crítica: NIS2 incluye el transporte y exige gestión de riesgos, notificación y continuidad; y CENELEC TS 50701 adapta la ciberseguridad industrial (IEC 62443) a la señalización. Los registros de audio y escritos de las órdenes, que aquí permitirán reconstruir cada paso, son también un control de seguridad: sin trazabilidad no hay investigación.
psychology La lección para sistemas críticos
En seguridad (física o digital) el fallo nunca es de una sola capa: es la coincidencia de un componente que cae, un procedimiento que se salta y una vigilancia que no reacciona. Diseñar para que dos de esas tres cosas no puedan coincidir es más eficaz que buscar culpables después.
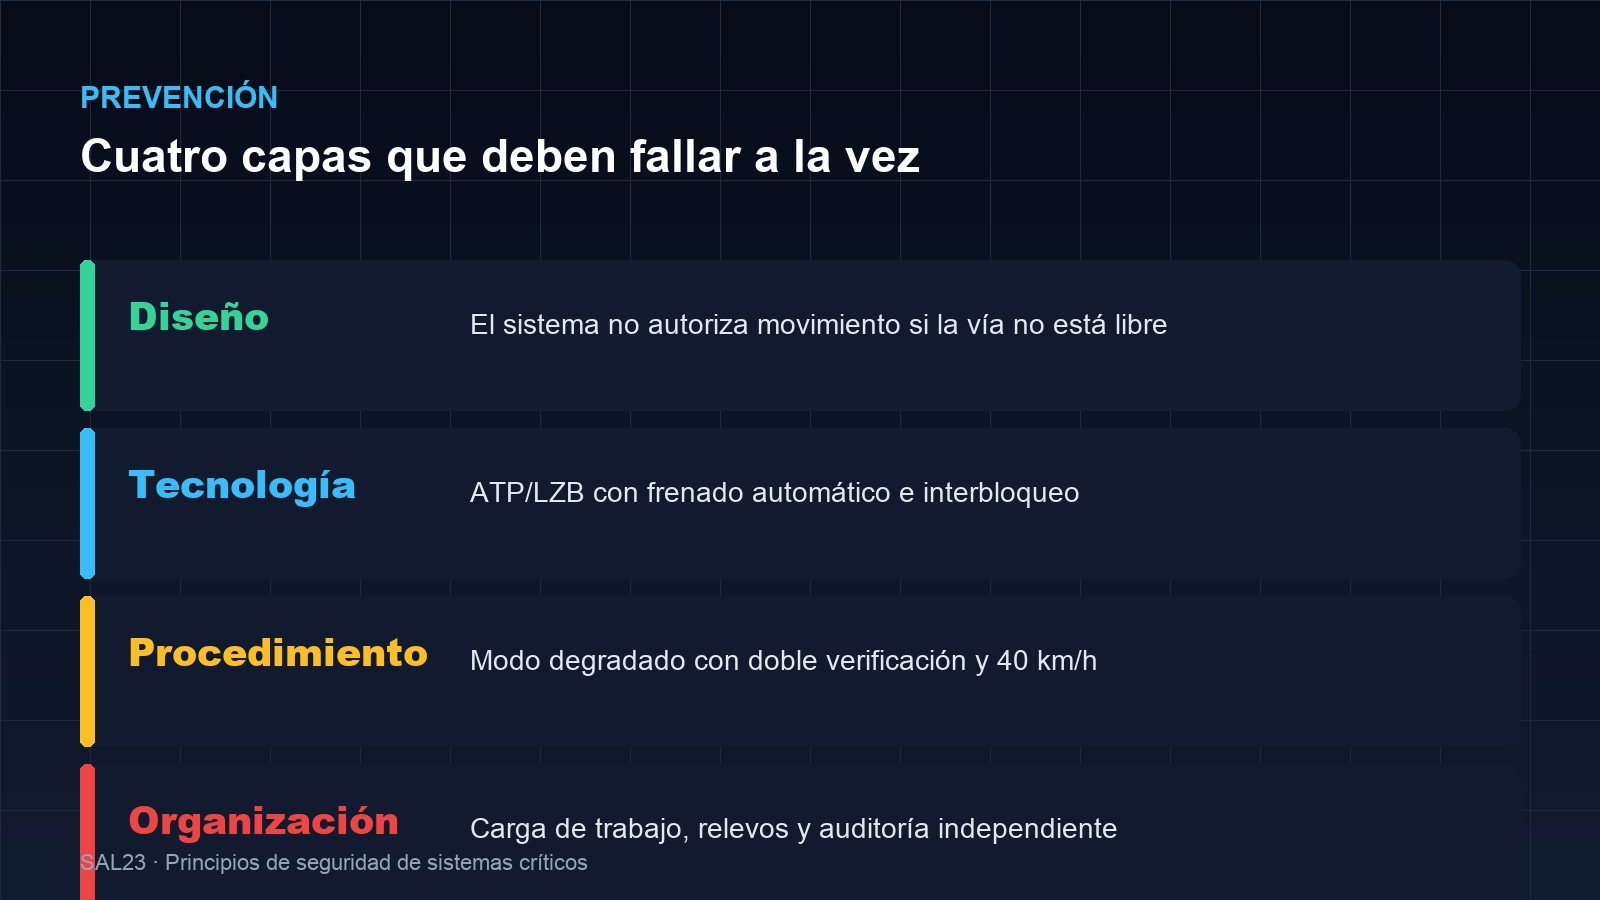
Imagen: SAL23 · Principios de seguridad de sistemas críticos
engineering Cómo se puede prevenir
La prevención no consiste en pedir "más cuidado". Consiste en diseñar el sistema para que un error humano no pueda terminar en colisión. Estas son las medidas que se repiten en la investigación de accidentes ferroviarios y en los marcos de seguridad de infraestructuras críticas:
1. Interbloqueo real en modo degradado. Si el circuito está ocupado, el sistema no debe emitir ni aceptar una autorización de movimiento: la orden debe quedar bloqueada por diseño, no solo por protocolo.
2. Doble verificación y supervisión activa. En situación degradada, dos personas deberían confirmar la vía libre antes de autorizar un movimiento. Un operador solo no es una barrera suficiente con mucho tráfico.
3. Alertas que obliguen a actuar. Tres avisos simultáneos deben generar una parada automática o una confirmación explícita, no convivir con una orden de "normalidad".
4. Límites de carga y fatiga. Los límites de trenes por operador, los relevos y las pausas son medidas de seguridad, no de bienestar.
5. Investigación independiente y transparente. Acceso a cajas negras y registros, conclusiones públicas y recomendaciones verificables: sin eso, el fallo puede repetirse.
6. Ciberseguridad de la señalización. Segmentación de redes OT, inventario, parches compatibles con el servicio, monitorización y respuesta ensayada ante degradación. Si un sistema puede caerse por un fallo, también puede caer por un ataque.
En el terreno de las redes, incidentes como el ciberataque a GMO Internet que tumbó miles de servidores o las vulnerabilidades de dispositivos de red que nadie actualiza recuerdan que la disponibilidad de una infraestructura depende de muchos eslabones. En el ferroviario, el eslabón que falló aquí fue la autorización.
task_alt Conclusión: la seguridad no es un sistema, es una cadena
Urda deja 69 fallecidos y una investigación que debe esclarecer "hasta el último detalle". La reconstrucción conocida apunta a un fallo técnico convertido en tragedia porque el modo degradado se gestionó como una vuelta a la normalidad y no como una situación de riesgo. La lección no es que la tecnología fallara: es que la cadena que debía sostenerla no lo hizo.
Para el resto de infraestructuras críticas —energía, agua, comunicaciones— el mensaje es el mismo: los sistemas caen y lo que decide el resultado es lo que ocurre en los minutos siguientes. Ese tramo se diseña, se ensaya y se audita.
route El camino a seguir
Las recomendaciones que salgan de la investigación deberían ser públicas y verificables: interbloqueo en modo degradado, doble verificación, alertas que obliguen a parar y auditorías independientes. Sin ese cierre, la próxima vez el fallo será distinto y el resultado, parecido.
¿Confías en que los sistemas de seguridad de las infraestructuras críticas estén preparados para su peor día?
description Fuentes consultadas
· El País — Los 17 minutos en los que nadie en el centro de control vio que el AVE se dirigía a un choque brutal con el Iryo · 28 de octubre de 2026 — cronología, pasajeros, avisos y declaraciones del ministro.
· El Día de Córdoba — Puente admite que se cayó el sistema de seguridad LZB · 28 de octubre de 2026 — secuencia técnica y protocolo de marcha a la vista.
· RTVE — Suben a 69 las víctimas mortales en el accidente de tren de Urda · 29 de octubre de 2026 — balance oficial, heridos, CIAF y estado de la investigación.
· RTVE — Guardia Civil y CIAF interrogan al operario que regulaba el tráfico · 28 de octubre de 2026 — pesquisa judicial y cajas negras.
· LZB — referencia técnica del sistema de control continuo — descripción del sistema de señalización.