format_list_bulleted Contenido
Remus: leer tu Gmail tras cambiar la contraseña, ¿real?
Cambiar la contraseña es el primer reflejo cuando sospechas que te han hackeado. Por eso llama la atención la promesa de Remus, un stealer que se anuncia como servicio: según su publicidad, puede seguir leyendo tu Gmail incluso después de cambiar la contraseña y revocar las sesiones. La investigación de Hudson Rock pide calma: el material muestra una interfaz, pero no demuestra esa persistencia.
Imagen: Shixart1985 / Wikimedia Commons (CC BY 2.0)
La diferencia entre una capacidad real y una promesa de venta es enorme en ciberseguridad. Si Remus pudiera hacer lo que dice, estaríamos ante algo parecido a un fallo de Gmail; si no, es marketing criminal para vender más licencias.
report Lo esencial
campaign Qué promete Remus
Según Hudson Rock, el anuncio de la versión 1.3.9 presenta una función que permite abrir el buzón comprometido desde el panel del servicio. Las capturas muestran listas de mensajes y correos individuales, con una opción "Mail" asociada a los dispositivos infectados.
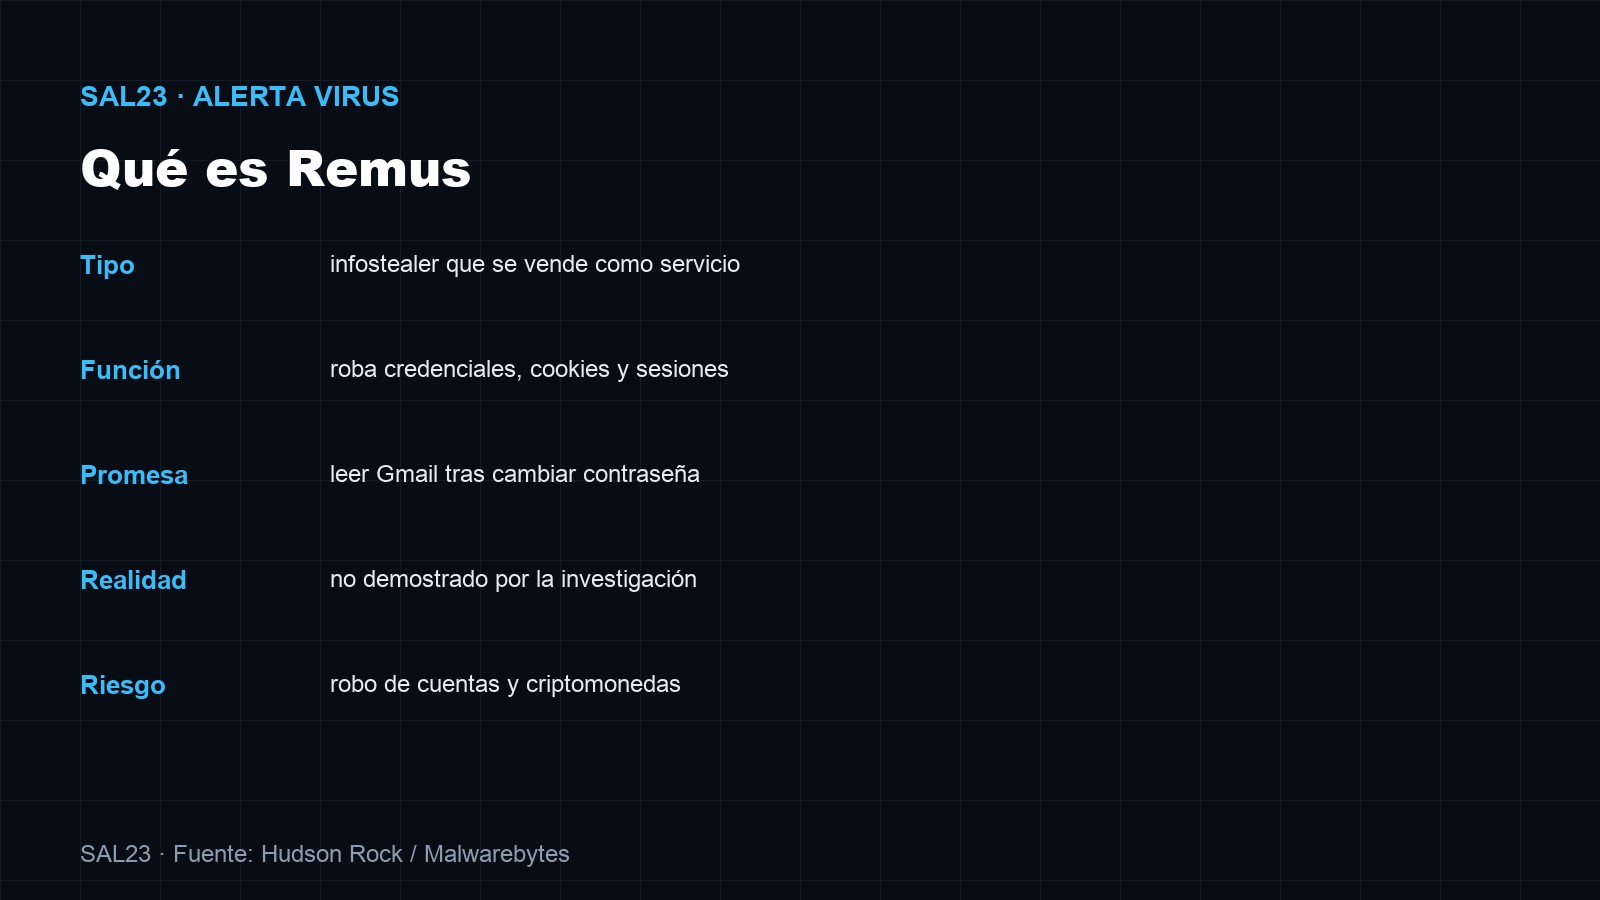
Imagen: SAL23 · Fuente: Hudson Rock / Malwarebytes
 play_arrow
ondemand_video Vídeo: Black Peak Security · Ver en YouTube
El vendedor añade tres afirmaciones llamativas: que puede interceptar códigos de verificación sin recoger cookies, que los cambios de contraseña y la revocación de sesiones no detienen el acceso, y que el buzón se puede compartir con otros operadores mediante enlaces.
fact_check Lo que dice la investigación
Hudson Rock es una firma de inteligencia de amenazas especializada en credenciales robadas: rastrea infostealers y avisa a empresas cuando aparecen sus datos en mercados criminales. No es una fuente neutral de marketing, sino un investigador con acceso a los paneles de los propios delincuentes.
Hudson Rock examinó el material promocional y habló con el desarrollador y con un cliente. Su conclusión es más prudente: la interfaz existe, pero no se demuestra que Remus pueda recuperar mensajes nuevos después de asegurar la cuenta, ni que exista una vulnerabilidad de día cero en Gmail.
Imagen: Shixart1985 / Wikimedia Commons (CC BY 2.0)
En el mercado criminal, los stealers se alquilan por suscripción o se venden por piezas. Prometer una función exclusiva —"seguimos dentro aunque cambies la clave"— es una forma de diferenciarse y subir el precio. Ese incentivo explica por qué conviene desconfiar de las capturas sin prueba técnica.
El desarrollador explicó que su método interactúa con la memoria del navegador. Esa descripción encaja con el funcionamiento típico de un stealer: robar cookies y tokens de sesión para reutilizarlos, no romper el cifrado de Gmail.
bug_report Cómo actúa un stealer
La diferencia con un ataque de fuerza bruta es clave: aquí no se adivina la contraseña, se copia la llave que el navegador ya tenía guardada. Por eso las víctimas suelen enterarse tarde, cuando el atacante ya ha usado la sesión para pedir préstamos, cambiar datos o vaciar una cartera de criptomonedas.
Un infostealer no "hackea" una cuenta: roba lo que el navegador guarda para no pedirte la contraseña cada vez. Con esas cookies, el atacante puede entrar sin saber tu clave y sin pasar el segundo factor. Por eso revocar sesiones sí sirve, pero solo si el dispositivo ya está limpio.
Google, por su parte, ha ido cerrando el margen: las passkeys eliminan la contraseña, la verificación en dos pasos frena el uso de credenciales robadas y el Programa de Protección Avanzada está pensado para cuentas de alto riesgo. Ninguna medida es infalible, pero todas encarecen el ataque.
Lo habitual es que llegue escondido en instaladores de software pirata, cracks, extensiones o anuncios. Una vez dentro, envía credenciales, cookies y datos de carteras a un servidor controlado por el atacante.
shield Qué hacer si te ha tocado
Si sospechas, revisa también las reglas de reenvío y los filtros de Gmail: un atacante puede desviar correos sin cambiar la contraseña. Y comprueba los dispositivos con sesión abierta y las claves de aplicación antiguas.
El orden importa: si cambias la contraseña desde un equipo infectado, el malware la captura otra vez. Primero se limpia el dispositivo; después, se cambian credenciales desde otro equipo de confianza.
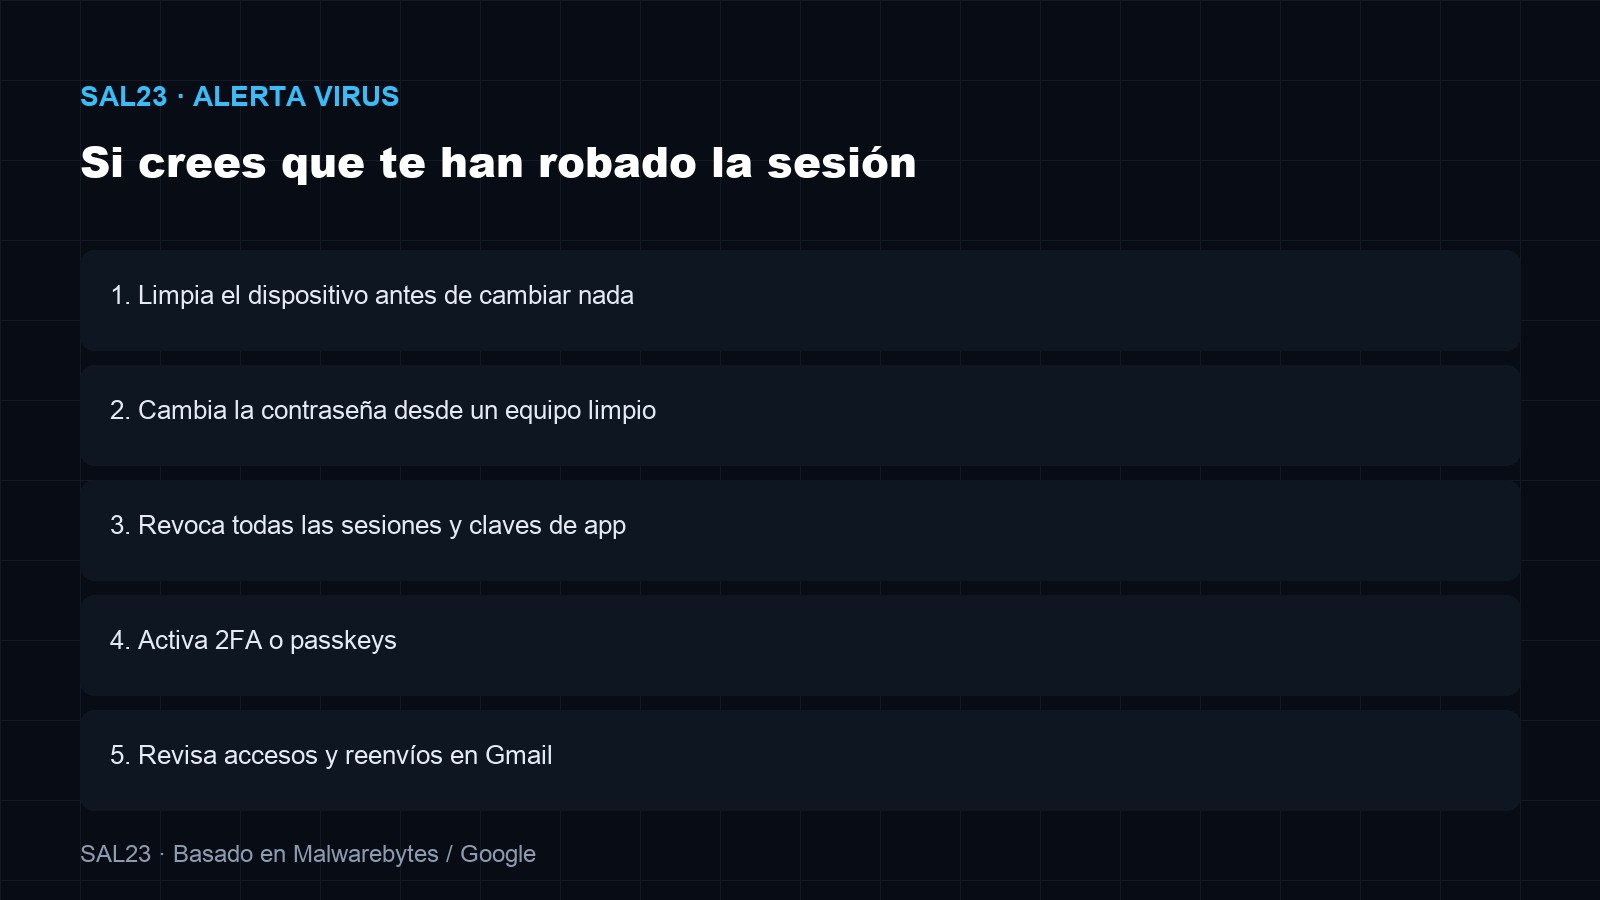
Imagen: SAL23 · Basado en Malwarebytes / Google
| Medida | Para qué sirve | Cuándo |
|---|---|---|
| Analizar y limpiar el equipo | Eliminar el stealer que roba sesiones | Primero |
| Cambiar contraseña | Cerrar el acceso con la clave antigua | Desde un equipo limpio |
| Revocar sesiones | Invalidar cookies robadas | Después del cambio |
| 2FA o passkeys | Evitar reutilizaciones futuras | Inmediatamente |
task_alt Conclusión: escepticismo ante el marketing criminal
Remus puede ser peligroso sin ser mágico. Lo más probable es que robe sesiones como otros stealers y anuncie una persistencia que no ha demostrado. La lección práctica no cambia: limpia, cambia, revoca y activa segundo factor.
Y desconfía de quien promete saltarse las medidas de seguridad de Google con una función de panel. Si fuera cierto, no estaría en un anuncio de venta: estaría en los titulares de todo el mundo.
route Qué mirar
Si Hudson Rock o Google publican una demostración real de la persistencia y si aparecen variantes de Remus en campañas activas.
¿Revisas de vez en cuando las sesiones abiertas de tu cuenta de Google?
library_books Sigue leyendo
help_outline Preguntas frecuentes
¿Remus puede leer mi Gmail después de cambiar la contraseña?
La publicidad del stealer lo afirma, pero la investigación de Hudson Rock no lo ha demostrado: no se ha probado que recupere mensajes nuevos tras asegurar la cuenta ni que exista un fallo de Gmail.
¿Qué es un infostealer?
Un malware que roba credenciales, cookies de sesión y datos guardados en el navegador. Con las cookies puede entrar en tus cuentas sin necesitar la contraseña.
¿Qué hago si creo que estoy infectado?
Limpia el dispositivo primero, cambia la contraseña desde otro equipo, revoca todas las sesiones, activa 2FA o passkeys y revisa reenvíos y filtros del correo.
description Fuentes consultadas
· Hudson Rock — Remus Stealer markets persistent Gmail access — investigación y conclusión.
· Malwarebytes — Remus malware claims Gmail access even after you change your password · 11-nov-2026 — análisis y contexto.
· Google — Seguridad de la cuenta — revisar sesiones y activar 2FA.