format_list_bulleted Contenido
CV falsos con malware: el troyano que llega con una oferta de empleo
La ciberseguridad tiene algo de teatro: el ataque más eficaz no es el más sofisticado, sino el que menos sospechas levanta. ESET España ha detectado en las últimas semanas un repunte de correos fraudulentos que se disfrazan de solicitudes de empleo para colar malware en los ordenadores de empresas del país. No hay una gran trama detrás: solo un mensaje aparentemente normal, un candidato ficticio y un enlace para "consultar su experiencia" que, en realidad, lleva a una web de los atacantes.
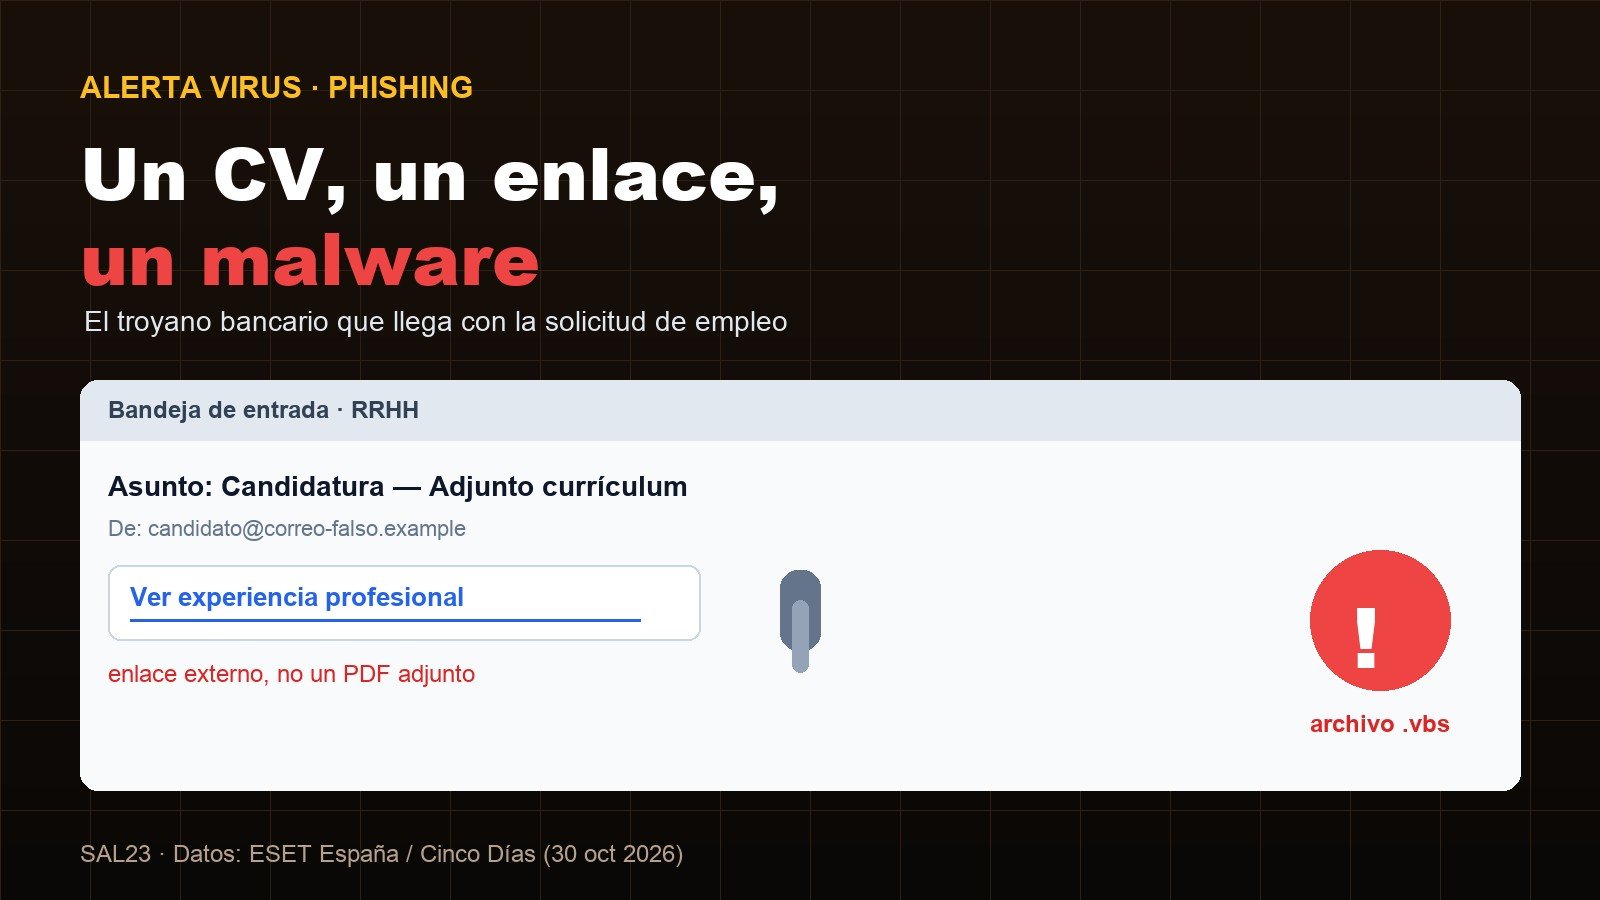
Imagen: SAL23 · Datos: ESET España / Cinco Días (30 de octubre de 2026)
El vector no es nuevo —la suplantación de identidad para distribuir malware es tan antigua como el correo electrónico—, pero el detalle del currículum es especialmente eficaz en el contexto laboral. Quien recibe el mensaje suele ser un departamento de recursos humanos con prisa, acostumbrado a abrir adjuntos de desconocidos. Y si el enlace no lleva a un PDF sino a una página externa, la mayoría de filtros rápidos no lo detectan como archivo malicioso.
lightbulb Lo esencial
mail Cómo funciona el engaño
El primer paso es un correo normal, sin florituras. Los atacantes presentan una solicitud de empleo y facilitan un enlace para consultar la experiencia del candidato. Al pulsarlo, el usuario no llega a un documento ni a una página laboral: aterriza en un sitio controlado por los ciberdelincuentes, alojado en servidores privados virtuales y activo durante muy poco tiempo. Ese detalle —la vida corta de la página— complica el bloqueo por reputación y el análisis posterior.
Antes de la descarga, algunas de esas páginas muestran supuestas comprobaciones de seguridad para transmitir confianza. Es teatro dentro del teatro: el usuario cree que la web le está protegiendo cuando en realidad le está preparando para ejecutar el archivo malicioso. Según Josep Albors, responsable de Investigación y Concienciación de ESET España, los delincuentes no necesitan grandes elaboraciones: les basta con un mensaje verosímil y un enlace.
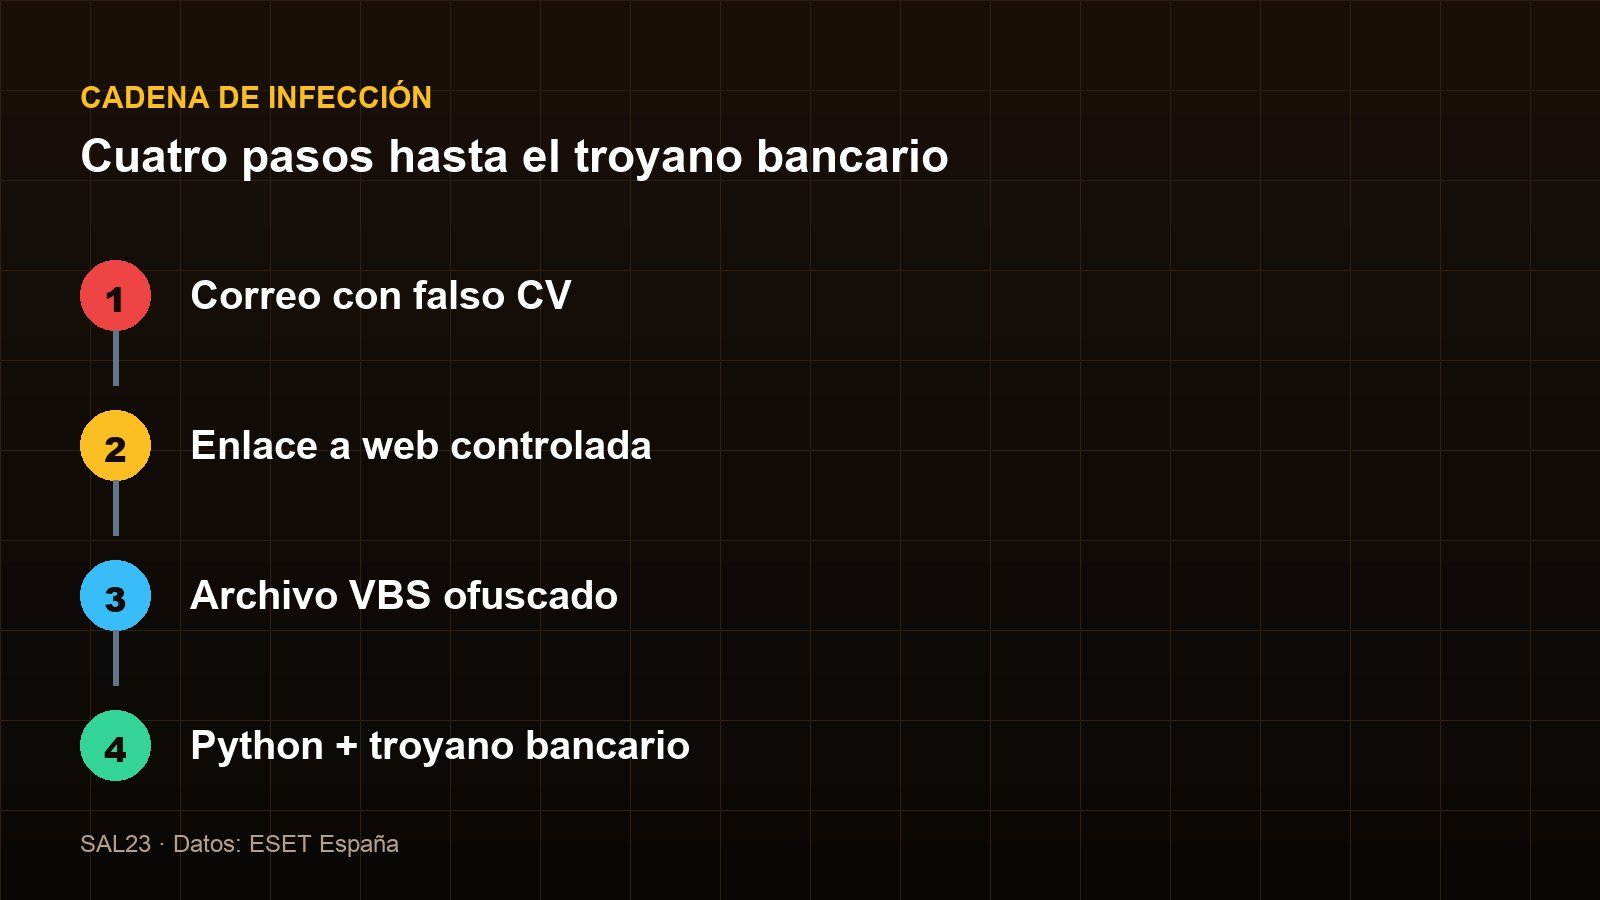
Imagen: SAL23 · Datos: ESET España
Hay una capa más de sigilo: algunas variantes comprueban si el equipo corre Windows y evitan descargar el archivo cuando detectan entornos virtuales o sistemas de análisis de amenazas. Es la misma lógica que usan los troyanos bancarios clásicos para no gastar su bala en un sandbox.
bug_report Un troyano bancario con Python
La infección empieza con un archivo VBS, un script de Visual Basic con instrucciones parcialmente ofuscadas. En lugar de instalar el programa espía directamente, el script prepara un entorno de Python en el ordenador de la víctima: usa PowerShell, una herramienta legítima de Windows, para descargar una versión portátil de Python, instalar componentes adicionales y recuperar más archivos desde el servidor de los atacantes.
El resultado final es un programa espía de alguna de las familias de malware bancario de origen brasileño que llevan años operando: Grandoreiro, Casbaneiro o Mispadu. Son viejos conocidos de los equipos de seguridad, especializados en robar credenciales y en manipular sesiones bancarias. La novedad no está en el troyano, sino en el camino: Python portátil como capa intermedia para esquivar detecciones basadas en ejecutables tradicionales.
| Etapa | Qué ocurre | Por qué funciona |
|---|---|---|
| Correo | Falsa candidatura con enlace | Parece una gestión normal de RRHH |
| Web | Página en VPS de vida corta | Esquiva listas de reputación |
| VBS | Script ofuscado | No es un .exe y pasa desapercibido |
| Python | Entorno portátil vía PowerShell | Herramienta legítima del sistema |
| Espía | Grandoreiro, Casbaneiro o Mispadu | Robo de credenciales y sesiones |
groups A quién ataca
El error habitual es pensar que esto solo afecta a recursos humanos. ESET señala que los mensajes también llegan a cuentas personales y a direcciones corporativas de departamentos como administración o ventas, precisamente los que manejan pagos, proveedores y datos de clientes. Un espía bancario instalado en uno de esos equipos tiene acceso a mucho más que a la nómina.
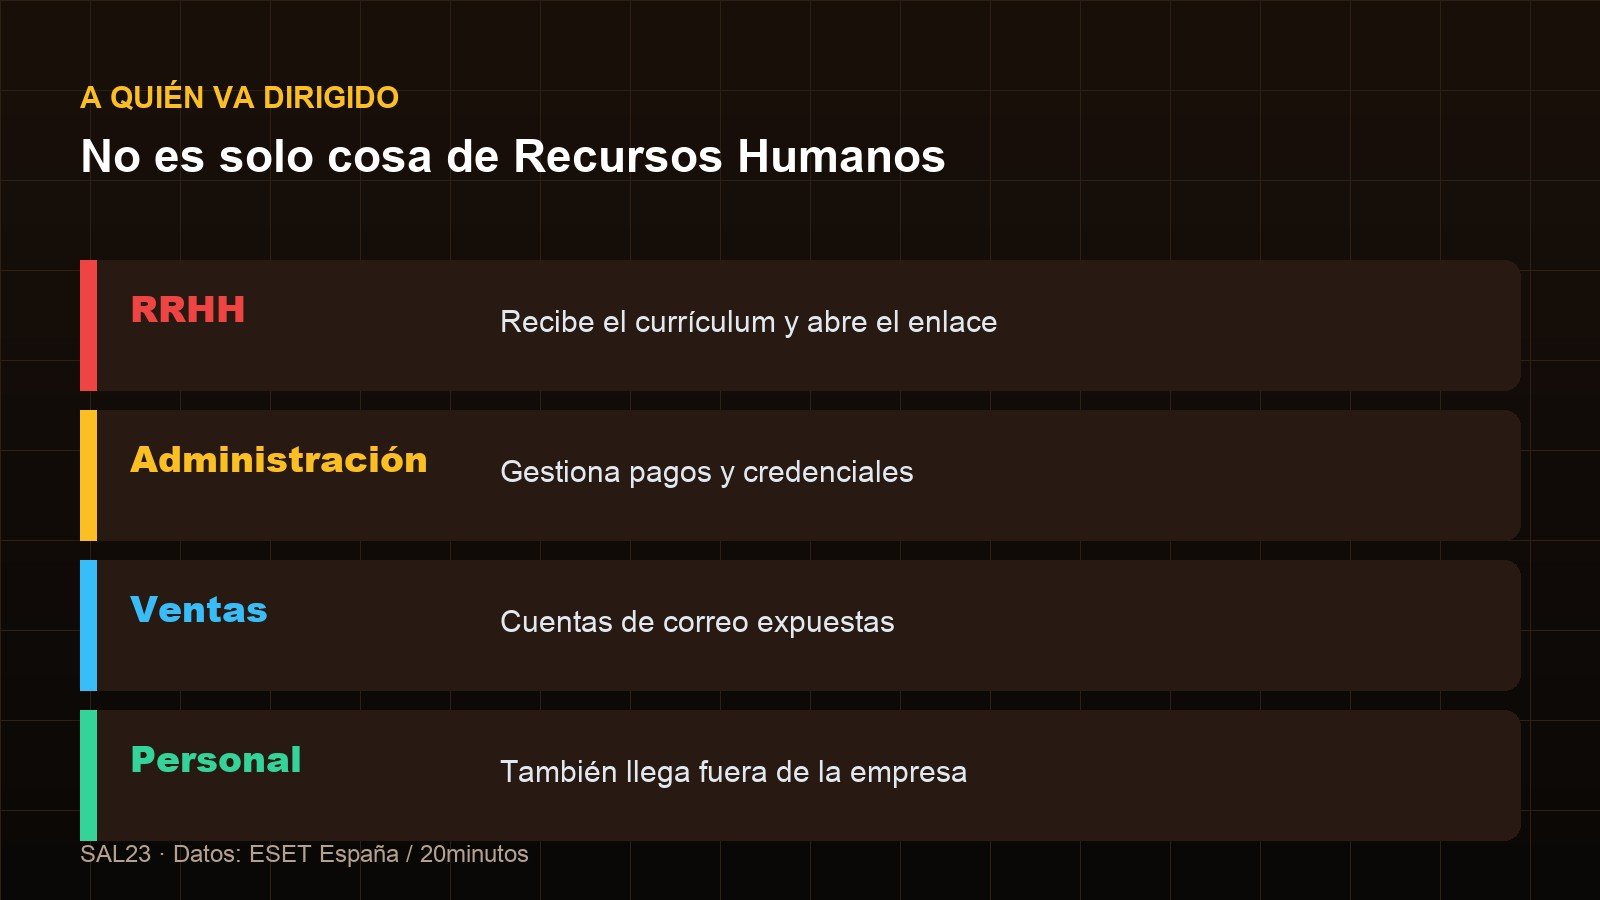
Imagen: SAL23 · Datos: ESET España / 20minutos
La campaña tampoco es exclusiva de España, pero el repunte local tiene sentido: el correo en español, con nombres y formatos de currículum reconocibles, reduce la fricción. Y en un mercado laboral donde muchas empresas reciben decenas de candidaturas al día, la probabilidad de que alguien abra el enlace sin verificar el remitente es alta.
security Cómo detectarlo y frenarlo
La defensa empieza por una regla simple: un currículum es un documento, no una web. Si la candidatura llega con un enlace externo en lugar de un PDF adjunto, la probabilidad de que sea legítima cae en picado. A partir de ahí, hay cuatro comprobaciones que cualquier equipo puede aplicar sin herramientas avanzadas.
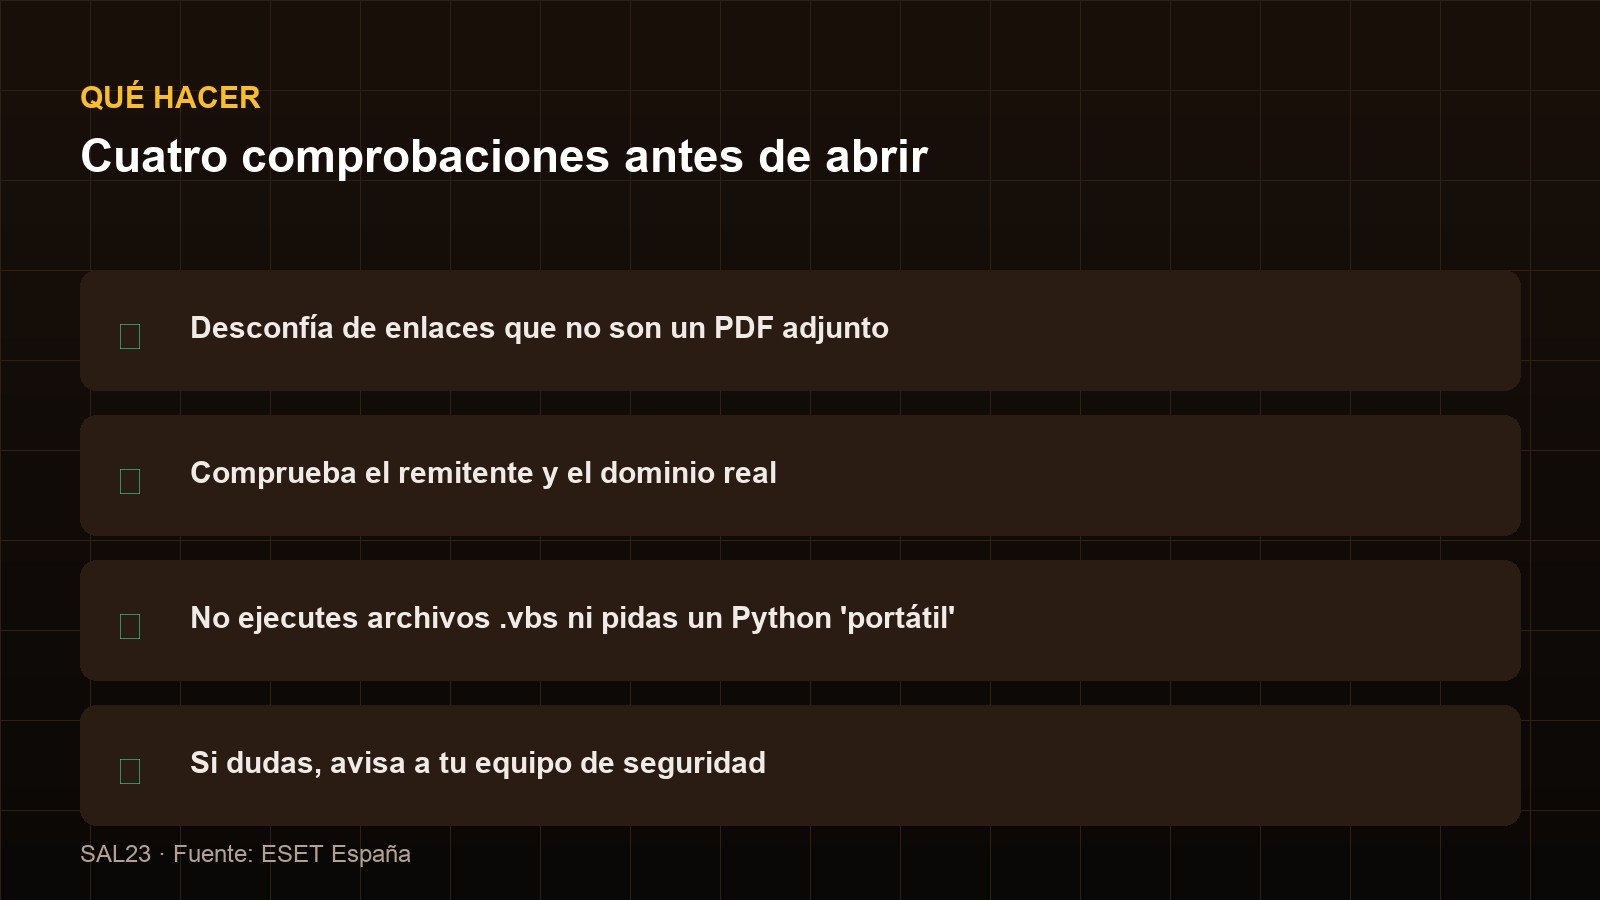
Imagen: SAL23 · Fuente: ESET España
Para las empresas, el paso siguiente es técnico: bloquear la ejecución de scripts VBS y WSH en los equipos que no los necesiten, restringir PowerShell en modo sin restricciones, revisar los permisos de administrador y monitorizar la creación de entornos Python portátiles en carpetas de usuario, un comportamiento poco común en ofimática. Y formar al personal con ejemplos reales: el correo del falso candidato es más convincente de lo que parece.
La campaña se parece a otras que ya hemos visto este año: instaladores falsos de ChatGPT y Claude cargados con el malware Yoba o vulnerabilidades de dispositivos que nadie actualiza, como las que analizamos en el caso de WPSplinter y los routers de Broadcom. El patrón se repite: el eslabón débil no es la tecnología, sino la confianza.
 play_arrow
ondemand_video Vídeo: malware en currículums falsos · Ver en YouTube
task_alt Conclusión: el currículum también es una superficie de ataque
La campaña de los CV falsos no inventa nada: recicla troyanos bancarios conocidos y los envuelve en un formato cotidiano. Su fuerza está en la normalidad del gesto, no en la técnica. Y eso es lo que la hace peligrosa: un clic en el enlace equivocado es suficiente para que un espía con años de recorrido aterrice en la red de la empresa.
route El camino a seguir
Tratar todo currículum con enlaces externos como sospechoso por defecto y bloquear la ejecución de scripts en los puestos de trabajo. Son dos medidas baratas que cortan la mayor parte de esta campaña.
¿Tu empresa abriría el enlace de un candidato que no ha enviado un PDF?
description Fuentes consultadas
· Cinco Días — Los ciberdelincuentes tienen un nuevo truco para robar tus contraseñas: enviarte un falso currículum · 30 de octubre de 2026 — análisis de ESET España y detalles de la cadena de infección.
· 20minutos — Alertan de una campaña de falsos currículums que instala malware en empresas españolas · 29-30 de octubre de 2026.
· Escudo Digital — Parece un candidato buscando trabajo, pero es un ciberdelincuente — contexto de la campaña y recomendaciones.