format_list_bulleted Contenido
Yoba: así se disfraza el malware de ChatGPT y Claude para colarse en tu PC
Check Point Research ha destapado Yoba, una campaña que no ataca a OpenAI ni a Anthropic: ataca a la confianza de quien busca sus aplicaciones. Los cibercriminales han creado proyectos falsos en GitHub que se hacen pasar por versiones de escritorio de ChatGPT y Claude, los han colocado en los primeros resultados de Google y han empaquetado binarios legítimos y firmados de ambas compañías junto a una DLL maliciosa. El resultado es un instalador que parece auténtico y no lo es.
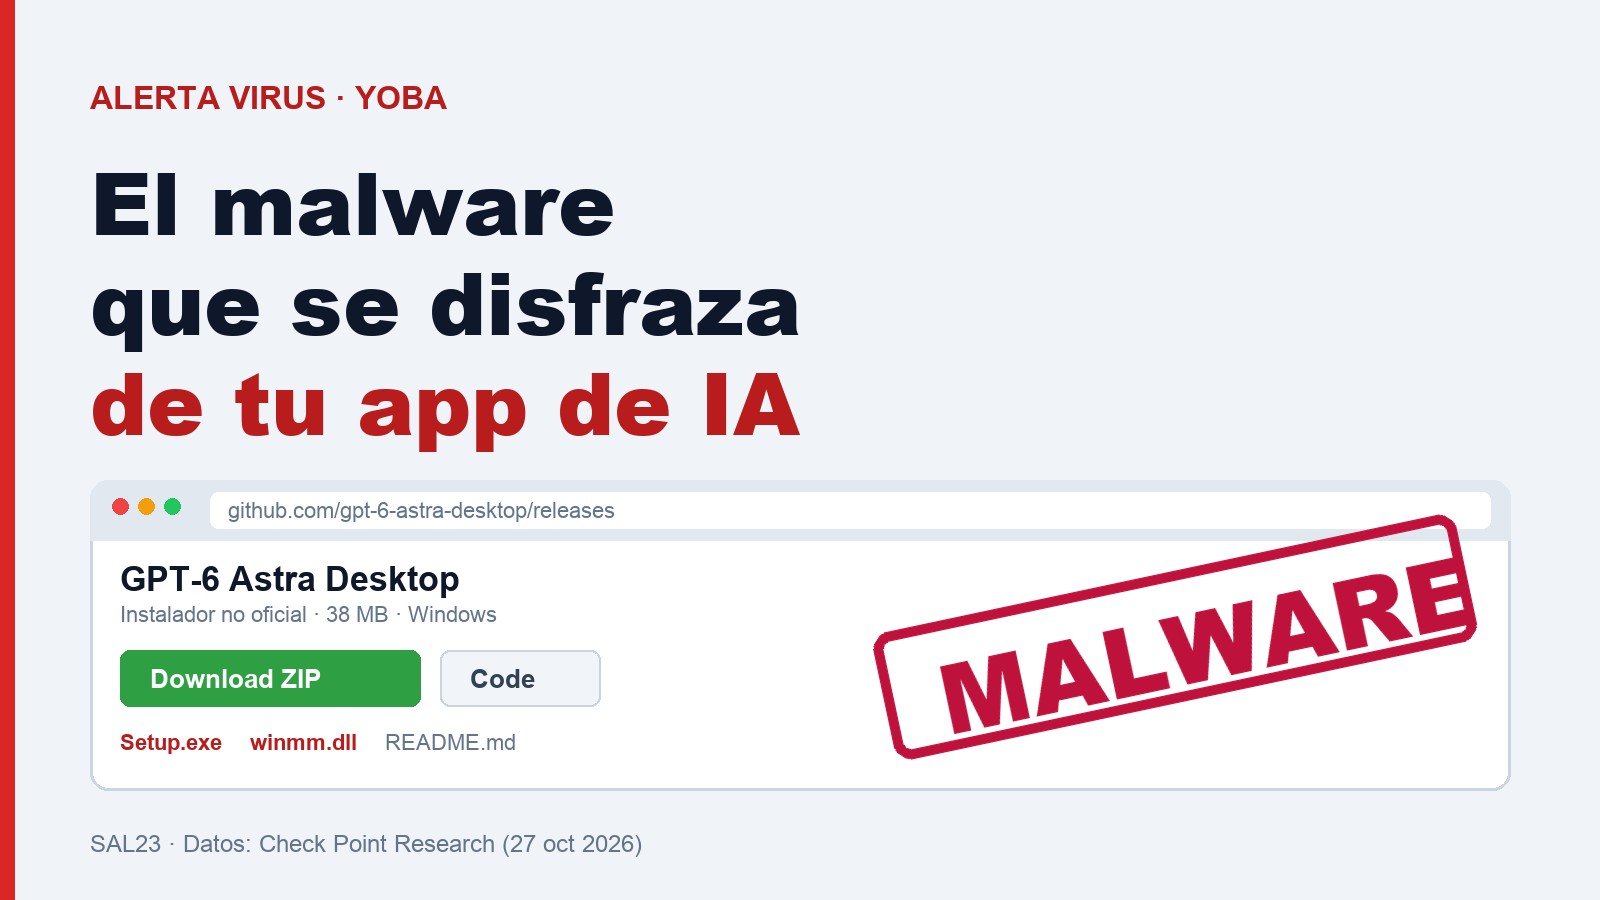
Imagen: SAL23 · Datos: Check Point Research (27 de octubre de 2026)
La clave es que el vector no es un fallo de los modelos. Según el análisis publicado el 27 de octubre, ni ChatGPT, ni Claude, ni las plataformas de OpenAI y Anthropic han sido comprometidas: lo que se explota es el rastro de confianza que dejan sus nombres. Y ese rastro, en plena fiebre por la IA, es un anzuelo perfecto. No es casualidad que los señuelos usen nombres como "GPT-5.6 Sol" o "GPT-6 Astra", justo los que suenan en las conversaciones sobre los modelos del momento, como el recién llegado GPT-6.1 Terra.
lightbulb Lo esencial
winmm.dll maliciosa se coloca junto a un Setup.exe legítimo y firmado por OpenAI o Anthropic.
search El anzuelo: repos falsos en Google
El gancho empieza donde empieza casi todo: en una búsqueda. Los atacantes crearon repositorios y páginas de GitHub Pages que anunciaban versiones de escritorio de productos de IA con nombres que imitan los modelos reales. Los enlaces de descarga llevaban a archivos ZIP alojados como "releases" de GitHub, un formato que cualquier usuario asocia a software legítimo.
El detalle interesante es cómo llegaron hasta ahí. Los repositorios no mostraban estrellas ni forks inflados artificialmente, pero aparecían con mucha visibilidad en Google. Check Point lo atribuye a una campaña de SEO poisoning: contenido diseñado para captar búsquedas de gente que ya está buscando ese software. La víctima no recibe un correo sospechoso ni un enlace raro de WhatsApp; encuentra lo que busca en el buscador de siempre.
Y ahí está el cambio de modelo que describe el informe: el software que la gente quiere se ha convertido en el vector de entrada. Para las empresas, el problema deja de ser solo cómo usan la IA sus empleados y pasa a ser dónde la descargan.
account_tree Cómo se cuela en Windows
Dentro del ZIP no hay un ejecutable falso y nada más. En los paquetes con temática ChatGPT, los atacantes incluyen un Setup.exe legítimo y firmado por OpenAI; en los de Claude, un ejecutable auténtico de Anthropic. Junto a ellos viaja una winmm.dll maliciosa. Al abrir el instalador, Windows carga esa DLL del mismo directorio en lugar de la del sistema: es la técnica clásica de DLL sideloading, y sirve para lanzar el dropper de Yoba sin que la firma digital del ejecutable principal salte a la vista.
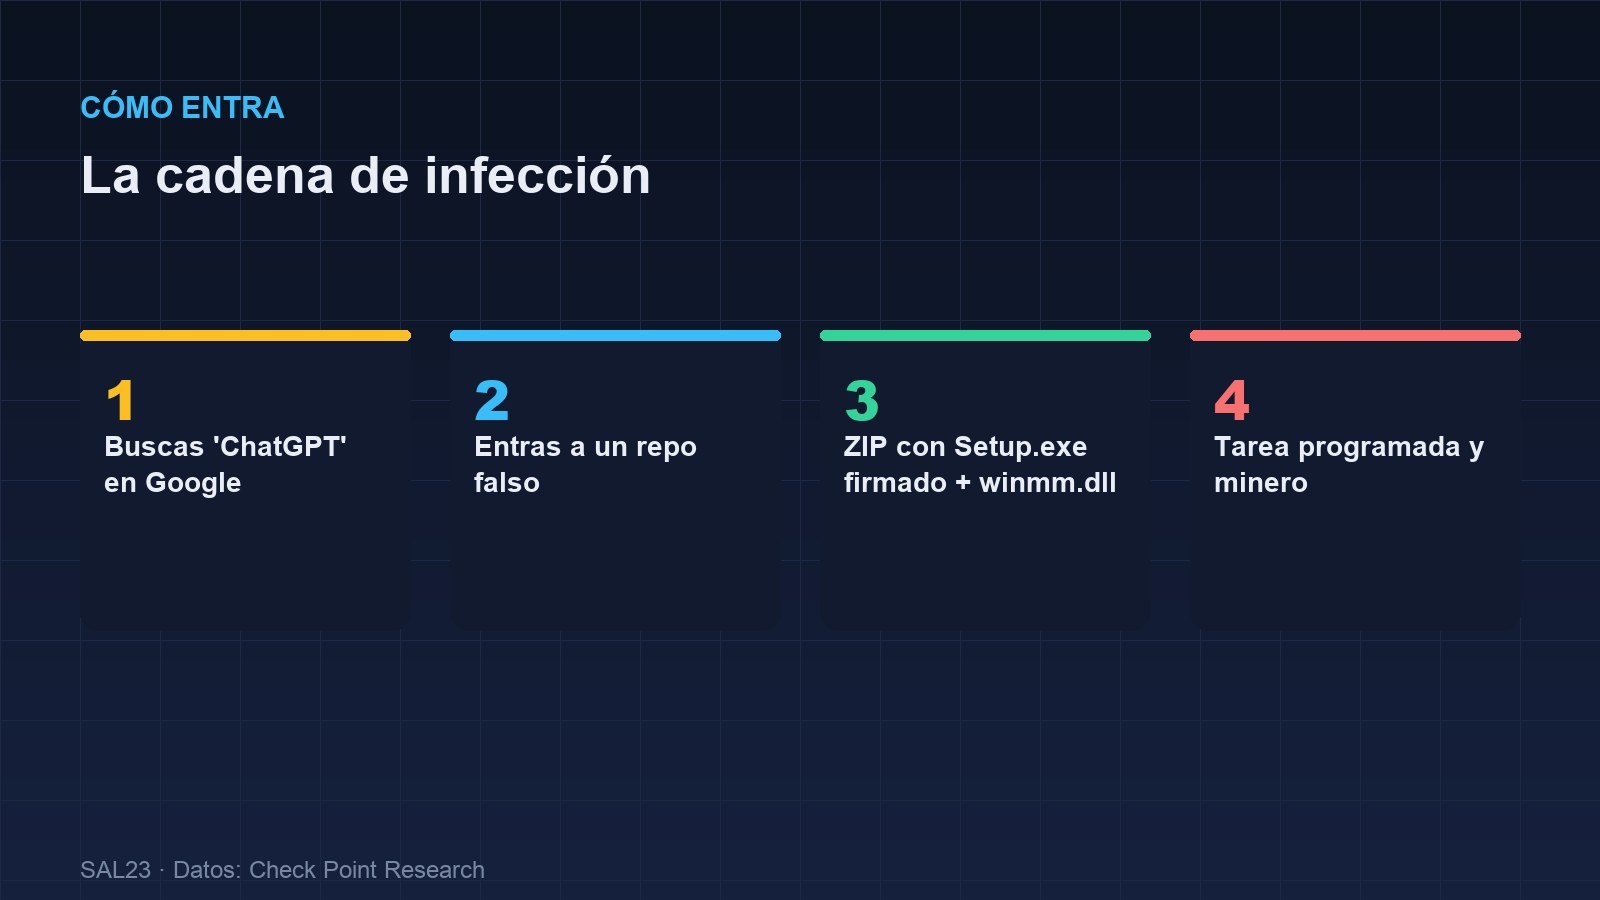
Imagen: SAL23 · Datos: Check Point Research
El dropper no ejecuta el malware a la primera. Antes comprueba que lo ha lanzado el Setup.exe esperado; si no, introduce una espera larga. También aplica comprobaciones de idioma regional y exige privilegios de administrador para continuar. Son filtros pensados para complicar el análisis automático y para quedarse solo con equipos donde la infección puede prosperar.
Superadas las comprobaciones, despliega YobaLoader junto a un ejecutable legítimo de Windows y crea una tarea programada que hace que ese binario de confianza cargue el loader cada vez que arranca el sistema. Ahí está la persistencia: aunque se borre el ZIP original, el equipo vuelve a quedar infectado en el siguiente reinicio.
settings_remote Un mando a distancia poco convencional
Lo más peculiar de Yoba es cómo recibe órdenes. En vez de depender solo de servidores de control dedicados, mezcla servicios legítimos de internet. YobaLoader entra en un canal de Telegram y descarga la foto de perfil; los datos de esa imagen se usan para generar un dominio. Si el atacante cambia la foto, cambia el dominio.
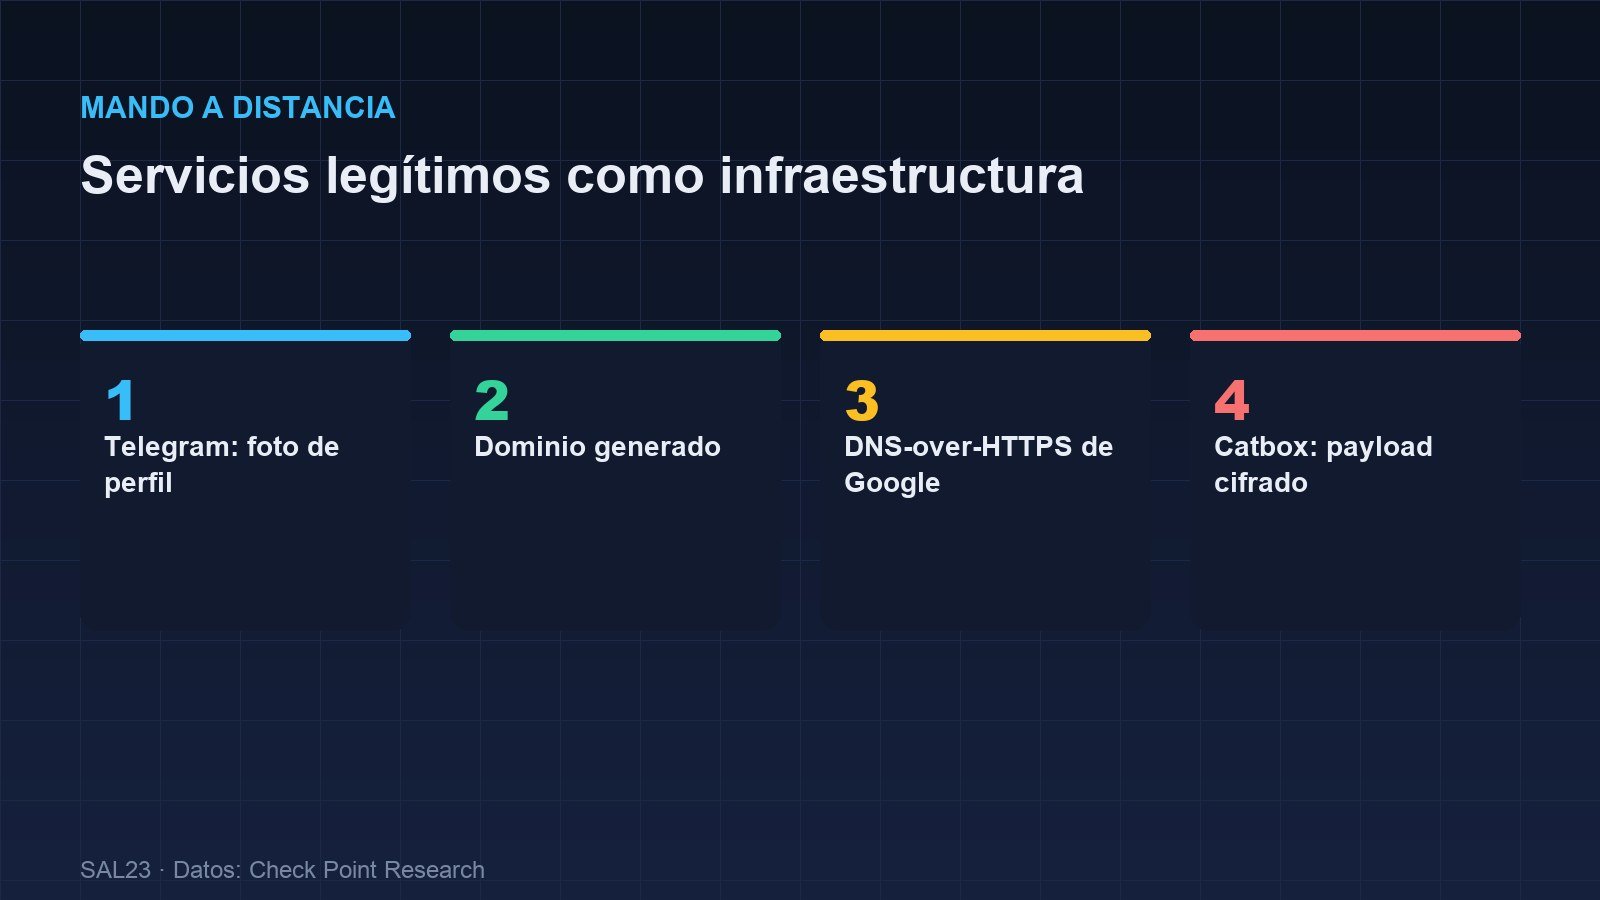
Imagen: SAL23 · Datos: Check Point Research
Después, el malware consulta el servicio DNS-over-HTTPS de Google para leer un registro TXT asociado a ese dominio. Si la respuesta valida y se descifra correctamente, descarga el payload cifrado desde un alojamiento externo como Catbox. El resultado es una cadena de mando que se camufla con tráfico normal, que no depende de un único servidor y que sobrevive a muchos bloqueos tradicionales.
memory XMRig, pero podría ser otro
En la campaña analizada, el destino final fue XMRig 6.26.0, un minero de criptomonedas que puede comunicarse a través de Tor y que tiene un detalle llamativo: pausa la minería mientras el usuario está usando el ordenador, para pasar desapercibido. Un portátil que se calienta y sopla con la pantalla bloqueada es una pista, pero no siempre la hay.
Sin embargo, Check Point insiste en no quedarse con el minero. YobaLoader es un cargador genérico capaz de entregar otros ejecutables de Windows o scripts de PowerShell, así que la misma cadena podría repartir algo peor. De ahí su recomendación: una infección de Yoba debería tratarse como un compromiso más amplio, no como un simple "me han metido un minero".
El contexto tampoco ayuda. La seguridad de los asistentes y agentes de IA es un frente abierto por sí mismo, como demuestran casos recientes de agentes de IA a los que se les cortó el acceso a internet en pleno experimento. Yoba ataca por otro lado, pero aprovecha el mismo apetito por probar herramientas nuevas.
security Qué puedes hacer
Las recomendaciones de Check Point van de lo obvio a lo operativo. La primera es la más eficaz: descargar las aplicaciones de IA desde los canales oficiales del fabricante, no desde resultados de búsqueda, páginas de GitHub o enlaces de terceros. La segunda es limitar qué aplicaciones pueden ejecutarse y quién tiene privilegios de administrador. La tercera, inspeccionar lo que se descarga y cómo se comporta después.
Para un equipo doméstico, la traducción es sencilla: si un instalador de ChatGPT o Claude pide permisos de administrador y no recuerdas haberlo descargado de la web oficial, para. Para una empresa, el aviso es más de fondo: la firma digital de un ejecutable no garantiza que el paquete completo sea seguro.
| Lo que ves | Lo que hay detrás |
|---|---|
| Repositorio de GitHub con "GPT-6 Astra" o "Claude Opus" | Proyecto falso posicionado en Google con técnicas de SEO |
Setup.exe con firma legítima de OpenAI o Anthropic |
Binario auténtico empaquetado junto a malware |
Una winmm.dll en la misma carpeta |
DLL maliciosa que secuestra la carga al abrir el instalador |
| Una tarea programada nueva al arrancar | Persistencia de YobaLoader mediante un ejecutable de confianza |
warning Señales de alarma
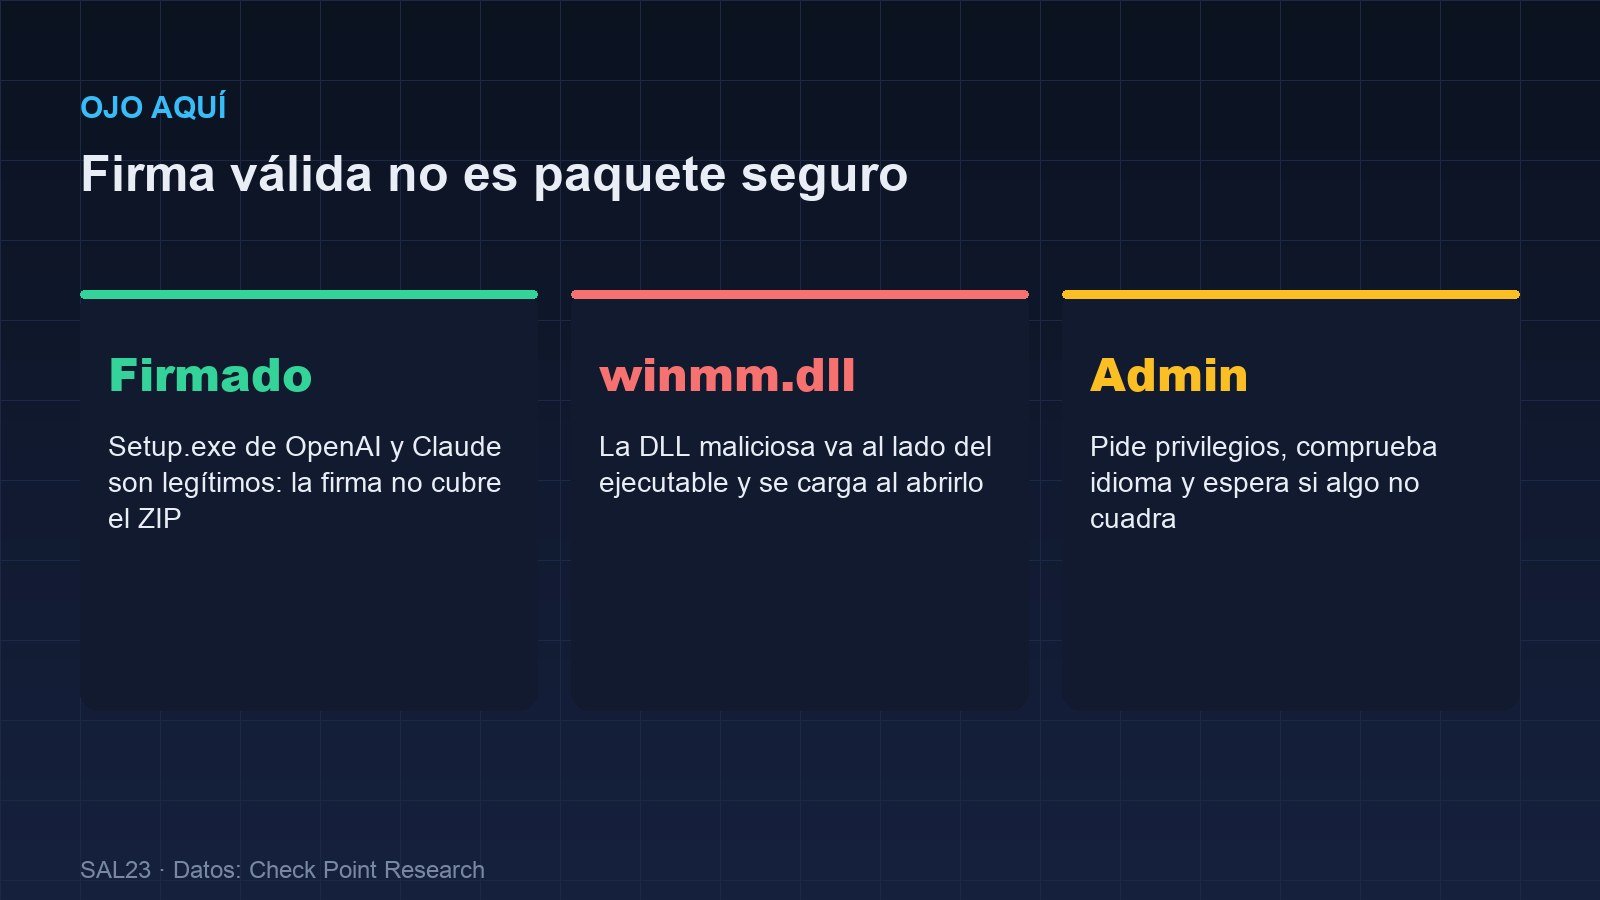
Imagen: SAL23 · Datos: Check Point Research
 play_arrow
ondemand_video Vídeo: cuidado al descargar ChatGPT · Ver en YouTube
task_alt Conclusión: la marca no es la garantía
Yoba no rompe ningún modelo de IA: rompe una intuición. Ver un ejecutable firmado por OpenAI o Anthropic tranquiliza, y esa tranquilidad es exactamente lo que la campaña explota. La firma acredita un archivo concreto, no todo lo que lo acompaña, y el malware vive precisamente en lo que acompaña.
La lección práctica sirve para cualquier herramienta de moda: la IA ha pasado de ser un tema del que se habla a ser software que se descarga, y donde hay descargas hay suplantación. Comprobar el origen deja de ser un consejo de manual y pasa a ser la primera línea de defensa.
route El camino a seguir
Las tiendas oficiales y las webs de los fabricantes son el único canal razonable para instalar herramientas de IA. Si un instalador aparece en un repositorio de GitHub que no pertenece al fabricante, aunque el ejecutable esté firmado, el paquete no es de fiar.
¿Has instalado alguna vez una aplicación de IA desde un enlace que no fuera la web oficial del fabricante?
description Fuentes consultadas
· Check Point — Yoba Malware Abuses Signed ChatGPT and Claude Binaries — análisis publicado el 27 de octubre de 2026: cadena de infección, técnicas de persistencia y recomendaciones.
· Check Point Research — Tricks from the Past deployed via signed ChatGPT and Claude binaries — análisis técnico completo de la campaña.
· SAL23 — GPT-6.1 Terra — contexto sobre los modelos de IA cuyos nombres usa la campaña como señuelo.


