format_list_bulleted Contenido
Gootloader: 1.000 webs WordPress sirven malware desde Google
Una red de entre 500 y 1.000 sitios web legítimos, en su mayoría blogs WordPress comprometidos, se ha convertido en una máquina de distribuir Gootloader: el usuario busca un documento legal o financiero en Google, encuentra un resultado aparentemente fiable y acaba descargando malware.
Imagen: Unsplash / Wikimedia Commons
No es phishing por correo: aquí la víctima no recibe nada. Es envenenamiento de resultados de búsqueda (SEO poisoning), y funciona porque confiamos en el dominio que aparece en Google.
report Lo esencial
route Gootloader: cómo funciona el ataque
La red crece y se renueva: cuando un dominio se limpia o Google lo penaliza, los atacantes añaden otro. Por eso las cifras bailan entre 500 y 1.000.
La campaña se apoya en una verdad incómoda: miles de instalaciones de WordPress siguen sin actualizar. Un plugin abandonado o una contraseña repetida basta para que el sitio pase a formar parte de la red.
Los atacantes entran en WordPress por plugins vulnerables o contraseñas débiles y publican cientos de páginas nuevas. Esas páginas imitan plantillas de contratos, acuerdos o formularios legales, con títulos que coinciden con lo que la gente busca en Google.
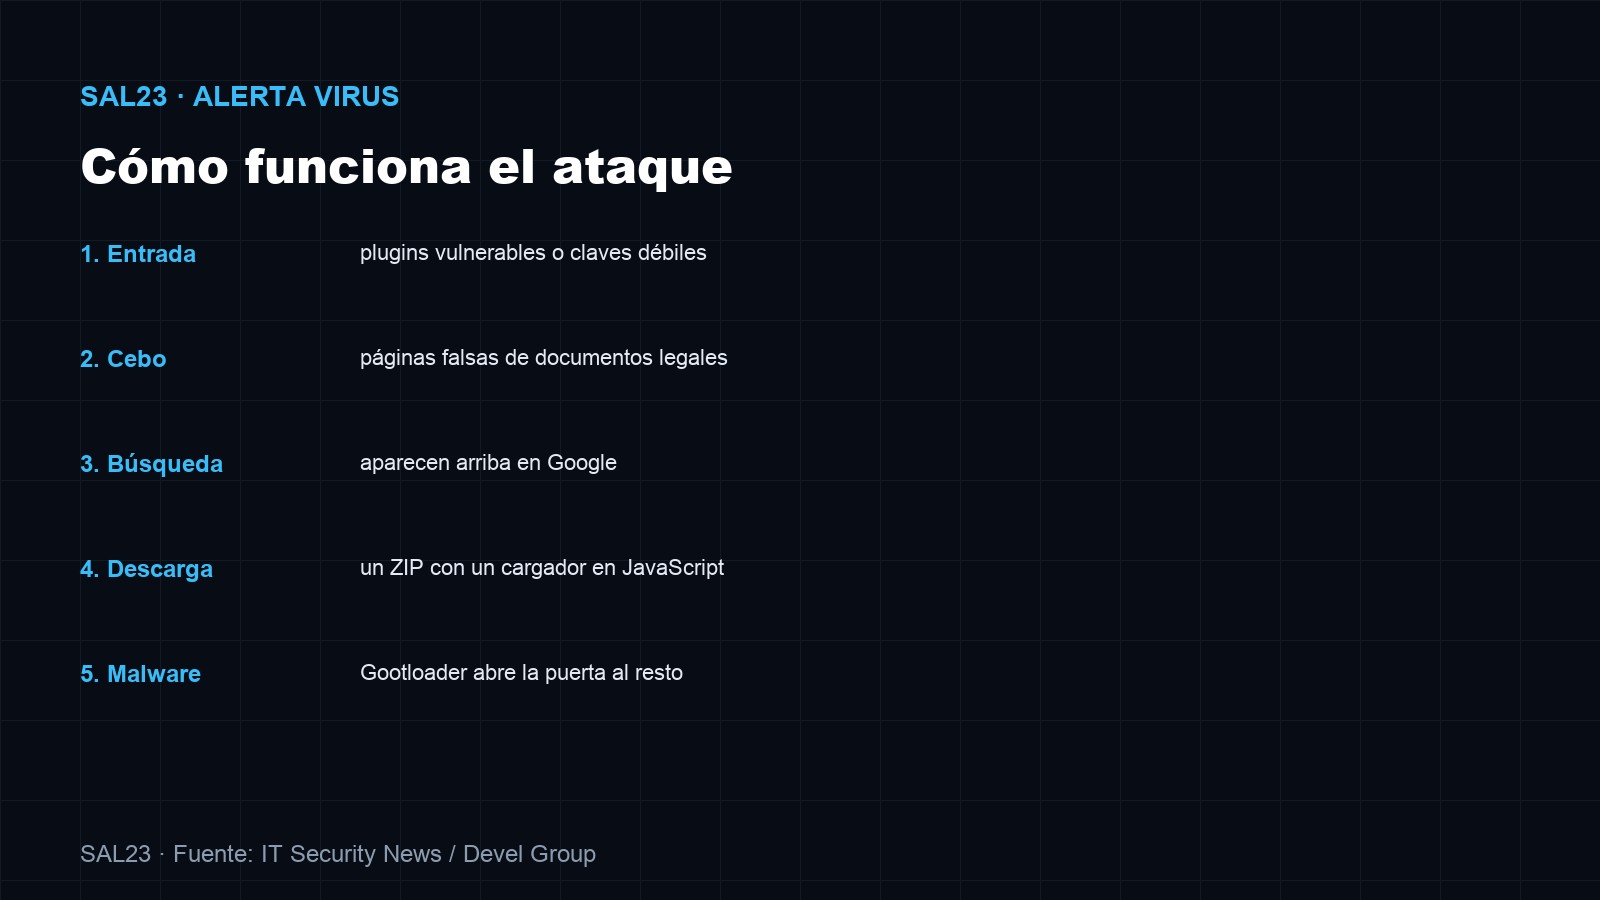
Imagen: SAL23 · Fuente: IT Security News / Devel Group
 play_arrow
ondemand_video Vídeo: John Hammond · Ver en YouTube
La página suele incluir un formulario o una vista previa para que el visitante crea que está en el sitio correcto antes de descargar.
El cebo está bien elegido: contratos de alquiler, acuerdos de confidencialidad, formularios fiscales. Son documentos que la gente necesita y busca con prisa, no con calma.
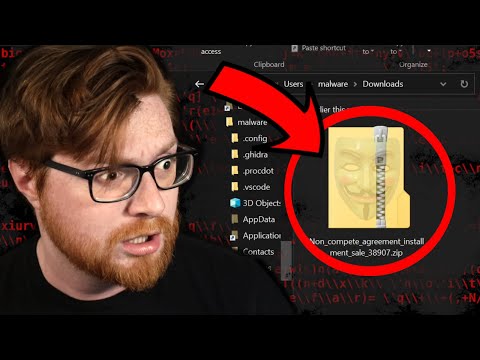
Cuando el usuario entra, la web le ofrece el documento en un archivo ZIP. Dentro no hay un contrato: hay un script JavaScript que, al ejecutarse, descarga el malware real. Es la puerta de entrada que luego usan grupos de ransomware.
visibility Por qué es tan eficaz
Para una empresa, el coste puede ser mayor que el del propio incidente: clientes que dejan de confiar y meses de trabajo para recuperar el posicionamiento.
El daño no termina en el ordenador de la víctima: el sitio comprometido pierde reputación, puede ser penalizado por Google y, si aloja datos de clientes, se convierte en una brecha de datos.
Los filtros de correo no lo detectan porque no hay correo. Los antivirus tampoco bloquean el dominio, porque es legítimo y conocido: una universidad, una clínica, un despacho. El prestigio del sitio es el disfraz.
Imagen: Unsplash / Wikimedia Commons
El cargador suele comprobar si estás en una máquina virtual o en un entorno de análisis antes de ejecutarse, para pasar desapercibido.
Los investigadores describen esta técnica como "acceso inicial": el malware que entra primero no es el que roba, sino el que abre la puerta a otros.
Además, los atacantes eligen búsquedas con intención profesional: quien busca un contrato de alquiler o un acuerdo de confidencialidad suele tener prisa y poca desconfianza.
shield Qué hacer con tu WordPress
La seguridad de una web es un proceso continuo: cada actualización cierra una puerta y abre la siguiente tarea.
Y si alojas formularios o pagos, revisa también los accesos de administración.
La revisión conviene hacerla de forma periódica, no solo cuando hay noticias como esta.
Herramientas como Wordfence o Sucuri ayudan, pero ninguna sustituye a las copias de seguridad y a las actualizaciones al día.
El primer paso es revisar si hay páginas que no publicaste: busca archivos PHP desconocidos, usuarios nuevos y enlaces raros en la base de datos.
Si tienes un blog o una web en WordPress, el riesgo no es teórico: eres parte de la infraestructura que estos grupos necesitan. La buena noticia es que las medidas básicas funcionan.
Imagen: SAL23 · Recomendaciones
| Riesgo | Medida | Esfuerzo |
|---|---|---|
| Plugins vulnerables | Actualizar y eliminar los que no uses | Bajo |
| Acceso débil | 2FA y contraseñas únicas | Bajo |
| Infección silenciosa | Monitorización y backups | Medio |
| Páginas inyectadas | Revisar indexación y archivos nuevos | Medio |
task_alt Conclusión: el SEO también es superficie de ataque
Si detectas páginas que no creaste, no las borres sin más: primero haz una copia y guarda la muestra para el análisis.
La analítica también ayuda: un pico de visitas a páginas que no has creado es una señal de alarma.
Gootloader demuestra que posicionar en Google puede ser un arma. Los atacantes no necesitan que pulses un enlace raro: les basta con que su página esté bien colocada y tu dominio parezca de confianza.
Y para los usuarios, una regla simple: ningún documento legal serio se distribuye comprimido en un ZIP desde un blog.
Para los dueños de webs, la lección es doble: mantener WordPress al día y desconfiar de cualquier "documento" que llegue en ZIP desde una web que no conoces.
route Qué mirar
Si Google empieza a desindexar estos dominios y si aparecen nuevas variantes del cargador.
¿Revisas de vez en cuando los archivos y usuarios de tu WordPress?
library_books Sigue leyendo
help_outline Preguntas frecuentes
¿Estoy infectado si he visitado una de esas webs?
No necesariamente. El malware se ejecuta al descargar y abrir el archivo ZIP con el script; si no lo hiciste, el riesgo es bajo, pero conviene pasar un análisis.
¿Cómo han entrado en los WordPress?
Principalmente por plugins desactualizados y contraseñas débiles, según los informes sobre la campaña.
¿Qué hago si mi web aparece en la red?
Actualizar todo, cambiar contraseñas, revisar archivos y usuarios desconocidos, restaurar desde una copia limpia y solicitar revisión a Google.
description Fuentes consultadas
· IT Security News — Hackers Use SEO Poisoning to Infect 1,000 WordPress Sites · 17-nov-2026 — alcance y mecánica.
· Devel Group — GootLoader expande su imperio de SEO Poisoning — red de 500-1.000 sitios y funcionamiento.
· WordPress — Hardening WordPress — recomendaciones oficiales de seguridad.