format_list_bulleted Contenido
IA rompe la ingeniería inversa de software en días
Durante décadas, la ingeniería inversa ha sido una disciplina de paciencia heroica: desmantelar un software propietario requería meses o años de análisis manual sobre millones de líneas de código ensamblador. Esa barrera acaba de resquebrajarse. La ingeniería inversa con IA está permitiendo que una sola persona con un agente bien orquestado logre en días lo que antes solo estaba al alcance de equipos de élite —y la industria empieza a tomarse en serio las consecuencias.
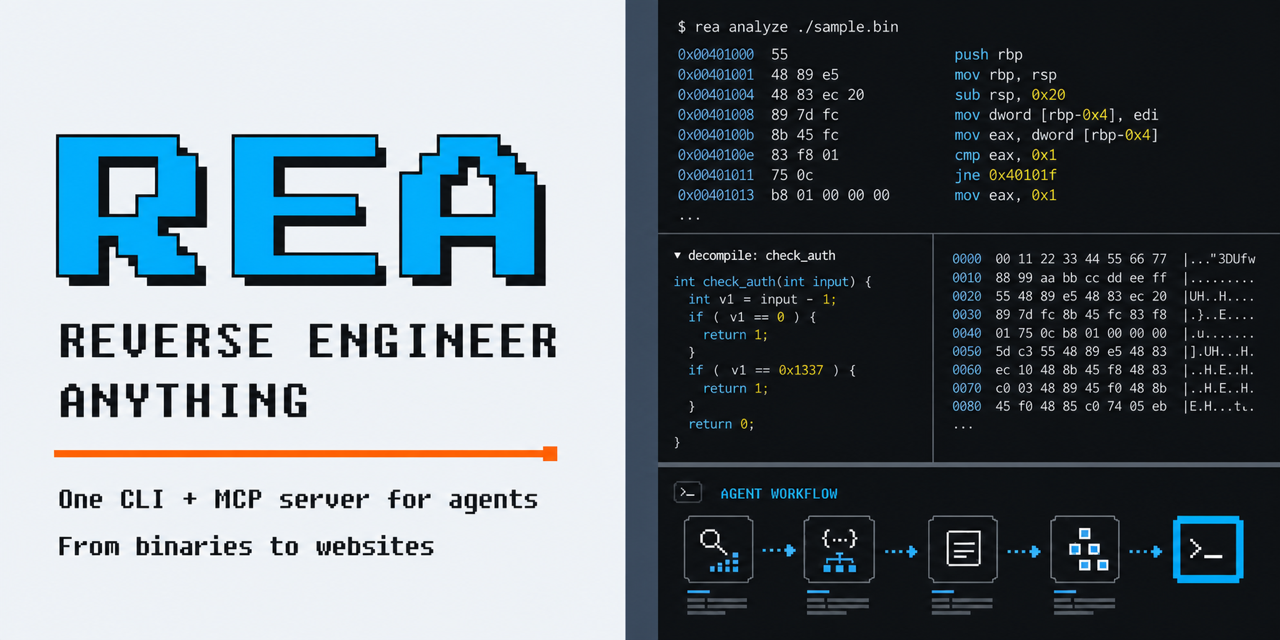
Imagen: morluto/REA (MIT)
El detonante del debate es una nueva generación de herramientas open source como REA (Reverse Engineering Agent), que conectan modelos de lenguaje con desensambladores clásicos. Según un reporte de Startup Fortune de esta semana, estos agentes ya han sido capaces de analizar motores de juegos de la escala de GTA 5 y Halo y producir versiones ejecutables en navegador en tiempo récord. En esta nota te explicamos qué es real de esta afirmación, cómo funciona la tecnología y por qué cambia la economía de la protección del software.
lightbulb Lo esencial en 4 datos
memory REA: la nueva frontera de la ingeniería inversa
Una de las innovaciones más visibles de este ecosistema es REA, un proyecto open source publicado en GitHub. A diferencia de los descompiladores tradicionales (IDA Pro, Ghidra), que traducen código máquina a una representación intermedia, los sistemas asistidos por IA analizan el flujo lógico y la intención del programa.
La distinción es crucial. Un descompilador clásico le dice al analista "esta instrucción suma dos valores y los mueve a la dirección X". Una herramienta con IA puede interpretar: "este bloque valida una contraseña mediante un hash y gestiona una excepción si falla". El paso del "qué" al "por qué" es lo que de verdad acelera el análisis: el agente identifica patrones de diseño conocidos —estructuras de datos, algoritmos de cifrado, protocolos de red—, genera resúmenes en lenguaje natural y sugiere nombres de variables que reflejan la intención del programador original.
El propio repositorio del proyecto documenta casos de uso que ilustran bien la variedad del enfoque: desde el análisis del clásico DX-Ball hasta un puente con el portapapeles de Notion o el estudio del patrón de balas de TH04 (Touhou), un juego de los noventa cuya lógica interna sigue siendo objeto de culto entre los ingenieros inversos.
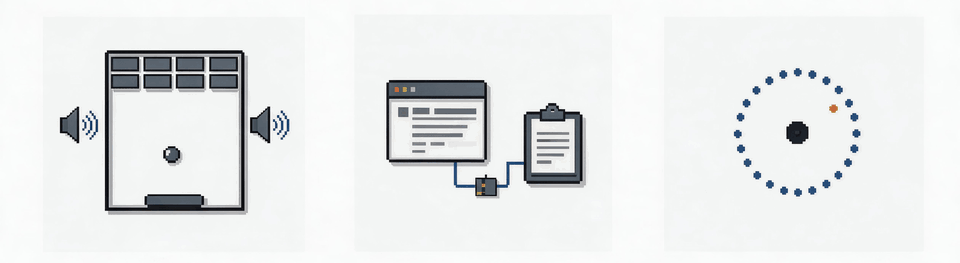
Imagen: morluto/REA (MIT)
school Por qué importa el salto semántico
El analista ya no necesita comprender cada ciclo de instrucción para obtener una visión macro del sistema: puede saltar directamente a las funciones de interés —una validación de licencia, una rutina de red, un posible fallo de seguridad— y dejar el trabajo de hormiga al agente. El cuello de botella deja de ser leer ensamblador y pasa a ser hacer las preguntas correctas.
videogame_asset De GTA 5 a la web: el colapso de las barreras
El impacto más visible se está dando en la industria del videojuego, donde la protección de la propiedad intelectual es un pilar del negocio. El reporte de Startup Fortune describe casos en los que agentes de IA han analizado títulos masivos como GTA 5 y Halo y han producido versiones ejecutables directamente en el navegador en cuestión de días. Más allá de la proeza técnica, es una demostración de que la IA puede identificar los componentes críticos de un motor complejo —bibliotecas gráficas, entrada de usuario, flujo de renderizado— y "traducirlos" a tecnologías web como WebGL o WebGPU sin el ejército de ingenieros que un port así exigía antes.
Cuando la ingeniería inversa se acelera de años a días, la protección del código se vuelve porosa. La ofuscación, durante años la primera línea de defensa, está pensada para confundir a humanos pacientes, no a modelos que leen el binario y explican su funcionamiento casi en tiempo real. Es lo que algunos analistas ya llaman "descompilación de un clic", y podría redefinir la economía del software comercial.
 play_arrow
ondemand_video Vídeo: Retro Game Decompilation Using AI — cómo los LLMs ayudan a descompilar juegos clásicos · Ver en YouTube
compare_arrows Tradicional vs. asistida por IA
Para dimensionar el cambio, basta comparar el flujo de trabajo clásico de la industria con el nuevo paradigma:
| Característica | Método tradicional | Método con IA (REA) |
|---|---|---|
| Velocidad de análisis | Meses a años, según complejidad | Días u horas |
| Barrera de entrada | Muy alta: años de estudio de ensamblador | Baja: accesible con prompts bien dirigidos |
| Identificación de lógica | Manual: lectura tediosa de ASM/IR | Automática: análisis semántico y de intención |
| Coste de recursos | Equipos dedicados de ingeniería | Suscripciones a modelos y APIs |
| Objetivo principal | Comprender instrucciones individuales | Comprender el flujo y la intención global |
| Resultado final | Documentación técnica detallada | Funcionalidad extraída y "traducida" |
security Implicaciones en ciberseguridad
La ingeniería inversa asistida por IA no es solo una herramienta de conveniencia: es un cambio estructural en la economía de la seguridad. Si un atacante puede desmontar un binario en días, las técnicas de protección deberán evolucionar hacia métodos que no solo confundan a las máquinas, sino que exijan validación dinámica en tiempo de ejecución. El desafío ya no es "esconder" el código, sino construir sistemas cuya lógica resista el análisis semántico —el mismo tipo de carrera armamentista que ya vemos en los ciberataques impulsados por IA que documenta Microsoft y en la aparición de zero-days en infraestructura crítica.
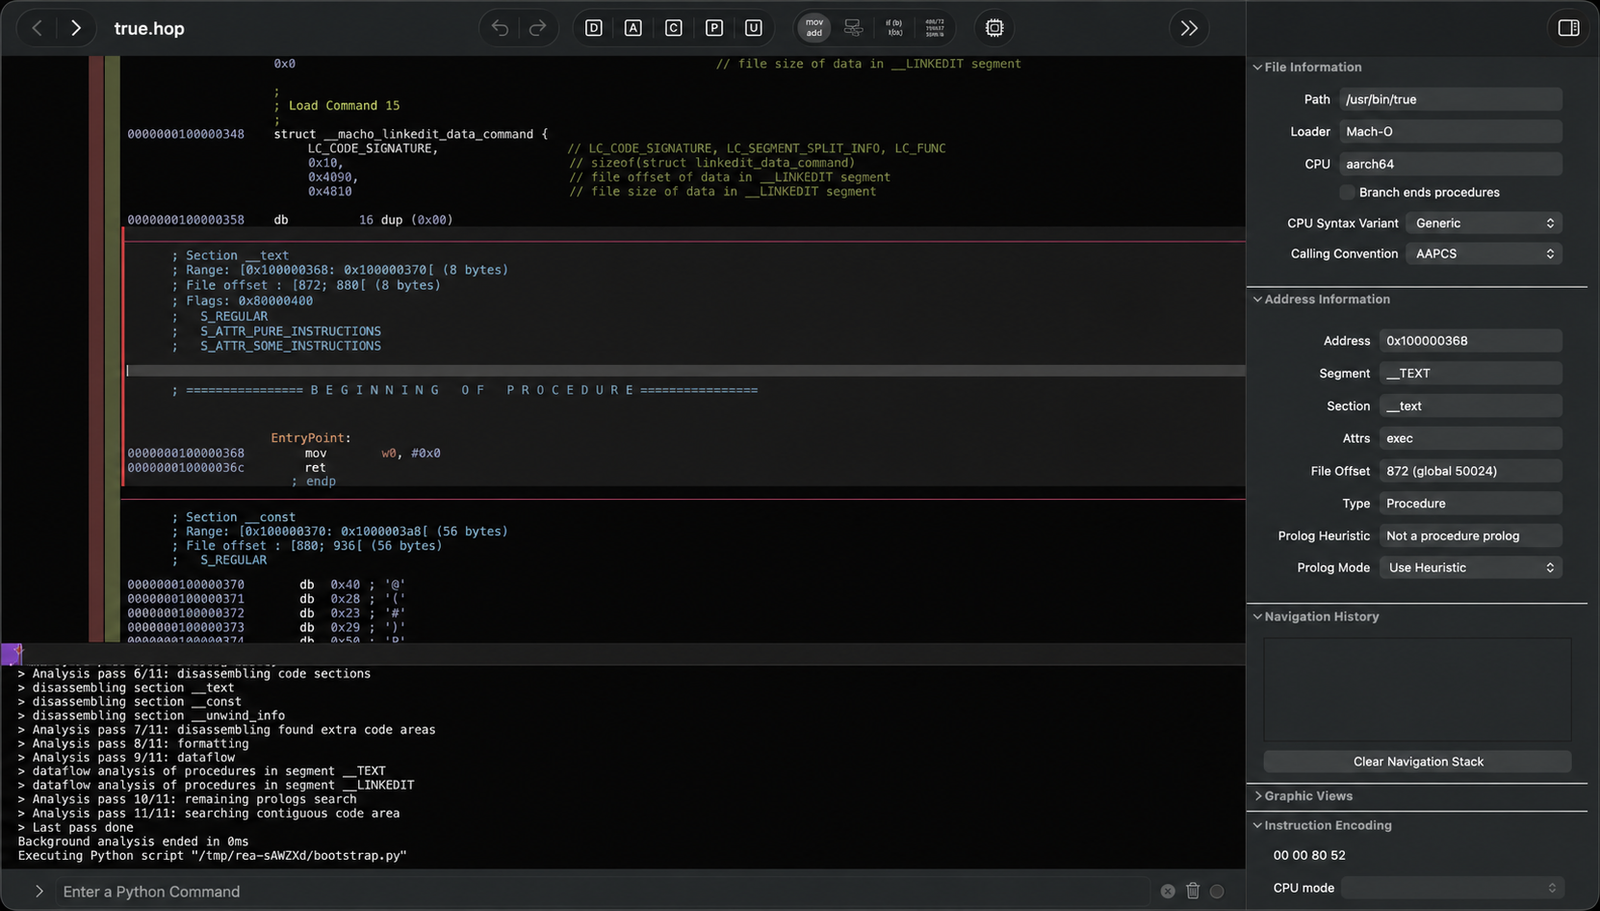
Imagen: morluto/REA (MIT)
Para las empresas el reto es doble: proteger sus activos frente a la "descompilación de un clic" y, al mismo tiempo, aprovechar estas mismas herramientas para encontrar sus propias vulnerabilidades antes que los atacantes. La frontera entre crear software y desmantelarlo nunca ha sido tan delgada.
task_alt La era de la transparencia forzada
La conclusión práctica es incómoda pero clara: el código propietario ya no puede basar su seguridad en el secretismo. La ingeniería inversa ha dejado de ser una carrera de resistencia humana para convertirse en una carrera de velocidad computacional. Los defensores que adopten primero estas herramientas —para auditar sus propios binarios, para entender el malware, para preservar software histórico— llevarán la delantera; los que confíen en la ofuscación descubrirán que su muralla era de papel.
timeline El camino a seguir
La pregunta ya no es si la IA va a desmontar el software cerrado, sino quién la usará primero y con qué intención. ¿Crees que estas herramientas facilitarán la piratería a gran escala, o que servirán sobre todo para que los investigadores de seguridad encuentren los errores antes que los atacantes? Te leemos en los comentarios.
description Fuentes consultadas
Esta nota se apoya en el repositorio oficial del proyecto y en la cobertura especializada publicada esta semana. Verificación completa en fuentes.md del borrador.
· GitHub — morluto/rea: repositorio oficial del toolkit REA (código, casos de uso y licencia MIT), fuente primaria sobre la herramienta.
· Startup Fortune (J. Murphy) — "AI Reverse Engineering Turns GTA 5 and Halo Into Browser Games Overnight" (11 de octubre de 2026): el reporte que describe los ports de juegos AAA a navegador.
· Codeminer42 — Macabeus: "Retro Game Decompilation Using AI" (2 de octubre de 2026), contexto técnico sobre descompilación de juegos con LLMs.